
8 thg 10, 2026
BlogThật hay giả? Cách kiểm tra lời mời chia sẻ SharePoint
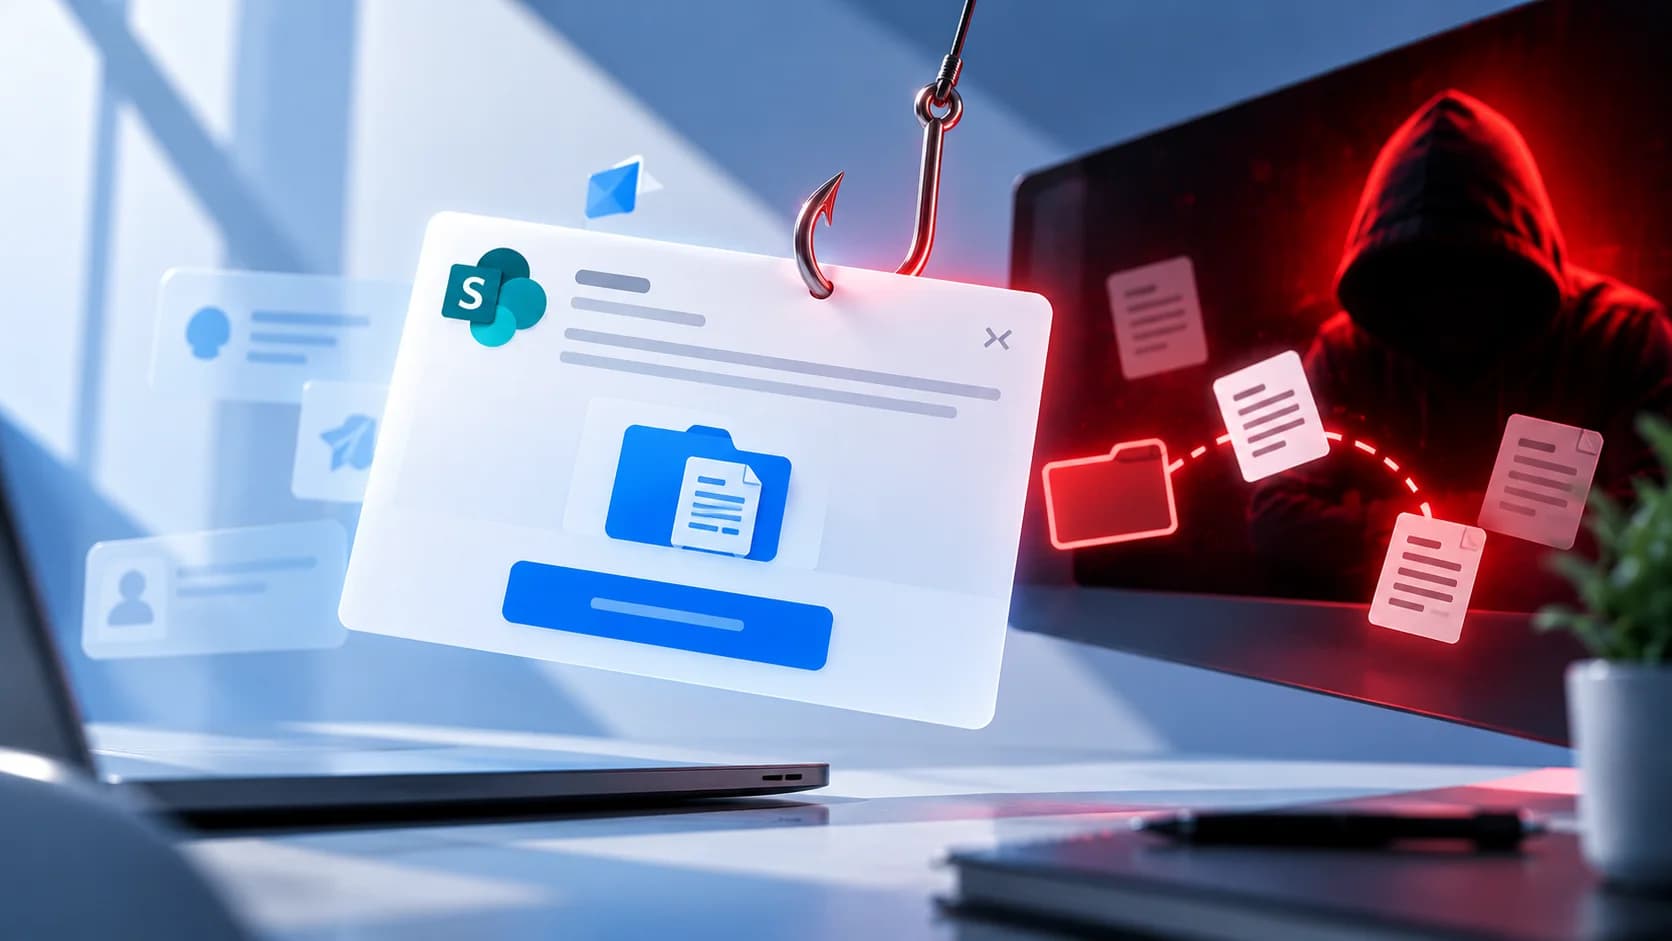
Bạn nhận được một email: “Một tài liệu vừa được chia sẻ với bạn qua SharePoint. Nhấn vào bên dưới để xem file.”
Email có tên công ty quen thuộc, tên tài liệu và nút Open.
Giao diện trông giống một thông báo bình thường từ Microsoft 365.
Có thể đó là hợp đồng từ nhà cung cấp, báo cáo tài chính từ quản lý hoặc tài liệu dự án từ đồng nghiệp.
Nhưng nếu lời mời đó là giả thì sao?
Hacker thường giả mạo email chia sẻ file SharePoint để lừa nhân viên nhấn vào link độc hại, nhập mật khẩu hoặc cung cấp thông tin bảo mật.
Một số cuộc tấn công còn khó nhận biết hơn vì chúng sử dụng link SharePoint thật hoặc tài khoản Microsoft 365 đã bị chiếm quyền.
Vậy làm sao biết lời mời chia sẻ SharePoint là thật hay giả?
Nguyên tắc an toàn nhất rất đơn giản: Đừng tin lời mời chỉ vì nó trông giống Microsoft. Hãy kiểm tra người gửi, tài liệu và yêu cầu trước khi mở.
Trả lời nhanh: Làm sao biết lời mời chia sẻ SharePoint file là thật hay giả?
Khi nhận được email mời xem file SharePoint bất ngờ:
Đừng nhấn vào link ngay.
Kiểm tra ai đã chia sẻ file và bạn có nhận ra người đó không.
Xem bạn có đang chờ nhận tài liệu này không.
Kiểm tra địa chỉ link trước khi mở.
Tự truy cập SharePoint hoặc Microsoft 365 theo cách bạn thường dùng.
Kiểm tra file trong tài khoản nếu file xuất hiện ở đó.
Nếu chưa chắc chắn, liên hệ người gửi qua một kênh tin cậy khác.
Không nhập mật khẩu vào trang đăng nhập bất ngờ khi chưa xác minh website.
Hãy nhớ:
Logo Microsoft quen thuộc hoặc link SharePoint trông hợp lệ không tự động chứng minh lời mời là an toàn.
Lời mời chia sẻ file SharePoint là gì?
Đây là thông báo cho biết ai đó đã chia sẻ một tài liệu, thư mục hoặc file với bạn thông qua Microsoft SharePoint.
SharePoint thuộc hệ sinh thái Microsoft 365, được nhiều doanh nghiệp sử dụng để lưu trữ, quản lý và chia sẻ tài liệu.
Ví dụ, nhân viên có thể nhận lời mời xem:
Hợp đồng từ nhà cung cấp
Thư mục dự án
Bảng tính tài chính
Tài liệu HR
Proposal khách hàng
Presentation nội bộ
Lời mời SharePoint có thể được gửi cho nhân viên, khách hàng, nhà cung cấp hoặc đối tác bên ngoài.
Vì đây là hoạt động rất bình thường trong doanh nghiệp, hacker biết rằng nhân viên có thể mở file mà không kiểm tra kỹ.
Email SharePoint giả thường trông như thế nào?
Một lời mời giả có thể gần giống hoàn toàn thông báo Microsoft thật.
Ví dụ:
Tiêu đề: Một tài liệu đã được chia sẻ với bạn
Sarah từ bộ phận Finance vừa chia sẻ tài liệu.
Tài liệu: Q4 Financial Report.xlsx
Open Shared File
Email có thể chứa logo Microsoft, màu sắc quen thuộc và bố cục chuyên nghiệp.
Nhưng khi nhấn vào nút, bạn có thể được đưa đến trang đăng nhập Microsoft 365 giả.
Hacker muốn bạn nhập email công ty và mật khẩu.
Trong những trường hợp khác, link có thể dẫn đến một file thật được lưu trên SharePoint nhưng bên trong lại chứa hướng dẫn hoặc đường dẫn độc hại.
Vì vậy, nhận biết SharePoint phishing không đơn giản chỉ là xem email có chuyên nghiệp hay không.
Vì sao hacker thường giả mạo lời mời SharePoint?
1. Nhân viên đã quen nhận file chia sẻ
Nhiều nhân viên nhận thông báo chia sẻ tài liệu mỗi ngày.
Mở file từ đồng nghiệp hoặc nhà cung cấp là một phần công việc bình thường.
Hacker lợi dụng chính thói quen đó.
2. Microsoft là thương hiệu quen thuộc
Thông báo có vẻ đến từ Microsoft thường tạo cảm giác đáng tin hơn email từ một địa chỉ lạ.
Hacker sao chép thiết kế và nhận diện thương hiệu để tận dụng sự tin tưởng này.
3. Tên tài liệu khiến người nhận tò mò
Ví dụ: “Updated Salary Information” hoặc “Confidential Contract for Review”
Những tên file này có thể khiến nhân viên muốn mở ngay.
4. Hacker có thể sử dụng dịch vụ Microsoft thật
Không phải cuộc tấn công phishing nào cũng bắt đầu bằng một website giả.
Hacker có thể lợi dụng dịch vụ chia sẻ file hợp lệ hoặc tài khoản bị chiếm quyền để phát tán nội dung độc hại.
Vì vậy, link SharePoint thật chưa chắc đồng nghĩa nội dung bên trong an toàn.
7 dấu hiệu lời mời SharePoint có thể là giả
1. Bạn không chờ nhận tài liệu đó
Bạn nhận file từ người không quen biết.
Hoặc một đồng nghiệp quen thuộc bất ngờ gửi tài liệu lạ mà không giải thích.
Ví dụ: “Confidential Payroll Changes.xlsx”
Nếu không chờ nhận tài liệu, hãy xác minh trước khi mở.
Một file bất ngờ không chắc chắn là độc hại, nhưng cần được kiểm tra cẩn thận hơn.
2. Email tạo cảm giác khẩn cấp
Ví dụ:
“Xem tài liệu trong vòng 30 phút.”
“Quyền truy cập sẽ hết hạn hôm nay.”
“Cần phê duyệt ngay.”
Một số link chia sẻ hợp lệ có thời hạn truy cập, nhưng hacker cũng thường sử dụng áp lực thời gian để khiến người nhận nhấn link.
3. Địa chỉ người gửi đáng ngờ
Tên hiển thị có thể là:
Microsoft SharePoint
nhưng địa chỉ email thật lại thuộc một tên miền không liên quan.
Hãy kiểm tra đầy đủ địa chỉ người gửi.
Tuy nhiên, tài khoản thật cũng có thể đã bị hack.
Người gửi quen thuộc là một dấu hiệu tham khảo, không phải sự đảm bảo an toàn.
4. Link dẫn đến website lạ
Lời mời giả có thể đưa bạn đến một website bắt chước trang đăng nhập Microsoft.
Ví dụ minh họa: sharepoint-login.example.com
Đây không phải dịch vụ Microsoft.
Hãy thận trọng với tên miền lạ hoặc những lần chuyển hướng bất thường.
5. File bất ngờ yêu cầu đăng nhập lại
Bạn mở một tài liệu chia sẻ và xuất hiện trang đăng nhập Microsoft 365.
Điều này không tự động có nghĩa là phishing vì SharePoint thật cũng có thể yêu cầu xác thực.
Nhưng hãy kiểm tra chắc chắn trang đăng nhập thuộc Microsoft hoặc hệ thống xác thực được công ty phê duyệt.
Nếu nghi ngờ, đóng trang và tự truy cập Microsoft 365.
6. Tài liệu yêu cầu nhấn thêm một link khác
Đôi khi link SharePoint ban đầu là thật.
Nhưng bên trong tài liệu lại ghi:
“Tài liệu đã được chuyển sang vị trí mới. Nhấn vào đây để xem phiên bản cập nhật.”
Link tiếp theo có thể dẫn đến website phishing.
Đây là cách hacker sử dụng nền tảng chia sẻ file đáng tin làm bước đầu tiên của cuộc tấn công.
7. File yêu cầu cung cấp thông tin nhạy cảm
Hãy cảnh giác nếu tài liệu bất ngờ yêu cầu:
Mật khẩu Microsoft 365
Mã xác minh MFA
Dữ liệu khách hàng
Báo cáo tài chính
Thông tin nhân viên
Thông tin thanh toán
Một tài liệu không tự động an toàn chỉ vì được lưu trên SharePoint.
SharePoint thật và giả: Nên kiểm tra gì?
Nội dung | Dấu hiệu đáng tin hơn | Dấu hiệu đáng ngờ |
Người gửi | Quen thuộc và được xác minh độc lập | Không quen hoặc có dấu hiệu giả mạo |
Tài liệu | Đúng file đang chờ nhận | File bất ngờ hoặc không liên quan |
Link | Địa chỉ Microsoft hoặc hệ thống công ty đã xác minh | Tên miền gần giống hoặc chuyển hướng lạ |
Đăng nhập | Qua dịch vụ Microsoft thật hoặc hệ thống công ty | Trang lạ bất ngờ yêu cầu mật khẩu |
Nội dung | Tài liệu đúng mục đích công việc | Yêu cầu mở link khác hoặc cung cấp dữ liệu |
Khẩn cấp | Yêu cầu công việc hợp lý | Gây áp lực phải xử lý ngay |
Xác minh | Người gửi xác nhận qua kênh tin cậy | Không thể xác minh người gửi |
Lưu ý: Không có một dấu hiệu đơn lẻ nào đảm bảo file an toàn. Cần xem xét toàn bộ tình huống.
Cách kiểm tra lời mời SharePoint mà không cần nhấn link
Bạn không cần mở ngay link trong email để xác định lời mời có hợp lệ hay không.
Bước 1: Kiểm tra bạn có đang chờ file không
Hãy tự hỏi:
Tôi có đang chờ người này gửi file không?
Tên tài liệu có hợp lý không?
File có liên quan đến dự án hoặc công việc hiện tại không?
Nếu không, hãy kiểm tra thêm.
Bước 2: Kiểm tra người gửi
Xem đầy đủ địa chỉ email.
Nếu email tự nhận đến từ đồng nghiệp hoặc nhà cung cấp, hãy so sánh với thông tin liên hệ đã được xác minh trước đó.
Không chỉ dựa vào tên hiển thị.
Bước 3: Kiểm tra địa chỉ link
Trên máy tính, bạn thường có thể đưa chuột lên link để xem trước địa chỉ mà không cần mở.
Trên điện thoại, hãy sử dụng chức năng xem trước link một cách thận trọng, tránh chọn thao tác mở trang.
Tìm những tên miền lạ hoặc chuyển hướng bất thường.
Tuy nhiên, ngay cả link Microsoft thật cũng có thể chứa nội dung độc hại.
Bước 4: Tự mở Microsoft 365
Thay vì nhấn link email, hãy mở ứng dụng Microsoft 365 hoặc SharePoint bạn vẫn sử dụng.
Bạn cũng có thể truy cập qua bookmark tin cậy hoặc cổng nội bộ của công ty.
Kiểm tra xem file có xuất hiện trong danh sách được chia sẻ hoặc hoạt động gần đây không.
Lưu ý rằng một số lời mời chia sẻ từ bên ngoài có thể chưa xuất hiện trong danh sách thông thường cho đến khi bạn chấp nhận.
Không tìm thấy file chưa đủ để kết luận lời mời là giả.
Bước 5: Xác minh với người gửi
Nếu chưa chắc chắn, hãy liên hệ người được cho là đã chia sẻ file.
Sử dụng cuộc trò chuyện Teams đã có, số điện thoại quen thuộc hoặc một kênh liên hệ đáng tin từ trước.
Ví dụ:
“Bạn có vừa chia sẻ file Q4 Financial Report qua SharePoint cho tôi không?”
Nếu người đó xác nhận, hãy tiếp tục theo quy trình chia sẻ file được công ty phê duyệt.
Nếu họ nói không gửi, hãy báo email đáng ngờ.
Link SharePoint thật có thể được dùng để phishing không?
Có.
Đây là một trong những điều quan trọng nhất nhân viên cần hiểu.
Phishing không phải lúc nào cũng bắt đầu bằng tên miền giả.
Hacker có thể sử dụng môi trường Microsoft 365 hợp lệ để lưu trữ một tài liệu.
Bên trong file có thể chứa:
Link đến trang đăng nhập giả
Yêu cầu cung cấp thông tin nhạy cảm
Mã QR dẫn đến website phishing
File tải xuống độc hại
Yêu cầu liên hệ một địa chỉ email giả
Link đầu tiên thực sự có thể thuộc SharePoint, nhưng hành động nguy hiểm xảy ra ở bước tiếp theo.
Vì vậy:
Link SharePoint thật không đồng nghĩa nội dung bên trong chắc chắn an toàn.
Email chia sẻ SharePoint có thể đến từ tài khoản thật bị hack không?
Có.
Giả sử tài khoản Microsoft 365 của một nhà cung cấp đã bị chiếm quyền.
Hacker có thể sử dụng tài khoản thật đó để gửi lời mời chia sẻ tài liệu đến khách hàng và đối tác.
Thông báo có thể chứa:
Tên nhà cung cấp thật
Địa chỉ email hợp lệ
Link chia sẻ Microsoft thật
Tên tài liệu quen thuộc
Mọi thứ đều có vẻ bình thường.
Nhưng hacker đang kiểm soát tài khoản hoặc nội dung được chia sẻ.
Trong tình huống này, chỉ kiểm tra địa chỉ email có thể không đủ để phát hiện tấn công.
Cách an toàn hơn là xác minh độc lập những yêu cầu chia sẻ bất thường.
Nếu đã nhấn vào lời mời SharePoint giả thì sao?
Cách xử lý phụ thuộc vào những gì bạn đã làm sau khi nhấn.
Nếu chỉ mở link
Đóng trang đáng ngờ.
Không nhập thông tin hoặc tải file.
Báo cho IT/an ninh, đặc biệt nếu liên quan đến thiết bị hoặc tài khoản doanh nghiệp.
Nếu đã nhập mật khẩu Microsoft 365
Hãy xem mật khẩu có khả năng đã bị lộ.
Tự truy cập Microsoft 365 chính thức và thay đổi mật khẩu ngay.
Thông báo cho IT/an ninh để kiểm tra nguy cơ truy cập trái phép và bảo vệ tài khoản.
Nếu đã nhập mã MFA hoặc xác nhận đăng nhập
Báo ngay.
Hacker có thể cố gắng sử dụng mã xác minh hoặc yêu cầu xác thực để truy cập tài khoản.
Nếu đã tải hoặc mở file đáng ngờ
Dừng tương tác với file và liên hệ IT/an ninh.
Cho biết bạn đã tải gì, có mở file không và có cài đặt hoặc cho phép thực hiện thao tác nào không.
Làm theo hướng dẫn kiểm tra hoặc cách ly thiết bị của doanh nghiệp.
Nếu đã gửi thông tin bảo mật
Báo chính xác dữ liệu đã được cung cấp.
Ví dụ: dữ liệu khách hàng, tài chính, nhân viên hoặc tài liệu nội bộ.
Đội ngũ an ninh có thể đánh giá mức độ ảnh hưởng.
Vì sao SharePoint Phishing nguy hiểm với doanh nghiệp?
Một cuộc tấn công SharePoint phishing thành công có thể gây hậu quả lớn hơn việc mất mật khẩu.
Tùy vào quyền truy cập mà hacker có được, chúng có thể:
Đọc email doanh nghiệp
Truy cập tài liệu nội bộ
Tải dữ liệu bảo mật
Giả mạo nhân viên
Gửi lời mời độc hại cho đồng nghiệp
Tấn công nhà cung cấp hoặc khách hàng
Thực hiện gian lận thanh toán
Chiếm quyền các tài khoản khác
Một lời mời chia sẻ file tưởng chừng bình thường có thể trở thành điểm khởi đầu của cuộc tấn công BEC hoặc đánh cắp dữ liệu.
Doanh nghiệp nên làm gì để giảm rủi ro SharePoint Phishing?
1. Bảo vệ tài khoản Microsoft 365
Sử dụng xác thực mạnh, phân quyền phù hợp và theo dõi những lần đăng nhập hoặc thay đổi tài khoản bất thường.
2. Theo dõi hoạt động chia sẻ file đáng ngờ
Kiểm tra những hoạt động chia sẻ ra bên ngoài, thay đổi quyền truy cập hoặc chia sẻ tài liệu bất thường khi hệ thống hỗ trợ giám sát.
3. Bảo vệ email doanh nghiệp
Email Security có thể hỗ trợ phát hiện người gửi đáng ngờ, giả mạo, link phishing và dấu hiệu tài khoản bị chiếm quyền.
4. Giới hạn chia sẻ ra bên ngoài khi không cần thiết
Thiết lập quyền chia sẻ phù hợp với nhu cầu công việc.
Không phải tài liệu nào cũng nên được phép truy cập bởi bất kỳ ai có link.
5. Đào tạo nhân viên xác minh lời mời bất ngờ
Nhân viên nên tập thói quen hỏi:
“Tôi có đang chờ file này không?”
“Tôi có biết ai chia sẻ không?”
“Tôi có thể xác minh yêu cầu qua một kênh khác không?”
6. Đơn giản hóa việc báo cáo
Nhân viên cần biết cách báo một lời mời SharePoint đáng ngờ mà không phải tự điều tra toàn bộ.
Một báo cáo nhanh có thể giúp bảo vệ những người khác đã nhận cùng lời mời.
Checklist 30 giây trước khi mở file SharePoint
Có đang chờ không? Tôi có chờ nhận file này không?
Người gửi? Tôi có nhận ra và tin tưởng người chia sẻ không?
Mục đích? Tài liệu có liên quan đến công việc không?
Link? Link có dẫn đến nơi bất thường không?
Đăng nhập? Có yêu cầu nhập mật khẩu trên trang lạ không?
Nội dung? File có yêu cầu mở link khác hoặc cung cấp dữ liệu nhạy cảm không?
Xác minh? Tôi có thể kiểm tra với người gửi qua kênh tin cậy không?
Nếu chưa chắc chắn:
Không nhấn → Xác minh người gửi → Truy cập qua dịch vụ tin cậy → Báo nếu đáng ngờ.
Kết luận
Lời mời chia sẻ SharePoint có thể hoàn toàn hợp lệ.
Nhưng hacker cũng có thể giả mạo thông báo Microsoft, chiếm quyền tài khoản thật hoặc lợi dụng link SharePoint hợp lệ để phát tán phishing.
Vì vậy, nhân viên không nên chỉ dựa vào logo, tên người gửi hay đường link trông quen thuộc.
Nguyên tắc an toàn nhất là:
Xác minh yêu cầu chia sẻ file, không chỉ kiểm tra email mời.
Trước khi mở một tài liệu bất ngờ, hãy xác nhận ai đã chia sẻ, vì sao tài liệu được gửi và yêu cầu đó có hợp lý không.
Câu hỏi thường gặp
Email mời chia sẻ SharePoint có thật không?
Có. Microsoft SharePoint hỗ trợ gửi thông báo chia sẻ file hợp lệ. Tuy nhiên, hacker cũng có thể giả mạo thông báo hoặc lợi dụng dịch vụ chia sẻ thật, nên những lời mời bất ngờ cần được xác minh.
Làm sao biết lời mời SharePoint là giả?
Kiểm tra bạn có đang chờ tài liệu không, có nhận ra người gửi không, link có đáng tin không và có thể xác minh yêu cầu qua kênh khác không. Đặc biệt cảnh giác với trang đăng nhập hoặc yêu cầu cung cấp dữ liệu bất ngờ.
Link SharePoint thật có thể chứa phishing không?
Có. Hacker có thể sử dụng tài liệu lưu trên SharePoint thật để chứa link hoặc hướng dẫn độc hại. Địa chỉ Microsoft hợp lệ không đảm bảo nội dung bên trong an toàn.
SharePoint có yêu cầu nhập mật khẩu Microsoft 365 không?
Một số phương thức chia sẻ SharePoint hợp lệ có thể yêu cầu xác thực. Tuy nhiên, cần xác minh trang đăng nhập thực sự thuộc Microsoft hoặc hệ thống xác thực được doanh nghiệp phê duyệt trước khi nhập mật khẩu.
Nếu đã nhấn vào link SharePoint giả thì sao?
Dừng tương tác và báo sự cố. Nếu đã nhập mật khẩu, xác nhận MFA hoặc tải file đáng ngờ, hãy liên hệ IT/an ninh ngay để xử lý.
Email SharePoint phishing có thể đến từ tài khoản thật của đồng nghiệp không?
Có. Nếu tài khoản Microsoft 365 của đồng nghiệp bị chiếm quyền, hacker có thể sử dụng chính tài khoản đó để gửi lời mời chia sẻ độc hại.
Bài viết liên quan
1 thg 10, 2026
Lỡ thanh toán hóa đơn giả, doanh nghiệp nên làm gì?
Doanh nghiệp đã thanh toán hóa đơn giả? Tìm hiểu những việc cần làm ngay để liên hệ ngân hàng, bảo vệ tài khoản, điều tra và giảm thiểu thiệt hại.
29 thg 9, 2026
Lỡ gửi dữ liệu mật vào email phishing thì phải làm gì?
Sent confidential information to a fake email? Learn what to do immediately, how to report the incident, assess exposed data, and reduce further risk.
25 thg 9, 2026
Lỡ nhấn vào link phishing, tôi nên làm gì bây giờ?
Lỡ nhấn vào link phishing? Tìm hiểu cần làm gì ngay nếu đã nhập mật khẩu, mã xác minh, tải file hoặc cung cấp thông tin để giảm thiểu rủi ro.
Bảo vệ doanh nghiệp của bạn với ShieldNet 360
Bắt đầu trải nghiệm ShieldNet 360 ngay hôm nay!