
24 thg 9, 2026
BlogThật hay giả? Cách kiểm tra cảnh báo bảo mật Google
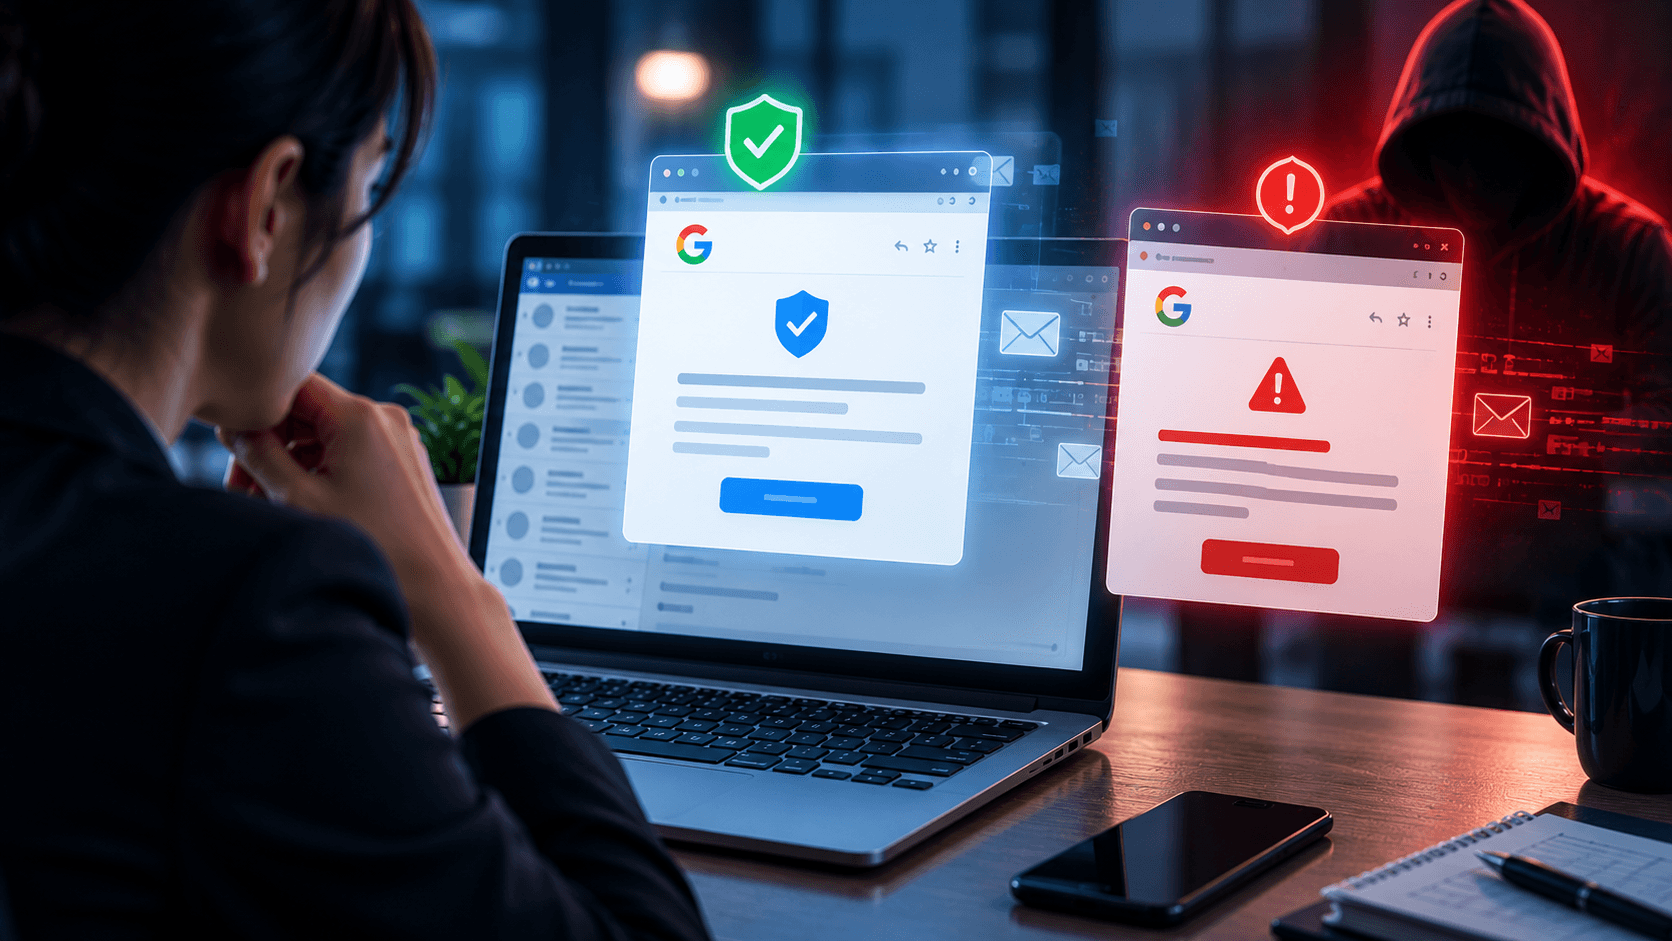
Bạn nhận được email:
“Cảnh báo bảo mật: Có người vừa đăng nhập vào Tài khoản Google của bạn từ một thiết bị mới.”
Bên dưới có một nút lớn yêu cầu kiểm tra hoạt động ngay lập tức.
Email trông giống Google.
Logo chính xác.
Nội dung nghe rất nghiêm trọng.
Bạn có nên nhấn vào không?
Chưa nên.
Google thực sự có thể gửi cảnh báo khi phát hiện những hoạt động quan trọng liên quan đến tài khoản. Nhưng hacker cũng có thể tạo ra những email cảnh báo Google giả để đánh cắp mật khẩu và chiếm tài khoản.
Cách an toàn hơn rất đơn giản:
Đừng vội tin email. Hãy tự kiểm tra trực tiếp trong Tài khoản Google của bạn.
Trả lời nhanh: Làm sao biết cảnh báo bảo mật Google là thật hay giả?
Khi nhận được một cảnh báo Google bất ngờ:
Không nhấn vào link trong email.
Kiểm tra người gửi nhưng đừng chỉ dựa vào địa chỉ người gửi.
Tự mở Google bằng trình duyệt hoặc ứng dụng bạn thường dùng.
Truy cập phần bảo mật của Tài khoản Google.
Kiểm tra hoạt động bảo mật và các thiết bị gần đây.
Nếu hoạt động trong tài khoản khớp với cảnh báo, hãy xử lý trực tiếp từ Tài khoản Google.
Nếu không nhận ra hoạt động đó, hãy bảo vệ tài khoản ngay.
Nguyên tắc quan trọng là: Xác minh cảnh báo qua Google, không xác minh Google qua chính email cảnh báo.
Cảnh báo bảo mật tài khoản Google là gì?
Đây là thông báo liên quan đến những hoạt động bảo mật quan trọng của tài khoản.
Ví dụ, bạn có thể nhận cảnh báo về:
Lần đăng nhập mới
Đăng nhập từ thiết bị mới
Hoạt động tài khoản đáng ngờ
Thay đổi mật khẩu hoặc bảo mật
Thay đổi thông tin khôi phục
Thay đổi cài đặt quan trọng
Mục đích là giúp người dùng phát hiện những hoạt động có thể không phải do mình thực hiện.
Nhưng hacker cũng biết rằng mọi người thường phản ứng rất nhanh với cảnh báo bảo mật.
Vì vậy, chúng giả mạo chính những cảnh báo này.
Cảnh báo Google giả thường trông như thế nào?
Email có thể ghi:
“Có người đã biết mật khẩu của bạn.”
“Phát hiện đăng nhập đáng ngờ.”
“Tài khoản Google của bạn sắp bị khóa.”
“Xác minh danh tính ngay lập tức.”
“Phát hiện hoạt động bất thường. Bảo vệ tài khoản ngay.”
Mục tiêu là khiến bạn lo lắng và nhấn vào link càng nhanh càng tốt.
Sau khi nhấn, bạn có thể được đưa đến một website trông gần giống trang đăng nhập Google.
Bạn nhập email và mật khẩu.
Nhưng thay vì đăng nhập vào Google, bạn vừa cung cấp thông tin đăng nhập cho hacker.
Vì sao cảnh báo Google giả có thể rất thuyết phục?
Google là một thương hiệu quen thuộc.
Nhân viên sử dụng tài khoản Google cho email, tài liệu, cloud, lịch và nhiều dịch vụ khác.
Trong khi đó, hacker có thể sao chép:
Logo
Màu sắc
Nút bấm
Bố cục email
Biểu tượng bảo mật
Email phishing hiện nay cũng có thể được viết rất chuyên nghiệp, không còn những lỗi chính tả dễ nhận ra.
Vì vậy:
“Nhìn giống Google” không có nghĩa là email thực sự đến từ Google.
7 dấu hiệu cảnh báo Google có thể là giả
1. Tạo cảm giác cực kỳ khẩn cấp
Ví dụ:
“Tài khoản sẽ bị xóa trong 24 giờ.”
“Xác minh ngay nếu không muốn mất quyền truy cập.”
Hacker thường tạo thời hạn gấp để bạn hành động trước khi kịp kiểm tra.
2. Yêu cầu đăng nhập qua link trong email
Email yêu cầu bạn nhấn vào link và nhập mật khẩu.
Thay vì sử dụng link đó, hãy tự mở Google và kiểm tra tài khoản.
3. Website không thực sự thuộc Google
Trang phishing có thể trông gần như giống hệt Google.
Nhưng địa chỉ website lại hoàn toàn khác.
Đừng đánh giá website chỉ dựa trên giao diện.
4. Địa chỉ người gửi có dấu hiệu bất thường
Tên hiển thị có thể là:
Google Security
nhưng địa chỉ email thật phía sau lại thuộc một tên miền khác.
Hãy kiểm tra đầy đủ địa chỉ người gửi.
Tuy nhiên, đừng xem đây là cách xác minh duy nhất.
5. Yêu cầu thông tin nhạy cảm
Cẩn thận nếu email bất ngờ yêu cầu:
Mật khẩu
Mã xác minh
Thông tin khôi phục
Thông tin thanh toán
Dữ liệu cá nhân
6. Yêu cầu tải file lạ
Một cảnh báo bảo mật tài khoản không nên yêu cầu bạn tải một file ZIP, ứng dụng hoặc tài liệu lạ để bảo vệ tài khoản.
7. Không tìm thấy hoạt động tương ứng trong Tài khoản Google
Đây là một trong những bước kiểm tra quan trọng nhất.
Nếu email nói rằng tài khoản vừa có hoạt động đáng ngờ, hãy tự mở Tài khoản Google và kiểm tra phần bảo mật.
Nếu không tìm thấy hoạt động tương ứng, hãy đặc biệt thận trọng với email.
Cách kiểm tra cảnh báo Google mà không cần nhấn link
Bạn không cần sử dụng link trong email để kiểm tra.
Bước 1: Chưa tương tác với email
Không nhấn link, tải file hoặc trả lời.
Bước 2: Tự mở Google
Mở trình duyệt hoặc ứng dụng Google mà bạn vẫn sử dụng.
Truy cập Tài khoản Google theo cách bình thường.
Không copy link đáng ngờ sang trình duyệt.
Bước 3: Kiểm tra thông tin bảo mật
Xem hoạt động bảo mật, thiết bị và các lần đăng nhập gần đây.
Tự hỏi:
Tôi có nhận ra thiết bị này không?
Tôi có thực hiện hoạt động này không?
Tôi có vừa thay đổi cài đặt này không?
Bước 4: Xử lý trực tiếp trong tài khoản
Nếu Google thực sự hiển thị vấn đề bảo mật, hãy xử lý từ bên trong Tài khoản Google thay vì quay lại email.
Như vậy, bạn loại bỏ một trong những công cụ quan trọng nhất của hacker:
Link phishing.
Cảnh báo Google thật hay giả: Nên kiểm tra gì?
Nội dung | Cách kiểm tra an toàn |
Người gửi | Kiểm tra địa chỉ đầy đủ nhưng không chỉ dựa vào địa chỉ |
Link | Không đăng nhập qua link trong email bất ngờ |
Hoạt động bảo mật | Kiểm tra trực tiếp trong Tài khoản Google |
Mật khẩu | Không gửi mật khẩu qua email |
Mã xác minh | Không cung cấp mã xác minh bất ngờ |
Sự khẩn cấp | Không vì thời hạn gấp mà bỏ qua xác minh |
Website | Tự truy cập Google thay vì đi theo link trong email |
Điều quan trọng không phải là email trông có thật hay không.
Mà là bạn có thể xác nhận độc lập hoạt động đó hay không.
Nếu cảnh báo Google là thật thì sao?
Giả sử bạn tự kiểm tra tài khoản và phát hiện một lần đăng nhập mà mình không nhận ra.
Hãy xử lý nghiêm túc.
Sử dụng các tùy chọn bảo mật trực tiếp trong Tài khoản Google để kiểm tra và bảo vệ tài khoản.
Tùy tình huống, bạn có thể cần:
Kiểm tra thiết bị lạ
Thay đổi mật khẩu
Kiểm tra thông tin khôi phục
Kiểm tra cài đặt bảo mật
Xem lại các ứng dụng đã kết nối
Bật hoặc kiểm tra xác thực đa yếu tố
Nếu đây là tài khoản doanh nghiệp, hãy báo cho IT hoặc người phụ trách an ninh.
Một tài khoản Google doanh nghiệp bị truy cập trái phép có thể ảnh hưởng không chỉ đến email mà còn đến tài liệu, danh bạ và các dịch vụ liên quan.
Nếu đã nhấn vào cảnh báo Google giả thì sao?
Việc chỉ nhấn link và đã nhập thông tin là hai tình huống khác nhau.
Hãy nói rõ cho IT hoặc người phụ trách an ninh bạn đã làm gì.
Ví dụ:
“Tôi đã nhấn link nhưng chưa nhập gì.”
“Tôi đã nhập email và mật khẩu.”
“Tôi đã nhập mã xác minh.”
“Tôi đã tải một file.”
“Tôi đã xác nhận yêu cầu đăng nhập.”
Thông tin càng chính xác thì việc xử lý càng phù hợp.
Nếu đã nhập mật khẩu Google vào một website đáng ngờ, hãy truy cập Tài khoản Google thật và thực hiện các bước bảo vệ tài khoản ngay.
Email Google giả có thể trông rất thật không?
Có.
Hacker có thể sử dụng địa chỉ gần giống, sao chép thiết kế và sử dụng nội dung rất chuyên nghiệp.
Trong một số tình huống, tài khoản email thật trong một cuộc trao đổi cũng có thể đã bị chiếm quyền.
Vì vậy, kiểm tra người gửi là cần thiết nhưng chưa đủ.
Với một cảnh báo bảo mật, câu hỏi quan trọng hơn là:
“Tôi có thể xác nhận hoạt động này trực tiếp trong Tài khoản Google không?”
Một nguyên tắc đơn giản cho nhân viên doanh nghiệp
Nhân viên nhận rất nhiều cảnh báo mỗi ngày:
Google. Microsoft. Ngân hàng. Cloud. Các ứng dụng doanh nghiệp.
Không thực tế nếu yêu cầu mọi nhân viên phải nhận biết hoàn hảo mọi email phishing chỉ bằng cách nhìn.
Một thói quen đơn giản hơn là:
Không sử dụng email bảo mật bất ngờ để truy cập tài khoản.
Thay vào đó:
Tự mở dịch vụ chính thức → Kiểm tra tài khoản → Xử lý trực tiếp tại đó.
Cách này vẫn hiệu quả ngay cả khi email phishing trông rất giống thật.
Checklist 30 giây khi nhận cảnh báo bảo mật Google
Hãy tự hỏi:
Có đang chờ không? Tôi có vừa đăng nhập hoặc thay đổi gì không?
Người gửi? Địa chỉ email có gì bất thường không?
Yêu cầu? Email có yêu cầu mật khẩu hoặc mã xác minh không?
Khẩn cấp? Email có gây áp lực phải hành động ngay không?
Link? Email có yêu cầu đăng nhập qua link không?
Tài khoản? Tôi có thể xác nhận hoạt động trực tiếp trong Tài khoản Google không?
Nếu chưa chắc chắn:
Không nhấn → Tự mở Google → Kiểm tra trực tiếp.
Kết luận
Cảnh báo bảo mật Tài khoản Google có thể là thật.
Nhưng cũng có thể là một email phishing được thiết kế gần giống cảnh báo thật.
Logo đúng, thiết kế chuyên nghiệp, ngữ pháp tốt hay nội dung khẩn cấp đều chưa đủ để chứng minh email an toàn.
Thói quen an toàn nhất rất đơn giản:
Đừng dùng email để xác minh Google. Hãy dùng Google để xác minh email.
Tự truy cập Tài khoản Google, kiểm tra hoạt động bảo mật và xử lý trực tiếp tại đó.
Câu hỏi thường gặp
Google có thực sự gửi cảnh báo bảo mật không?
Có. Google có thể gửi thông báo liên quan đến những hoạt động bảo mật quan trọng. Tuy nhiên, hacker cũng có thể giả mạo những thông báo này, vì vậy các cảnh báo bất ngờ nên được xác minh độc lập.
Làm sao biết email cảnh báo Google là thật?
Không nhấn vào email. Hãy tự mở Tài khoản Google và kiểm tra hoạt động bảo mật cũng như các thiết bị gần đây.
Google có yêu cầu mật khẩu qua email không?
Không nên gửi mật khẩu qua email. Nếu một email bất ngờ yêu cầu đăng nhập qua link, hãy tự truy cập Tài khoản Google thay vì sử dụng link đó.
Nhận được cảnh báo Google đáng ngờ thì làm gì?
Không nhấn link hoặc mở file bất ngờ. Tự truy cập Tài khoản Google, kiểm tra hoạt động bảo mật và báo cho IT/an ninh nếu đây là tài khoản doanh nghiệp.
Nếu thấy một lần đăng nhập Google mà tôi không nhận ra thì sao?
Hãy kiểm tra trực tiếp trong Tài khoản Google và sử dụng các tùy chọn bảo mật của Google để bảo vệ tài khoản. Nếu là tài khoản doanh nghiệp, nên thông báo cho IT hoặc người phụ trách an ninh.
Email Google giả có thể trông giống email thật không?
Có. Hacker có thể sao chép logo, bố cục, màu sắc và cách viết rất thuyết phục. Vì vậy, không nên xác minh email chỉ dựa vào hình thức.
Bài viết liên quan
18 thg 9, 2026
Invoice Fraud là gì? Cách nhận biết hóa đơn giả
Tìm hiểu Invoice Fraud là gì, cách hacker giả hóa đơn và thay đổi tài khoản thanh toán, cùng những dấu hiệu giúp nhân viên phát hiện và xác minh an toàn.
17 thg 9, 2026
DLP cho AI là gì và tại sao doanh nghiệp cần nó?
Tìm hiểu DLP cho AI là gì, cách ngăn nhân viên vô tình chia sẻ dữ liệu nhạy cảm lên AI và vì sao doanh nghiệp cần bảo vệ dữ liệu khi dùng AI.
16 thg 9, 2026
Payroll Phishing là gì? Hacker nhắm vào HR như thế nào?
Tìm hiểu cách payroll phishing giả mạo nhân viên để lừa HR đổi tài khoản nhận lương, lấy dữ liệu và cách xác minh yêu cầu an toàn.
Bảo vệ doanh nghiệp của bạn với ShieldNet 360
Bắt đầu trải nghiệm ShieldNet 360 ngay hôm nay!