
13 thg 11, 2026
BlogSự cố N-able N-central và bài học bảo vệ hệ thống quản trị từ xa
N-able đã tạm đưa môi trường Hosted N-central ngoại tuyến ngày 9/11/2026 sau công bố Able2Shell, nhóm 33 lỗ hổng do một nhà nghiên cứu báo cáo. Sự vụ liên quan đến nền tảng giám sát và quản trị từ xa được các nhà cung cấp dịch vụ IT và doanh nghiệp sử dụng để quản lý thiết bị. Thông báo sự cố của N-able, phân tích của Huntress
Diễn biến đã tiếp tục thay đổi sau thông tin tạm dừng dịch vụ. N-able phát hành HF2, đưa hosted trở lại và áp dụng thêm các biện pháp hạn chế tính năng. Trong cập nhật 03:50:42 UTC ngày 13/11, hãng cho biết đã phát hiện thêm các chỉ dấu xâm nhập và đang làm việc với những khách hàng cụ thể để đánh giá rủi ro. Cập nhật chính thức của N-able
Với doanh nghiệp dùng công cụ quản trị từ xa, bài học thực tế là kiểm soát đồng thời máy chủ quản trị, hoạt động trên thiết bị và quyền phản ứng. Một lệnh xuất phát từ công cụ IT hợp lệ vẫn cần được xem xét theo nội dung, người thực hiện và phạm vi thay đổi.
Cập nhật ngày 13/11/2026. Đối chiếu dashboard N-able lúc khoảng 15h46 giờ Việt Nam; trạng thái và hướng dẫn có thể tiếp tục thay đổi.
Những mốc cần biết về sự cố N-central
Thời điểm | Diễn biến | Ý nghĩa khi xử lý |
9/11 | Hosted N-central tạm ngoại tuyến; N-able khuyến nghị khách hàng on-premises dừng máy chủ trong thời gian chờ khắc phục | Đây là biện pháp phòng ngừa trong giai đoạn đầu |
10/11 | Phát hành N-central 2026.4 HF2, build 2026.4.1.26 | Cần cập nhật cả máy chủ, Agents và Probes theo phạm vi triển khai |
11/11 | Hãng thông báo toàn bộ hosted đã nâng cấp; blog của hãng xác nhận hosted trở lại | Máy chủ đã nâng cấp vẫn cần được theo dõi cùng các thành phần liên quan |
12/11 | Sau công bố mới, hãng hạn chế tính năng và tích hợp, yêu cầu kiểm tra Legacy API | Hướng dẫn xử lý phụ thuộc cấu hình và từng nhóm vấn đề |
13/11 | Hãng bổ sung thông tin về các IOC và làm việc với khách hàng cụ thể | Cần tiếp tục điều tra, thay vì dùng thông báo ban đầu làm kết luận cuối cùng |
Nguồn: N-able về đợt khắc phục đầu tiên, release notes HF2, blog N-able ngày 11/11, dashboard và cập nhật mới.
Việc hosted đã trở lại có thể đi kèm với một số chức năng vẫn bị hạn chế. Khi lập kế hoạch vận hành, cần kiểm tra đúng dịch vụ, khu vực và tính năng của mình trên trang trạng thái N-able.
Vì sao nền tảng quản trị từ xa cần được bảo vệ chặt
Nền tảng RMM, viết tắt của Remote Monitoring and Management, tập trung nhiều quyền vận hành: quản lý thiết bị, triển khai phần mềm, chạy tác vụ và hỗ trợ từ xa. Những quyền này giúp đội IT xử lý công việc trên diện rộng. Nếu bị lạm dụng, cùng phạm vi quản trị đó có thể làm tăng số hệ thống cần điều tra.
Doanh nghiệp cần biết một tác vụ được chạy bởi ai, trên nhóm thiết bị nào, có nằm trong lịch thay đổi đã duyệt hay không và đã tạo ra những hoạt động gì. Nhật ký trên máy chủ quản trị cần được đối chiếu với tiến trình, tệp và kết nối xuất hiện trên thiết bị đích. Đây là cơ sở để đánh giá một hoạt động quản trị có hợp lệ hay không.
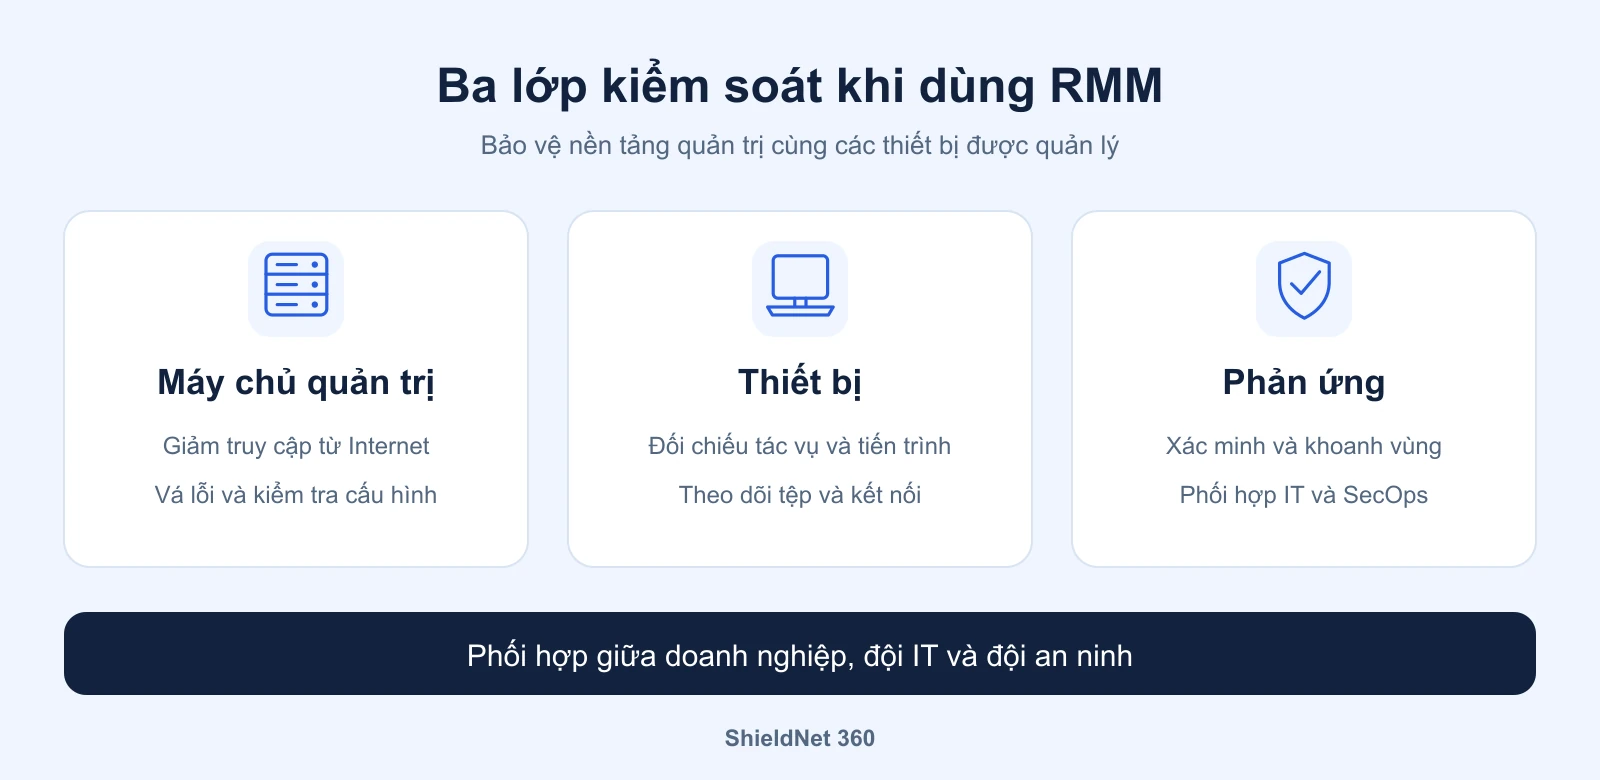
Ba lớp kiểm soát khi dùng nền tảng quản trị từ xa gồm máy chủ quản trị, thiết bị và phản ứng phối hợp. Đồ họa ShieldNet 360.
HF2 và việc tắt Legacy API cần được hiểu đúng phạm vi
HF2 là bản cập nhật bảo mật quan trọng, liệt kê bảy CVE được khắc phục. Trong phản hồi ngày 11/11, N-able cũng cho biết sẽ tiếp tục phát hành các cập nhật bổ sung. Vì vậy, việc đã cài 2026.4.1.26 cần đi cùng kiểm tra hướng dẫn mới và cấu hình đang sử dụng. Phản hồi của N-able
Với chuỗi 4EverAble2Shell, phân tích cập nhật của Huntress nêu điều kiện Legacy API được bật và có thể truy cập từ Internet. Phạm vi các vấn đề Agent2Shell cần được đánh giá riêng; chưa thể dùng việc tắt Legacy API để kết luận mọi rủi ro liên quan Agent và Probe đều đã được xử lý. Huntress cập nhật ngày 12/11
Ngày 12/11, Huntback công bố quan sát khai thác và cài trình đào tiền trên các máy chủ N-central đang hoạt động. Nhóm này báo cáo 21 máy chủ liên quan, trong đó 19 máy báo build HF2. Đây là kết quả quan sát của Huntback, không phải thống kê đầy đủ toàn bộ khách hàng N-able. Nghiên cứu của Huntback
Thông tin về quét dò, PoC công khai, khai thác trên hệ thống quan sát được và kết luận điều tra của nhà cung cấp cần được đọc theo đúng phạm vi. Đối với môi trường của mình, đội IT vẫn cần kiểm tra bằng chứng cụ thể.
Doanh nghiệp đang dùng N-central nên ưu tiên gì
Kiểm tra đúng mô hình triển khai và cấu hình
Lập danh sách máy chủ, phiên bản, Agents, Probes và các nhóm thiết bị đang được quản lý. Với on-premises, xác minh Legacy API đang tắt, kể cả khi đây là cấu hình mặc định. Theo thông báo mới, N-able đã áp dụng biện pháp bảo vệ ở phía hosted và tạm hạn chế tích hợp Intune; khách hàng cần kiểm tra ảnh hưởng tới quy trình đang dùng. Hướng dẫn hiện tại của N-able
Đội IT nên ghi lại thời điểm cấu hình thay đổi và khoảng thời gian máy chủ từng có thể truy cập từ Internet. Các thông tin này giúp xác định phạm vi cần rà soát và trao đổi với bộ phận hỗ trợ.
Hoàn tất cập nhật cả Agents và Probes
Khách hàng hosted vẫn phải nâng cấp Agents và Probes. Với on-premises, khách hàng chịu trách nhiệm nâng cấp cả máy chủ và các thành phần này. Release notes yêu cầu nâng Agents trước, sau đó Probes để duy trì tương thích; cần đối chiếu thêm điều kiện của Patch Management Engine và đường nâng cấp phù hợp. Release notes chính thức
Sau cập nhật, kiểm tra lại kết nối, tác vụ theo lịch và các chức năng phục vụ vận hành. Ghi nhận thành phần đã hoàn tất và những phần cần xử lý tiếp theo.
Bảo toàn bằng chứng và mở rộng điều tra khi cần
Rà soát thay đổi tài khoản quản trị, tác vụ, tập lệnh và phiên điều khiển từ xa ngoài dự kiến. Trên thiết bị, kiểm tra nội dung lệnh, tiến trình con, tệp mới và kết nối mạng. Một công cụ quản trị chạy PowerShell có thể là hoạt động bình thường; nội dung và bối cảnh mới giúp xác định rủi ro.
Nếu phát hiện dấu hiệu đáng ngờ, bảo toàn nhật ký và dữ liệu điều tra, phối hợp đội ứng cứu và N-able Support để xác định phạm vi. Việc xử lý có thể cần bao gồm máy chủ quản trị, thiết bị đã nhận tác vụ và thông tin xác thực liên quan. Kế hoạch khôi phục nên dựa trên kết quả điều tra và một trạng thái hệ thống được tin cậy.
ShieldNet 360 hỗ trợ kiểm soát rủi ro này như thế nào
ShieldNet Defense hỗ trợ phát hiện, phân tích và phản ứng với hoạt động đáng ngờ trong phạm vi được giám sát. Với doanh nghiệp sử dụng RMM, mục tiêu là giúp đội xử lý nhìn thấy hoạt động thực tế trên thiết bị, kể cả khi tác vụ xuất phát từ phần mềm quản trị được phép sử dụng. Tìm hiểu ShieldNet Defense
Giám sát và điều tra 24/7 với Ultimate. Đội SecOps hỗ trợ phân loại cảnh báo, xác định hệ thống liên quan và điều tra diễn biến. Dữ liệu từ các thiết bị và nguồn đã tích hợp giúp đối chiếu hoạt động với bối cảnh vận hành, từ đó cung cấp việc cần làm rõ ràng cho đội IT.
Phản ứng qua các tích hợp đã triển khai. Tùy hệ thống và quyền được thống nhất, các tích hợp có thể hỗ trợ cô lập thiết bị, dừng tiến trình độc hại, cách ly tệp hoặc chặn kết nối độc hại. Quy trình phản ứng cần có người phụ trách và cách phối hợp khi công cụ quản trị chính bị hạn chế.
Phối hợp khắc phục theo phạm vi thực tế. Đội IT hoặc đơn vị cung cấp dịch vụ vẫn thực hiện nâng cấp N-central, thay đổi Legacy API, xử lý tích hợp và khôi phục máy chủ. Khả năng giám sát riêng nhật ký N-central cần được đánh giá và xác nhận khi tích hợp. Dữ liệu thiết bị giúp bổ sung góc nhìn cho việc điều tra.
Doanh nghiệp có thể bắt đầu bằng một tình huống diễn tập an toàn: một tài khoản quản trị chạy tác vụ ngoài lịch trên nhiều máy. Kiểm tra đội nào nhận cảnh báo, ai xác minh và ai quyết định hạn chế tác động. Kết quả diễn tập giúp hoàn thiện quy trình và nhận diện các nguồn dữ liệu còn thiếu.
Trao đổi với ShieldNet 360 để xác định phạm vi giám sát thiết bị, các nguồn nhật ký cần tích hợp và phương án phản ứng phù hợp với môi trường IT hoặc mô hình MSP của doanh nghiệp.
Nguồn tham khảo
Bài viết liên quan
13 thg 11, 2026
Sự cố MUJI và bài học bảo vệ dữ liệu khách hàng cho doanh nghiệp bán lẻ
Phân tích sự cố MUJI và nguy cơ lộ 1,09 triệu số thẻ, bài học về đăng nhập, dữ liệu cũ và cách ShieldNet 360 hỗ trợ doanh nghiệp giám sát, điều tra, phản ứng.
12 thg 11, 2026
Attachment Phishing là gì? Cách nhận biết file đính kèm độc hại
Tìm hiểu attachment phishing là gì, cách nhận biết file đính kèm email độc hại và phải làm gì nếu đã mở file phishing để bảo vệ tài khoản, dữ liệu.
11 thg 11, 2026
CVE-2026-111760: Lỗ hổng thực thi mã từ xa trong Git khi sao chép kho mã nguồn đệ quy
Phân tích lỗ hổng CVE-2026-111760 (CVSS 8.0 High) trong Git cho phép thực thi mã từ xa ngay khi chạy git clone --recurse-submodules. Xem cơ chế hoạt động, danh sách bản vá Git 2.56.1, biện pháp giảm thiểu cho CI/CD và cơ chế bảo vệ từ ShieldNet 360.
Bảo vệ doanh nghiệp của bạn với ShieldNet 360
Bắt đầu trải nghiệm ShieldNet 360 ngay hôm nay!