
13 thg 11, 2026
BlogSự cố MUJI và bài học bảo vệ dữ liệu khách hàng cho doanh nghiệp bán lẻ
Ngày 12/11/2026, Ryohin Keikaku, công ty vận hành MUJI, tổ chức họp báo xin lỗi về sự cố truy cập trái phép có thể ảnh hưởng tới khoảng 1,09 triệu bản ghi số thẻ MUJI Card. Một chi tiết đáng chú ý là các số thẻ cũ vẫn nằm trong hệ thống sau khi doanh nghiệp đã thay đổi cách nhận diện thành viên từ năm 2021. Thông báo của MUJI ngày 4/11 và tường thuật họp báo ngày 12/11 của TV Asahi cho thấy khoảng trống giữa thay đổi quy trình kinh doanh và việc xử lý dữ liệu còn lưu lại.
Với doanh nghiệp có cửa hàng trực tuyến, ứng dụng hoặc chương trình khách hàng thân thiết, sự vụ đặt ra ba việc cần làm cùng nhau: bảo vệ ứng dụng, kiểm soát đăng nhập và quản lý vòng đời dữ liệu. Dữ liệu đã hết mục đích sử dụng vẫn cần được xử lý, ngay cả khi tính năng từng sử dụng nó đã ngừng hoạt động.
Cập nhật ngày 13/11/2026. Thông tin sự vụ dựa trên công bố của doanh nghiệp và cuộc họp báo ngày 12/11.
Những dữ liệu nào có nguy cơ bị truy cập
Theo thông cáo cập nhật ngày 9/11 của Ryohin Keikaku, phạm vi gồm nhiều nhóm dữ liệu và tài khoản khác nhau:
Nhóm | Quy mô công bố | Thông tin hoặc tình trạng liên quan |
Thành viên ứng dụng và cửa hàng trực tuyến | Tối đa khoảng 27,26 triệu bản ghi | Email, ngày sinh, giới tính, mã thành viên; gồm cả người đã hủy tư cách thành viên |
Nhóm có thêm thông tin liên hệ | Khoảng 750.000 bản ghi trong nhóm trên | Họ tên, địa chỉ và số điện thoại |
Tài khoản bị đăng nhập trái phép | Khoảng 270.000 tài khoản theo họp báo 12/11 | Có thể xem thêm lịch sử mua hàng, điểm và thông tin trên trang cá nhân |
MUJI Card do Credit Saison phát hành | Khoảng 1,09 triệu bản ghi | Số thẻ đầy đủ, MUJI Card ID và ngày sinh; khoảng 345.000 thẻ còn hiệu lực |
Thẻ đã đăng ký trên ứng dụng hoặc cửa hàng trực tuyến | Khoảng 120 bản ghi | Sáu số đầu, hai số cuối của số thẻ và tên chủ thẻ |
Người nhận đơn hàng thanh toán khi giao hàng | Khoảng 440.000 bản ghi | Tên và mã bưu chính của người nhận |
Các nhóm có thể chồng lấp, vì vậy không cộng các con số này thành tổng số khách hàng bị ảnh hưởng. Đăng nhập trái phép được xác nhận đối với nhóm tài khoản nêu tại họp báo; các số liệu về dữ liệu thẻ và hội viên được công bố theo phạm vi có thể đã bị truy cập. TV Asahi
Riêng nhóm MUJI Card khoảng 1,09 triệu bản ghi, tên chủ thẻ, ngày hết hạn và mã bảo mật không nằm trong bộ thông tin thẻ có nguy cơ bị truy cập. Nhóm này liên quan tới khách hàng tham gia MUJI Card trước hoặc trong tháng 7/2021. Credit Saison
Sự cố được phát hiện và mở rộng phạm vi ra sao
29–30/10: Phát hiện truy cập trái phép, chặn truy cập và áp dụng sửa đổi; thông báo đầu tiên được công bố ngày 30/10. Thông cáo đầu tiên, Credit Saison
4/11: MUJI bổ sung thông tin về dữ liệu thẻ và phạm vi dữ liệu cá nhân có nguy cơ bị truy cập. Thông cáo thứ hai
6/11: Cửa hàng trực tuyến tạm dừng; ứng dụng chỉ giữ chức năng hiển thị mã thành viên. Thời điểm dừng là 16h giờ Nhật Bản, theo thông cáo cập nhật sau đó. Thông cáo tạm dừng, cập nhật ngày 9/11
9/11: Hoãn mở lại cửa hàng trực tuyến sau khi phát hiện dấu hiệu sử dụng thông tin đăng nhập có thể lấy từ bên ngoài để thử đăng nhập hàng loạt. Thông cáo thứ tư
12/11: Lãnh đạo giải thích về lỗ hổng trong một phần hệ thống và việc dữ liệu đáng lẽ phải xóa vẫn còn được lưu. Họp báo
Diễn biến này cho thấy việc xử lý một điểm truy cập cần đi cùng rà soát các đường truy cập khác và đánh giá lại phạm vi dữ liệu. Doanh nghiệp cần có tiêu chí rõ ràng để mở lại dịch vụ, cùng khả năng tiếp tục điều tra khi xuất hiện thông tin mới.
Ba bài học cho doanh nghiệp có dữ liệu khách hàng
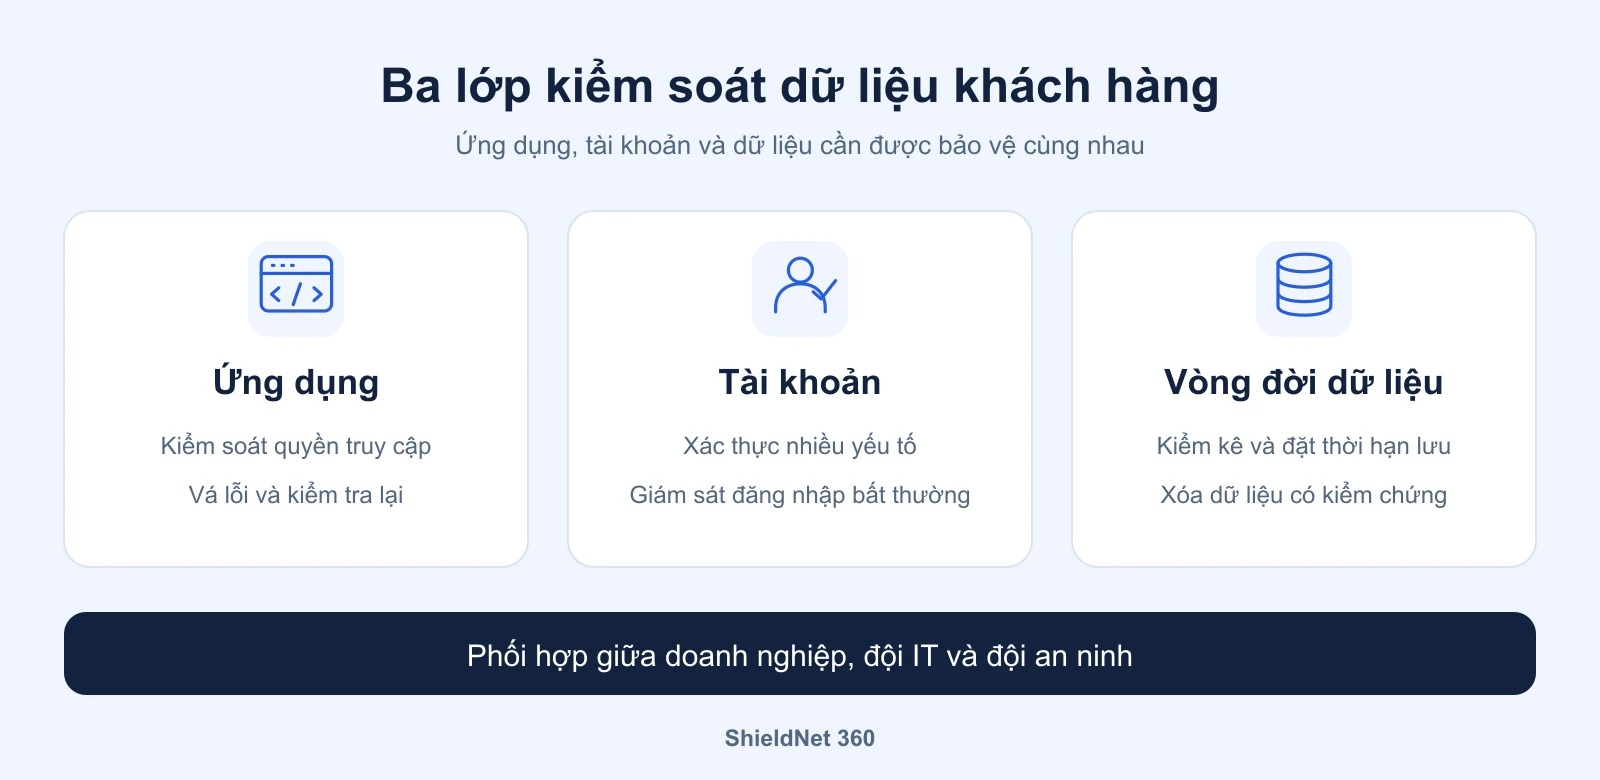
Ba lớp kiểm soát cho doanh nghiệp gồm ứng dụng, tài khoản và vòng đời dữ liệu. Đồ họa ShieldNet 360.
Xác minh việc xóa dữ liệu khi thay đổi quy trình
Khi chuyển cách tích điểm, thay CRM hoặc ngừng một tính năng, đội dự án cần xác định dữ liệu cũ sẽ được giữ hay xóa, ai chịu trách nhiệm và bằng chứng hoàn tất là gì. Các bảng dữ liệu cũ, tệp xuất và bản sao phục vụ báo cáo cần nằm trong cùng đợt rà soát. Việc lưu giữ cần phù hợp với mục đích kinh doanh và nghĩa vụ áp dụng cho từng loại dữ liệu.
Với số thẻ thanh toán, doanh nghiệp nên đánh giá khả năng dùng mã tham chiếu do bên xử lý thanh toán cung cấp. Mỗi trường dữ liệu nhạy cảm cần có lý do tồn tại, thời hạn lưu và người chịu trách nhiệm. Mã hóa và phân quyền vẫn cần thiết với dữ liệu được phép giữ lại.
Bảo vệ đăng nhập bằng nhiều lớp
Credential stuffing là việc thử các cặp tên đăng nhập và mật khẩu lấy từ một dịch vụ khác. Cơ chế này cần được xem xét riêng với khai thác lỗ hổng ứng dụng. Công bố của MUJI chưa mô tả đủ chi tiết để ghép mọi hình thức truy cập thành một chuỗi tấn công duy nhất.
Doanh nghiệp nên kết hợp xác thực nhiều yếu tố, giới hạn tốc độ và kiểm tra theo mức rủi ro. Cần chú ý một nguồn truy cập thử nhiều tài khoản hoặc đăng nhập từ thiết bị lạ, đồng thời tránh chỉ dựa vào chặn địa chỉ IP. Hướng dẫn phòng chống credential stuffing của OWASP
Chuẩn bị nhật ký đủ để điều tra
Đội vận hành cần biết tài khoản nào đăng nhập, từ đâu, vào lúc nào và đã truy cập chức năng nào. Nhật ký đăng nhập thành công cũng quan trọng khi kẻ tấn công sử dụng mật khẩu hợp lệ. Không đưa mật khẩu, mã truy cập hoặc số thẻ đầy đủ vào nhật ký; áp dụng che dữ liệu và kiểm soát quyền đọc. Hướng dẫn ghi nhật ký của OWASP
Một kịch bản cần diễn tập là đăng nhập từ thiết bị mới rồi truy cập liên tiếp nhiều trang thông tin khách hàng. Đội IT và đội an ninh cần thống nhất ai nhận cảnh báo, ai xác minh và ai có quyền hạn chế truy cập. Các tín hiệu này phục vụ điều tra; từng cảnh báo cần được kiểm tra trong bối cảnh sử dụng thực tế.
ShieldNet 360 có thể hỗ trợ doanh nghiệp như thế nào
Với doanh nghiệp đối mặt rủi ro tương tự, ShieldNet Defense trong hệ sinh thái ShieldNet 360 hỗ trợ phát hiện, phân tích và phản ứng đối với hoạt động đáng ngờ trong phạm vi được giám sát. Tìm hiểu ShieldNet Defense
Giám sát và điều tra liên tục. Với gói Ultimate, đội SecOps hỗ trợ giám sát, phân loại cảnh báo, xác định phạm vi và điều tra 24/7. Dữ liệu từ thiết bị và các hệ thống đã tích hợp giúp đội xử lý xem xét hoạt động đáng ngờ trong bối cảnh rộng hơn, thay vì yêu cầu đội IT tự đọc từng cảnh báo riêng lẻ.
Phản ứng qua các tích hợp đã triển khai. Tùy môi trường và quyền được thống nhất, các tích hợp phản ứng có thể hỗ trợ cô lập thiết bị, dừng tiến trình độc hại, cách ly tệp hoặc chặn kết nối độc hại. Mỗi hành động cần phù hợp với hệ thống thực tế và quy trình vận hành của khách hàng.
Đưa kết quả điều tra thành việc cần làm. Đội SecOps hỗ trợ xác định hệ thống liên quan, ghi nhận diễn biến và cung cấp khuyến nghị xử lý. Đội IT có thể dựa vào đó để ưu tiên khắc phục và phối hợp với đơn vị phát triển hoặc nhà cung cấp.
Đối với cổng thành viên và API bán lẻ tự phát triển, khả năng giám sát phụ thuộc vào nhật ký có thể tích hợp và tình huống phát hiện đã được xác nhận. Cần đánh giá các nguồn này khi triển khai. Việc vá ứng dụng, cấu hình xác thực, xác định thời hạn lưu và xóa dữ liệu vẫn do doanh nghiệp cùng các đơn vị vận hành hệ thống thực hiện, có sự phối hợp của đội SecOps.
Những việc nên bắt đầu ngay
Rà soát dữ liệu cũ: Chọn hệ thống thành viên, thanh toán và đơn hàng; kiểm tra trường nhạy cảm nào còn tồn tại sau khi tính năng đã thay đổi.
Kiểm tra bảo vệ tài khoản: Đánh giá MFA, kiểm soát thử đăng nhập và cách xử lý tài khoản có dấu hiệu bị chiếm quyền.
Xác định khoảng trống giám sát: Kiểm tra nguồn nhật ký nào đã được thu thập và có thể trả lời ai đã truy cập dữ liệu nào.
Diễn tập phản ứng: Thử một tình huống an toàn về tài khoản bị lạm dụng, kiểm tra đường đi của cảnh báo và quyền ra quyết định.
Giao người chịu trách nhiệm: Theo dõi việc sửa lỗi và xử lý dữ liệu đến khi có bằng chứng hoàn tất.
Với khách hàng thuộc phạm vi MUJI công bố, nên theo dõi thông báo qua kênh chính thức, kiểm tra sao kê và liên hệ đơn vị phát hành khi thấy giao dịch lạ. Cảnh giác với thư, SMS hoặc cuộc gọi yêu cầu cung cấp mật khẩu và thông tin thẻ. Hướng dẫn của Credit Saison
Doanh nghiệp có thể trao đổi với ShieldNet 360 để xác định hệ thống cần bảo vệ, nguồn nhật ký cần tích hợp và phương án phản ứng phù hợp với hoạt động bán lẻ của mình.
Nguồn về sự vụ
Bài viết liên quan
13 thg 11, 2026
Sự cố N-able N-central và bài học bảo vệ hệ thống quản trị từ xa
Cập nhật sự cố N-able N-central, Able2Shell, HF2 và Legacy API đến 13/11/2026, cùng cách ShieldNet 360 hỗ trợ giám sát và phản ứng với rủi ro từ công cụ quản trị từ xa.
12 thg 11, 2026
Attachment Phishing là gì? Cách nhận biết file đính kèm độc hại
Tìm hiểu attachment phishing là gì, cách nhận biết file đính kèm email độc hại và phải làm gì nếu đã mở file phishing để bảo vệ tài khoản, dữ liệu.
11 thg 11, 2026
CVE-2026-111760: Lỗ hổng thực thi mã từ xa trong Git khi sao chép kho mã nguồn đệ quy
Phân tích lỗ hổng CVE-2026-111760 (CVSS 8.0 High) trong Git cho phép thực thi mã từ xa ngay khi chạy git clone --recurse-submodules. Xem cơ chế hoạt động, danh sách bản vá Git 2.56.1, biện pháp giảm thiểu cho CI/CD và cơ chế bảo vệ từ ShieldNet 360.
Bảo vệ doanh nghiệp của bạn với ShieldNet 360
Bắt đầu trải nghiệm ShieldNet 360 ngay hôm nay!