
1 thg 10, 2026
BlogLỡ thanh toán hóa đơn giả, doanh nghiệp nên làm gì?
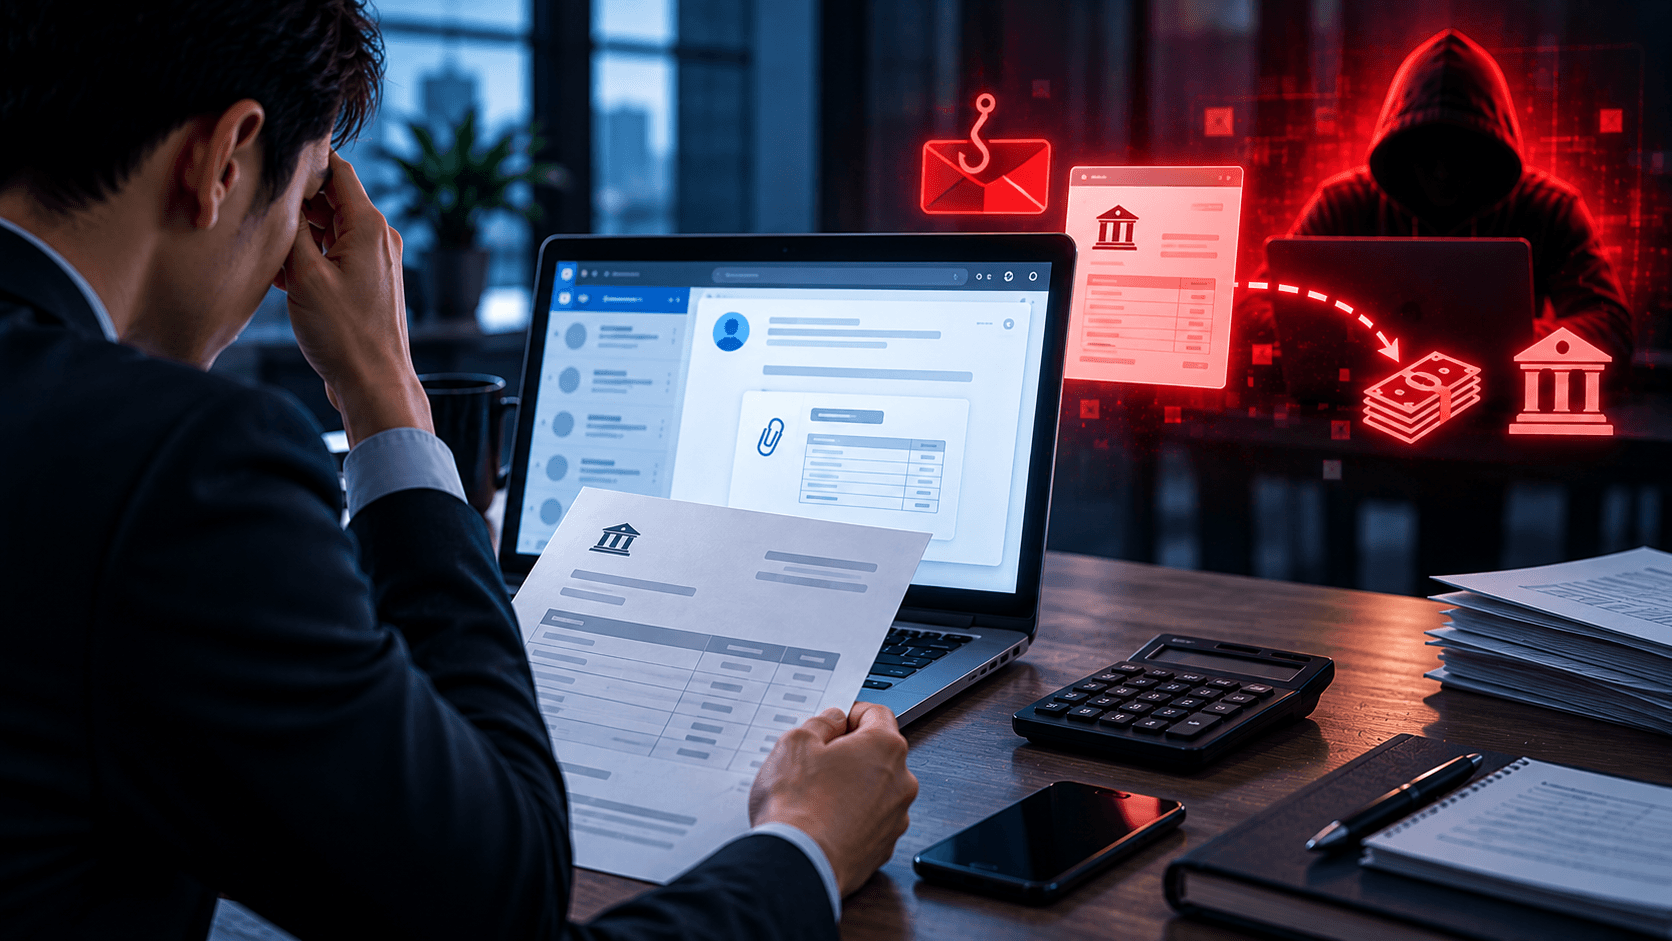
Bộ phận Finance nhận được hóa đơn từ một nhà cung cấp quen thuộc.
Tên nhà cung cấp đúng.
Số tiền trông bình thường.
Email cũng có vẻ hợp lệ.
Trong hóa đơn có một thông báo:
“Tài khoản ngân hàng của chúng tôi vừa thay đổi. Vui lòng sử dụng thông tin mới cho khoản thanh toán này.”
Finance phê duyệt và chuyển tiền.
Vài ngày sau, nhà cung cấp thật liên hệ:
“Chúng tôi vẫn chưa nhận được thanh toán.”
Bạn kiểm tra lại. Tiền đã được chuyển đến một tài khoản khác.
Doanh nghiệp vừa thanh toán một hóa đơn giả. Bây giờ phải làm gì?
Điều quan trọng nhất là hành động càng nhanh càng tốt.
Đừng chờ nhà cung cấp tự điều tra. Đừng tiếp tục trao đổi với người gửi đáng ngờ. Và cũng đừng mặc định rằng chắc chắn không thể lấy lại tiền.
Hãy nhanh chóng phối hợp với ngân hàng, Finance, quản lý và IT/an ninh.
Ưu tiên đầu tiên là:
Dừng thanh toán tiếp theo → Liên hệ ngân hàng → Giữ bằng chứng → Bảo vệ tài khoản → Điều tra nguyên nhân
Trả lời nhanh: Đã thanh toán hóa đơn giả thì phải làm gì?
Nếu doanh nghiệp đã chuyển tiền theo một hóa đơn gian lận:
Liên hệ ngay với ngân hàng hoặc đơn vị thanh toán.
Hỏi về khả năng dừng, thu hồi, đóng băng hoặc điều tra giao dịch.
Dừng những khoản thanh toán tiếp theo liên quan đến yêu cầu đáng ngờ.
Thông báo cho Finance, quản lý và IT/an ninh.
Liên hệ nhà cung cấp thật bằng thông tin đã được xác minh từ trước.
Giữ lại hóa đơn giả, email và toàn bộ hồ sơ giao dịch.
Kiểm tra xem email doanh nghiệp hoặc nhà cung cấp có bị chiếm quyền không.
Tìm các hóa đơn hoặc yêu cầu đổi thông tin thanh toán tương tự.
Bảo vệ các tài khoản và thông tin đăng nhập có nguy cơ bị lộ.
Thực hiện quy trình báo cáo nội bộ, pháp lý, bảo hiểm hoặc cơ quan chức năng nếu phù hợp.
Doanh nghiệp phản ứng càng sớm thì càng có nhiều cơ hội hạn chế thiệt hại và có thể hỗ trợ quá trình thu hồi tiền.
Bước 1: Liên hệ ngân hàng ngay
Đây nên là một trong những hành động đầu tiên.
Thông báo cho ngân hàng hoặc đơn vị thanh toán rằng doanh nghiệp nghi ngờ vừa thực hiện một giao dịch do bị lừa đảo.
Chuẩn bị các thông tin:
Số tiền
Ngày và giờ chuyển
Tài khoản nhận
Mã giao dịch
Tên người nhận
Thông tin hóa đơn
Thời điểm phát hiện gian lận
Hỏi ngân hàng về những lựa chọn có thể thực hiện đối với giao dịch cụ thể.
Tùy phương thức thanh toán, thời gian, ngân hàng và nơi nhận tiền, ngân hàng có thể xem xét khả năng thu hồi giao dịch, liên hệ ngân hàng nhận, hỗ trợ đóng băng tiền khi có thể hoặc mở quy trình điều tra gian lận.
Không có gì đảm bảo tiền chắc chắn được lấy lại.
Nhưng càng chờ lâu, lựa chọn xử lý càng ít đi.
Bước 2: Dừng các khoản thanh toán tiếp theo
Invoice Fraud có thể không chỉ liên quan đến một hóa đơn.
Sau khi một giao dịch thành công, hacker có thể tiếp tục thử lần nữa.
Hãy kiểm tra ngay:
Hóa đơn khác từ cùng người gửi
Giao dịch đang chờ đến tài khoản mới
Nhà cung cấp vừa thay đổi tài khoản ngân hàng
Yêu cầu thanh toán tương tự
Giao dịch bất thường gần đây
Nếu còn khoản thanh toán đáng ngờ đang chờ duyệt, hãy tạm dừng cho đến khi được xác minh độc lập.
Đồng thời cảnh báo những nhân viên phụ trách Accounts Payable và phê duyệt thanh toán.
Bước 3: Liên hệ nhà cung cấp thật
Liên hệ nhà cung cấp bằng thông tin doanh nghiệp đã tin cậy trước khi email đáng ngờ xuất hiện.
Ví dụ:
Số điện thoại lưu sẵn trong hồ sơ
Account Manager đã làm việc từ trước
Kênh liên hệ đã được xác minh
Không nên chỉ gọi vào số điện thoại mới xuất hiện trên hóa đơn đáng ngờ.
Hãy xác nhận:
Nhà cung cấp có thực sự gửi hóa đơn không?
Tài khoản ngân hàng có thực sự thay đổi không?
Họ có gửi email yêu cầu đổi thông tin thanh toán không?
Họ có phát hiện hoạt động bất thường trong email không?
Điều này giúp xác định hacker:
Giả mạo nhà cung cấp
hay
Đã chiếm được email thật của nhà cung cấp.
Bước 4: Giữ lại toàn bộ bằng chứng
Đừng xóa email hoặc hóa đơn giả.
Hãy lưu:
Email gốc
Địa chỉ người gửi đầy đủ
File hóa đơn
Thông tin tài khoản nhận tiền
Xác nhận chuyển tiền
Mã giao dịch
File đính kèm
Tin nhắn liên quan
Hồ sơ phê duyệt nội bộ
Ngày và giờ
Các hóa đơn thật trước đó của nhà cung cấp
Ngân hàng, đội ngũ an ninh, bảo hiểm, pháp lý hoặc cơ quan chức năng có thể cần những thông tin này.
Bằng chứng cũng giúp doanh nghiệp hiểu vì sao giao dịch giả có thể vượt qua quy trình kiểm tra.
Bước 5: Xác định hóa đơn giả đã đi vào doanh nghiệp bằng cách nào
Việc mất tiền là kết quả cuối cùng.
Nhưng doanh nghiệp cần biết hacker đã làm gì để yêu cầu giả trông đáng tin.
Trường hợp 1: Hacker giả email nhà cung cấp
Hacker tạo địa chỉ email gần giống với địa chỉ thật.
Ví dụ:
Thật: [email protected]
Giả: [email protected]
Chỉ một ký tự khác biệt cũng có thể khó nhận ra.
Trường hợp 2: Email thật của nhà cung cấp bị chiếm quyền
Hacker truy cập mailbox thật của nhà cung cấp.
Chúng có thể đọc lịch sử trao đổi, biết hóa đơn nào sắp được gửi và chèn thông tin thanh toán giả đúng thời điểm.
Trong trường hợp này, yêu cầu gian lận thậm chí có thể đến từ địa chỉ email thật.
Trường hợp 3: Email của nhân viên doanh nghiệp bị chiếm quyền
Hacker có thể đang đọc email giữa doanh nghiệp và nhà cung cấp.
Chúng biết:
Ai phê duyệt thanh toán
Hóa đơn nào sắp đến
Công ty thường trả bao nhiêu
Khi nào công ty thanh toán
Nhân viên thường trao đổi như thế nào
Trường hợp 4: Hóa đơn thật bị chỉnh sửa
Hacker lấy được một hóa đơn thật rồi chỉ thay đổi thông tin nhận tiền.
Nhà cung cấp đúng.
Số tiền đúng.
Số hóa đơn đúng.
Dịch vụ đúng.
Chỉ tài khoản ngân hàng là giả.
Đây là lý do doanh nghiệp không nên chỉ tập trung vào việc thu hồi tiền.
Nếu một email vẫn đang bị hacker kiểm soát, cuộc tấn công có thể tiếp tục.
Bước 6: Kiểm tra tài khoản email
Nếu có khả năng email bị chiếm quyền, IT/an ninh nên kiểm tra những tài khoản liên quan.
Tùy hệ thống, có thể cần xem:
Lịch sử đăng nhập
Thiết bị lạ
Phiên đăng nhập bất thường
Thay đổi mật khẩu
Thay đổi MFA
Email forwarding
Inbox rules
Email bị xóa hoặc ẩn
Ứng dụng được kết nối
Hacker đôi khi cố gắng ở lại trong email mà không để người dùng phát hiện.
Ví dụ, chúng có thể tạo rule để ẩn email từ nhà cung cấp thật.
Nhân viên tiếp tục nghĩ mình đang trao đổi bình thường trong khi hacker kiểm soát cuộc trò chuyện.
Bước 7: Kiểm tra thông tin đăng nhập có bị lộ không
Invoice Fraud đôi khi bắt đầu từ một email phishing trước đó.
Nhân viên có thể đã nhập password vào một trang Microsoft 365, Google hoặc dịch vụ khác được làm giả.
Hãy hỏi những người liên quan:
Gần đây có nhấn vào link đăng nhập bất thường không?
Có nhập password sau khi mở link từ email không?
Có xác nhận MFA mà mình không chủ động yêu cầu không?
Có tải file đáng ngờ không?
Nếu có khả năng credential đã bị lộ, doanh nghiệp cần bảo vệ các tài khoản liên quan theo quy trình xử lý sự cố.
Bước 8: Tìm các hoạt động gian lận khác
Đừng mặc định hóa đơn vừa phát hiện là hành động duy nhất của hacker.
Nếu đã có quyền truy cập email, chúng có thể đang nhắm đến nhiều giao dịch.
Hãy kiểm tra:
Thay đổi tài khoản ngân hàng khác
Nhà cung cấp mới bất thường
Yêu cầu thanh toán lạ
Hóa đơn trùng
Số tiền bị thay đổi
Email đáng ngờ gửi từ tài khoản nội bộ
Email bị xóa
Forwarding rule mới
Yêu cầu cung cấp dữ liệu mật
Mục tiêu là xác định toàn bộ phạm vi sự cố, không chỉ giao dịch đầu tiên được phát hiện.
Bước 9: Thông báo đúng người trong doanh nghiệp
Một khoản thanh toán giả không chỉ liên quan đến Finance.
Tùy tình huống, doanh nghiệp có thể cần thông báo cho:
Finance
Ban quản lý
IT/an ninh
Legal/Compliance
Risk
Privacy
Đơn vị bảo hiểm
Đồng thời ghi lại timeline rõ ràng.
Ví dụ:
09:15 – Finance phát hiện nhà cung cấp chưa nhận tiền.
09:25 – Liên hệ ngân hàng và mở yêu cầu xử lý gian lận.
09:35 – IT bắt đầu kiểm tra email nhân viên.
10:00 – Nhà cung cấp thật xác nhận chưa từng đổi tài khoản ngân hàng.
Timeline này có thể rất hữu ích cho quá trình điều tra sau đó.
Bước 10: Kiểm tra yêu cầu báo cáo và pháp lý
Tùy quốc gia, giao dịch, loại dữ liệu bị lộ, hợp đồng và hoàn cảnh cụ thể, doanh nghiệp có thể cần báo cáo sự việc cho các bên hoặc cơ quan có thẩm quyền liên quan.
Nếu dữ liệu cá nhân hoặc dữ liệu bảo mật cũng bị lộ, doanh nghiệp có thể có thêm nghĩa vụ về privacy hoặc bảo vệ dữ liệu.
Legal, Compliance, Security, ngân hàng hoặc đơn vị bảo hiểm có thể giúp xác định yêu cầu phù hợp cho từng trường hợp.
Đừng xem Invoice Fraud chỉ là một vấn đề mất tiền.
Nó cũng có thể liên quan đến:
Tài khoản bị chiếm quyền
Rò rỉ dữ liệu
Nghĩa vụ hợp đồng
Bảo hiểm an ninh mạng
Hành vi gian lận hình sự
Doanh nghiệp có thể lấy lại tiền không?
Có thể trong một số trường hợp, nhưng không có gì đảm bảo.
Khả năng thu hồi phụ thuộc vào nhiều yếu tố:
Phát hiện gian lận nhanh đến đâu
Liên hệ ngân hàng nhanh đến đâu
Giao dịch đã hoàn tất chưa
Tiền còn trong tài khoản nhận hay không
Ngân hàng và quốc gia liên quan
Phương thức thanh toán
Đó là lý do những phút hoặc giờ đầu tiên rất quan trọng.
Đừng dành hàng giờ điều tra nội bộ rồi mới gọi ngân hàng.
Thu hồi tiền và điều tra an ninh có thể được thực hiện song song.
Có nên liên hệ trực tiếp với hacker không?
Khi đã nghi ngờ gian lận, không nên tiếp tục trao đổi nếu chưa có hướng dẫn từ đội ngũ xử lý phù hợp.
Đừng vội gửi:
“Chúng tôi biết đây là lừa đảo. Hãy trả lại tiền.”
Việc này có thể báo cho hacker biết rằng sự việc đã bị phát hiện và khiến chúng nhanh chóng chuyển tiền hoặc xóa dấu vết.
Hãy giữ lại trao đổi và để ngân hàng, đội ngũ an ninh, pháp lý hoặc cơ quan chức năng hướng dẫn bước tiếp theo khi phù hợp.
Làm sao ngăn Invoice Fraud xảy ra lần nữa?
Sau khi xử lý tình huống khẩn cấp, hãy xem lại quy trình đã khiến khoản thanh toán được thực hiện.
Giải pháp không nên chỉ là:
“Nhân viên cần cẩn thận hơn.”
Một quy trình thanh toán tốt có thể ngăn gian lận ngay cả khi email trông rất thuyết phục.
1. Xác minh độc lập mọi thay đổi tài khoản ngân hàng
Nếu nhà cung cấp yêu cầu thay đổi thông tin thanh toán, hãy xác minh qua một kênh đã được tin cậy từ trước.
Ví dụ:
Nhận email đổi tài khoản → Gọi số đã xác minh → Nhà cung cấp xác nhận → Phê duyệt thay đổi
Không xác minh thay đổi chỉ bằng thông tin liên hệ có trong chính email yêu cầu.
2. Yêu cầu thêm bước phê duyệt
Các khoản thanh toán lớn hoặc thay đổi tài khoản ngân hàng có thể yêu cầu nhiều hơn một người phê duyệt.
Điều này giảm nguy cơ một email thuyết phục dẫn trực tiếp đến việc chuyển tiền.
3. So sánh với hồ sơ nhà cung cấp cũ
Kiểm tra:
Tài khoản ngân hàng
Người liên hệ
Mẫu hóa đơn
Lịch sử thanh toán
Thông tin hợp đồng
Thay đổi bất ngờ nên được xác minh.
4. Bảo vệ email nhân viên
Xác thực mạnh, bảo mật email, giám sát tài khoản và đào tạo nhân viên có thể giảm nguy cơ hacker xâm nhập vào các cuộc trao đổi kinh doanh.
5. Đào tạo nhân viên kiểm tra yêu cầu, không chỉ kiểm tra email
Đừng chỉ hỏi:
“Email này có trông giả không?”
Hãy hỏi thêm:
“Yêu cầu này có bất thường không?”
Một email được viết hoàn hảo từ tài khoản thật đã bị hack vẫn có thể chứa yêu cầu chuyển tiền giả.
Một quy tắc đơn giản cho việc đổi tài khoản nhà cung cấp
Doanh nghiệp có thể giảm đáng kể Invoice Fraud bằng một quy tắc:
Không thay đổi tài khoản ngân hàng của nhà cung cấp chỉ dựa trên yêu cầu qua email.
Thay vào đó:
Nhận yêu cầu → Xác minh qua liên hệ tin cậy → Ghi nhận xác nhận → Phê duyệt thay đổi → Thanh toán
Quy trình này vẫn có tác dụng ngay cả khi hacker đã chiếm được email thật của nhà cung cấp.
Checklist khi doanh nghiệp đã thanh toán hóa đơn giả
Ngân hàng – Liên hệ ngay.
Thanh toán – Dừng các giao dịch liên quan đang chờ.
Nhà cung cấp – Xác minh qua kênh tin cậy.
Bằng chứng – Giữ email, hóa đơn và thông tin giao dịch.
Tài khoản – Kiểm tra email của nhân viên hoặc nhà cung cấp có bị chiếm quyền không.
Credential – Bảo vệ các tài khoản có nguy cơ bị lộ.
Phạm vi – Tìm những khoản thanh toán hoặc email đáng ngờ khác.
Nội bộ – Thông báo Finance, quản lý, IT/an ninh và các bộ phận cần thiết.
Báo cáo – Xem xét nghĩa vụ pháp lý, bảo hiểm, hợp đồng và báo cáo cơ quan chức năng.
Phòng ngừa – Sửa quy trình đã khiến khoản thanh toán giả được thông qua.
Kết luận
Khi doanh nghiệp đã thanh toán hóa đơn giả, tốc độ phản ứng rất quan trọng.
Đừng dành những giờ đầu tiên để tìm xem ai đã mắc lỗi.
Hãy tập trung giảm thiểu thiệt hại.
Bắt đầu với:
Liên hệ ngân hàng → Dừng giao dịch tiếp theo → Xác minh với nhà cung cấp → Giữ bằng chứng → Điều tra email
Sau đó, xác định hacker đã thành công bằng cách nào và cải thiện quy trình thanh toán.
Bài học quan trọng nhất rất đơn giản:
Không nên tin việc thay đổi thông tin thanh toán chỉ dựa trên email.
Hãy xác minh độc lập trước khi tiền được chuyển.
Câu hỏi thường gặp
Vừa thanh toán hóa đơn giả thì phải làm gì đầu tiên?
Liên hệ ngân hàng hoặc đơn vị thanh toán ngay, dừng những giao dịch liên quan, báo cho Finance và IT/an ninh, giữ bằng chứng và xác minh với nhà cung cấp thật.
Ngân hàng có thể thu hồi tiền đã chuyển cho hacker không?
Trong một số trường hợp có thể có biện pháp dừng, thu hồi hoặc hỗ trợ đóng băng tiền, nhưng điều này phụ thuộc vào phương thức thanh toán, thời gian, ngân hàng liên quan và tình trạng giao dịch. Hãy liên hệ ngân hàng ngay thay vì mặc định rằng tiền không thể lấy lại.
Có nên liên hệ nhà cung cấp sau khi phát hiện Invoice Fraud không?
Có. Hãy sử dụng thông tin liên hệ đã được xác minh từ trước, không sử dụng số điện thoại hoặc địa chỉ mới xuất hiện trong hóa đơn đáng ngờ.
Hóa đơn giả có thể được gửi từ email thật của nhà cung cấp không?
Có. Nếu mailbox của nhà cung cấp bị chiếm quyền, hacker có thể gửi yêu cầu thanh toán giả từ chính tài khoản email hợp lệ.
Có cần đổi mật khẩu toàn bộ nhân viên không?
Không nhất thiết. Nếu có bằng chứng hoặc nghi ngờ credential của một tài khoản đã bị lộ, doanh nghiệp nên bảo vệ tài khoản liên quan theo quy trình xử lý sự cố.
Làm sao doanh nghiệp phòng tránh Invoice Fraud?
Xác minh độc lập mọi thay đổi tài khoản ngân hàng, áp dụng phê duyệt thanh toán phù hợp, đối chiếu hồ sơ nhà cung cấp, bảo vệ email doanh nghiệp và đào tạo nhân viên nhận biết các yêu cầu thanh toán bất thường.
Bài viết liên quan
29 thg 9, 2026
Lỡ gửi dữ liệu mật vào email phishing thì phải làm gì?
Sent confidential information to a fake email? Learn what to do immediately, how to report the incident, assess exposed data, and reduce further risk.
25 thg 9, 2026
Lỡ nhấn vào link phishing, tôi nên làm gì bây giờ?
Lỡ nhấn vào link phishing? Tìm hiểu cần làm gì ngay nếu đã nhập mật khẩu, mã xác minh, tải file hoặc cung cấp thông tin để giảm thiểu rủi ro.
24 thg 9, 2026
Thật hay giả? Cách kiểm tra cảnh báo bảo mật Google
Nhận cảnh báo bảo mật tài khoản Google? Tìm hiểu cách phân biệt cảnh báo thật và phishing, kiểm tra an toàn mà không cần nhấn link đáng ngờ.
Bảo vệ doanh nghiệp của bạn với ShieldNet 360
Bắt đầu trải nghiệm ShieldNet 360 ngay hôm nay!