
25 thg 9, 2026
BlogLỡ nhấn vào link phishing, tôi nên làm gì bây giờ?
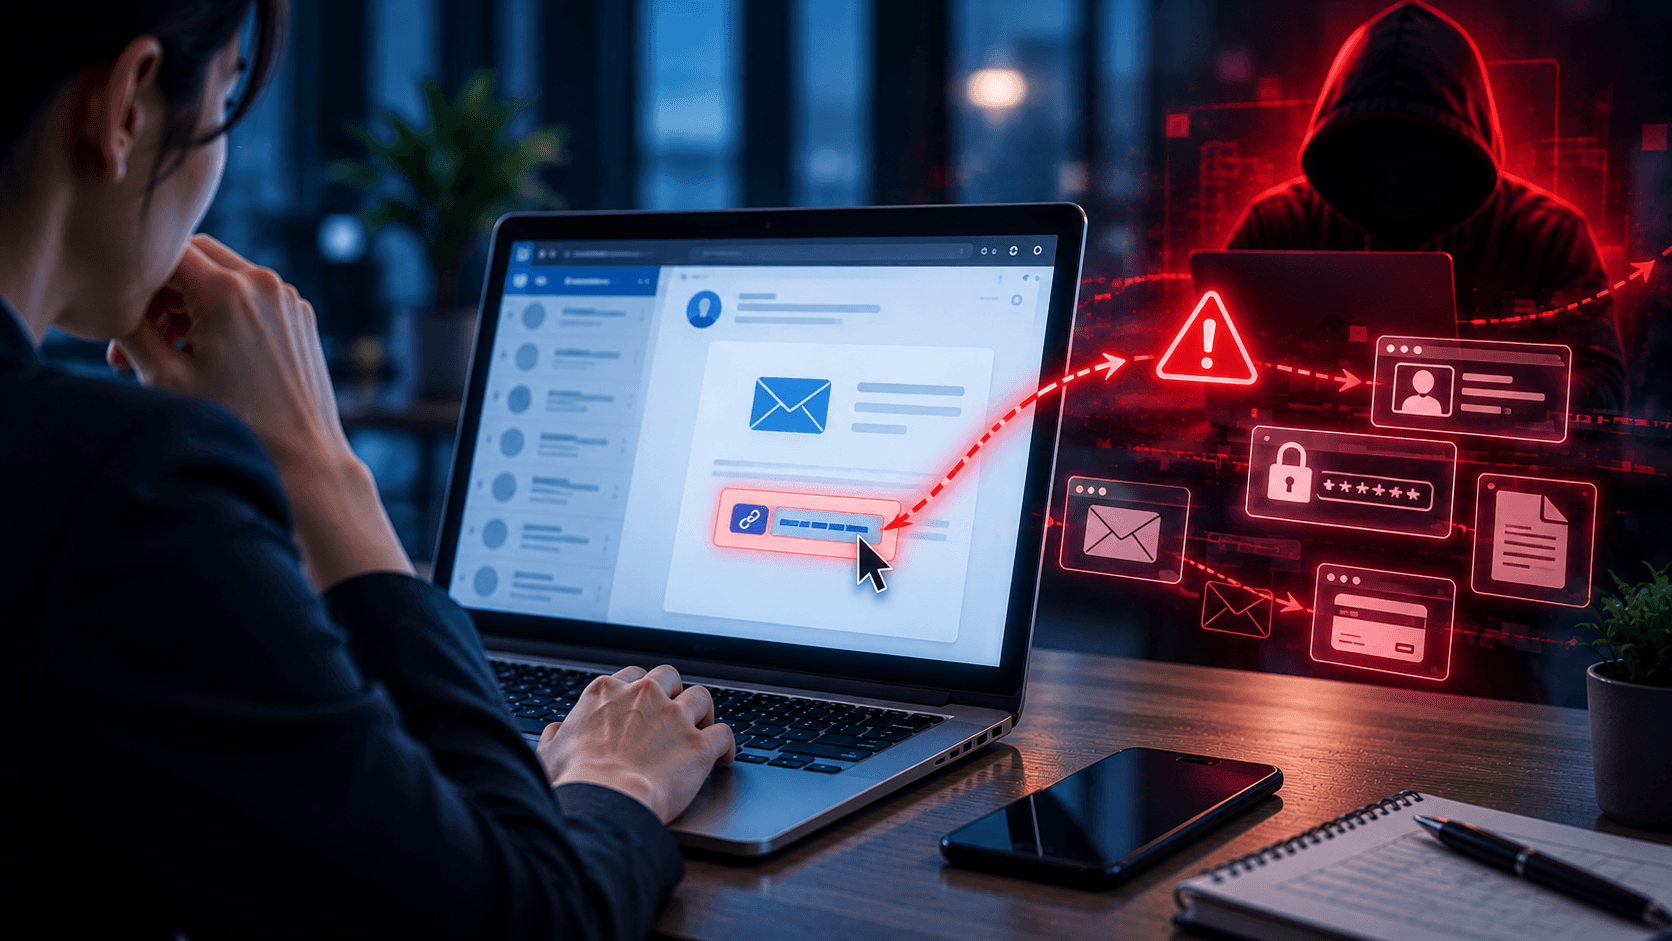
Bạn nhận được một email nhìn rất bình thường với nội dung: “Mật khẩu Microsoft 365 của bạn sẽ hết hạn hôm nay.”
Hoặc: “Vui lòng kiểm tra hóa đơn đính kèm.”
Bạn nhấn vào link.
Sau đó, bạn bắt đầu thấy có gì đó không ổn.
Website trông hơi lạ. Địa chỉ website không đúng. Hoặc tệ hơn, bạn đã nhập mật khẩu.
Bây giờ phải làm gì?
Điều đầu tiên: Đừng bỏ qua.
Nhấn vào link phishing không đồng nghĩa tài khoản hoặc máy tính chắc chắn đã bị chiếm quyền.
Điều quan trọng là bạn đã làm gì sau khi nhấn vào link.
Cách xử lý sẽ khác nhau nếu bạn:
Chỉ nhấn vào link
Đã nhập mật khẩu
Đã nhập mã xác minh
Đã xác nhận MFA
Đã tải hoặc mở file
Đã nhập thông tin ngân hàng
Đã gửi dữ liệu bảo mật của công ty
Bạn báo càng sớm, doanh nghiệp càng có nhiều thời gian để kiểm tra và xử lý.
Trả lời nhanh: Lỡ nhấn link phishing thì phải làm gì?
Nếu vừa nhấn vào một link đáng ngờ:
Dừng tương tác với website.
Không nhập thêm bất kỳ thông tin nào.
Đóng trang đáng ngờ.
Nếu đã nhập mật khẩu, hãy đổi mật khẩu thông qua dịch vụ chính thức.
Nếu đã xác nhận MFA bất thường, báo ngay cho IT/an ninh.
Nếu đã tải hoặc mở file đáng ngờ, dừng lại và liên hệ IT/an ninh.
Báo chính xác những gì đã xảy ra.
Theo dõi các hoạt động bất thường của tài khoản.
Quan trọng nhất:
Đừng giấu vì sợ đã làm sai. Hãy báo càng sớm càng tốt.
Chỉ nhấn vào link phishing có bị hack ngay không?
Không nhất thiết.
Có sự khác biệt rất lớn giữa: Nhấn vào link và Cung cấp thông tin cho hacker sau khi nhấn.
Ví dụ, bạn nhấn nhầm link nhưng nhận ra ngay và đóng website mà chưa nhập gì.
Tình huống đó khác với việc bạn nhập mật khẩu email doanh nghiệp vào một trang đăng nhập giả.
Tuy nhiên, việc truy cập website đáng ngờ vẫn có thể tạo ra rủi ro.
Vì vậy, ngay cả khi chỉ nhấn link: Hãy báo lại để người phụ trách có thể kiểm tra.
Trường hợp 1: Tôi chỉ ấn vào link, chưa nhập gì
Đây thường là tình huống ít nghiêm trọng hơn việc đã nhập mật khẩu. Hãy đóng website đó lại.
Không:
Nhấn thêm vào nội dung trên trang
Tải file
Cho phép notification
Cài extension
Nhập thông tin
Làm theo các hướng dẫn khác trên website
Nếu sử dụng máy tính công ty, hãy báo cho IT hoặc người phụ trách an ninh.
Nói rõ: “Tôi đã nhấn link nhưng chưa nhập thông tin và chưa tải gì.”
Thông tin này rất quan trọng để đội ngũ phụ trách đánh giá đúng mức độ rủi ro.
Trường hợp 2: Tôi đã nhập mật khẩu
Tình huống này cần xử lý nhanh hơn.
Nếu đã nhập mật khẩu vào website phishing, hãy xem như mật khẩu đó có khả năng đã bị lộ.
Không quay lại website đáng ngờ để đổi mật khẩu.
Thay vào đó, hãy tự mở dịch vụ chính thức.
Ví dụ, nếu trang phishing giả Microsoft 365, hãy truy cập Microsoft 365 theo cách bạn vẫn sử dụng hàng ngày.
Sau đó:
Đổi mật khẩu đã bị lộ.
Sử dụng mật khẩu mới và riêng biệt.
Báo ngay cho IT/an ninh.
Kiểm tra hoạt động đăng nhập gần đây nếu có.
Kiểm tra thiết bị hoặc phiên đăng nhập lạ.
Làm theo hướng dẫn bảo vệ tài khoản của doanh nghiệp.
Nếu mật khẩu đó được sử dụng cho nhiều tài khoản khác, các tài khoản đó cũng có thể gặp rủi ro.
Trường hợp 3: Tôi đã nhập cả mật khẩu và mã MFA
Tình huống này nghiêm trọng hơn.
MFA tạo thêm một lớp bảo vệ quan trọng, nhưng hacker có thể xây dựng trang đăng nhập giả để lấy cả mật khẩu và mã xác minh.
Nếu đã nhập cả hai:
Hãy báo ngay cho IT/an ninh.
Đội ngũ phụ trách có thể cần kiểm tra xem hacker đã đăng nhập thành công hay chưa và có phiên đăng nhập bất thường nào cần xử lý không
Đừng nghĩ: “Có MFA nên chắc không sao.”
Hãy nói chính xác bạn đã cung cấp những thông tin nào.
Trường hợp 4: Tôi đã nhấn Approve cho yêu cầu MFA
Điện thoại xuất hiện yêu cầu xác nhận đăng nhập.
Bạn đang bận nên nhấn Approve.
Sau đó mới nhận ra: “Mình đâu có đăng nhập.”
Hãy xem đây là một tình huống cần xử lý ngay.
Có khả năng ai đó đã có mật khẩu của bạn và đang cố dùng xác nhận MFA để truy cập tài khoản.
Báo ngay cho IT/an ninh:
“Tôi vừa xác nhận một yêu cầu MFA mà tôi không thực hiện.”
Nguyên tắc đơn giản: Không xác nhận yêu cầu đăng nhập mà bạn không chủ động tạo ra.
Trường hợp 5: Tôi đã tải một file
Website phishing có thể yêu cầu tải:
PDF
File ZIP
Tài liệu
Ứng dụng
Browser extension
Bản cập nhật bảo mật giả
Việc tải file không đồng nghĩa máy tính chắc chắn đã nhiễm mã độc.
Nhưng đừng mở file chỉ để kiểm tra xem nó là gì.
Nếu đang sử dụng thiết bị công ty, hãy báo cho IT/an ninh và cung cấp tên file cũng như nguồn tải nếu có thể.
Trường hợp 6: Tôi đã mở hoặc chạy file
Mức độ rủi ro lúc này cao hơn so với chỉ tải file.
Dừng tương tác với file và liên hệ IT/an ninh càng sớm càng tốt.
Cho họ biết:
Bạn đã tải file gì
File đến từ đâu
Bạn đã mở file chưa
Có cài đặt gì không
Máy tính có biểu hiện bất thường sau đó không
Làm theo hướng dẫn xử lý sự cố của doanh nghiệp. Trong một số trường hợp, IT có thể yêu cầu ngắt thiết bị khỏi mạng hoặc thực hiện các bước khác.
Không nên tự ý xóa hàng loạt file hoặc cài thêm nhiều công cụ bảo mật vì có thể khiến quá trình kiểm tra khó hơn.
Trường hợp 7: Tôi đã nhập thông tin ngân hàng hoặc thẻ
Nếu đã cung cấp thông tin tài chính cho website phishing, hãy liên hệ ngân hàng hoặc đơn vị thanh toán càng sớm càng tốt.
Thông báo rằng thông tin có khả năng đã bị lộ qua phishing.
Tùy vào dữ liệu đã cung cấp, ngân hàng có thể hướng dẫn cách theo dõi, khóa hoặc thay thế phương thức thanh toán liên quan.
Nếu liên quan đến tài khoản doanh nghiệp, hãy báo cả Finance và quản lý.
Trường hợp 8: Tôi đã gửi dữ liệu bảo mật của công ty
Không phải phishing nào cũng nhằm lấy mật khẩu.
Hacker có thể yêu cầu bạn gửi:
Dữ liệu khách hàng
Hồ sơ nhân viên
Hợp đồng
Báo cáo tài chính
Source code
Báo cáo nội bộ
Thông tin thanh toán
Nếu đã gửi dữ liệu, hãy báo chính xác những gì đã được chia sẻ.
Điều này giúp doanh nghiệp xác định:
Dữ liệu nào đã bị lộ?
Ai có thể bị ảnh hưởng?
Khách hàng hoặc hệ thống nào liên quan?
Doanh nghiệp cần thực hiện thêm hành động gì?
Không xóa email hoặc cuộc trao đổi vì chúng có thể cần cho quá trình điều tra.
Nên báo gì cho IT hoặc đội ngũ an ninh?
Đừng chỉ nói:
“Tôi nghĩ tôi vừa nhấn nhầm link xấu.”
Hãy cung cấp thêm thông tin.
Điều gì xảy ra:
“Tôi nhấn vào link trong email.”
Sau đó:
“Một trang đăng nhập Microsoft xuất hiện.”
Bạn đã nhập gì:
“Tôi nhập email và mật khẩu nhưng chưa nhập mã MFA.”
Bạn đã tải gì:
“Tôi tải một file PDF nhưng chưa mở.”
Thời gian:
“Khoảng 10 phút trước.”
Thiết bị:
“Laptop công ty.”
Thông tin càng rõ, việc xử lý càng nhanh.
Có nên xóa email phishing không?
Chưa nên xóa ngay.
IT hoặc đội ngũ an ninh có thể cần email đó để kiểm tra:
Ai đã gửi?
Link nào được sử dụng?
Ai khác đã nhận email?
Có nhân viên nào khác đã nhấn không?
Tài khoản người gửi có bị chiếm quyền không?
Hãy sử dụng chức năng báo cáo phishing hoặc thực hiện theo quy trình của công ty.
Một báo cáo sớm cũng có thể giúp bảo vệ những nhân viên khác khỏi cùng cuộc tấn công.
Có cần đổi mật khẩu sau khi nhấn link phishing không?
Tùy vào những gì đã xảy ra.
Nếu bạn chỉ nhấn link nhưng không nhập mật khẩu, không phải lúc nào cũng cần đổi mật khẩu.
Nếu bạn đã nhập mật khẩu vào website phishing, hãy xem mật khẩu đó đã bị lộ và thay đổi nó thông qua dịch vụ chính thức.
Điểm quan trọng là:
Chỉ nhấn link ≠ Đã cung cấp mật khẩu
Đó là lý do cần báo chính xác những gì đã xảy ra.
Nếu tôi dùng cùng mật khẩu cho nhiều tài khoản thì sao?
Nếu mật khẩu vừa bị lộ cũng được sử dụng cho các dịch vụ khác, rủi ro có thể lan sang những tài khoản đó.
Hacker có thể thử username và password vừa lấy được trên các dịch vụ khác.
Vì vậy, các tài khoản quan trọng nên sử dụng mật khẩu riêng biệt.
Nếu mật khẩu bị lộ đã được sử dụng lại, hãy xác định những tài khoản liên quan và thay đổi mật khẩu ở đó.
Doanh nghiệp nên làm gì khi nhân viên ấn vào link phishing?
Mục tiêu đầu tiên không nên là trách nhân viên.
Điều quan trọng là hiểu chuyện gì đã xảy ra và ngăn sự cố lan rộng.
Tùy trường hợp, doanh nghiệp có thể cần:
Kiểm tra link đáng ngờ
Kiểm tra thiết bị của nhân viên
Xem hoạt động đăng nhập
Kết thúc phiên đăng nhập bất thường
Đổi thông tin đăng nhập đã bị lộ
Kiểm tra cài đặt email
Tìm email phishing tương tự trong toàn doanh nghiệp
Xác định nhân viên khác đã tương tác với email
Kiểm tra dữ liệu có bị truy cập hay không
Chặn các hoạt động nguy hiểm liên quan
Nhân viên báo càng nhanh, doanh nghiệp càng có nhiều thời gian để phản ứng.
Vì sao tốc độ báo cáo rất quan trọng?
Giả sử hai nhân viên cùng nhập mật khẩu vào một trang phishing.
Nhân viên A báo sau 5 phút.
Nhân viên B không nói gì vì ngại mình đã mắc lỗi.
Với nhân viên A, đội ngũ an ninh có thể nhanh chóng kiểm tra và bảo vệ tài khoản.
Với nhân viên B, hacker có thêm thời gian để:
Truy cập email
Đọc trao đổi công việc
Đánh cắp dữ liệu
Gửi phishing từ tài khoản thật
Tấn công đồng nghiệp
Thực hiện gian lận tài chính
Sai lầm ban đầu giống nhau.
Nhưng hậu quả có thể rất khác vì thời gian phản ứng.
Checklist xử lý nhanh sau khi nhấn link phishing
Chỉ nhấn link?
Đóng trang và báo lại.
Đã nhập mật khẩu?
Đổi mật khẩu qua dịch vụ chính thức và báo ngay.
Đã nhập mã MFA?
Báo ngay.
Đã xác nhận đăng nhập lạ?
Báo ngay.
Đã tải file?
Không mở file. Báo cho IT.
Đã mở file đáng ngờ?
Dừng lại và liên hệ IT/an ninh.
Đã nhập thông tin ngân hàng?
Liên hệ ngân hàng và doanh nghiệp ngay.
Đã gửi dữ liệu mật?
Báo chính xác dữ liệu nào đã được gửi.
Quan trọng nhất:
Đừng chờ xem có chuyện gì xảy ra hay không.
Kết luận
Nhấn vào một link phishing không đồng nghĩa mọi thứ đã bị hack.
Nhưng hành động tiếp theo của bạn rất quan trọng.
Hãy xác định:
Bạn đã nhấn gì?
Bạn đã nhập thông tin gì?
Bạn có tải hoặc mở file không?
Bạn có xác nhận đăng nhập không?
Sau đó xử lý càng sớm càng tốt.
Với nhân viên doanh nghiệp, hãy nhớ:
Dừng lại → Báo ngay → Nói chính xác điều đã xảy ra → Làm theo hướng dẫn của IT/an ninh
Một cú nhấn nhầm chỉ mất vài giây.
Phản ứng nhanh có thể giúp ngăn nó trở thành một sự cố an ninh lớn.
Câu hỏi thường gặp
Lỡ nhấn vào link phishing thì cần làm gì ngay?
Dừng tương tác với website, đóng trang, không nhập thêm thông tin và báo cho IT/an ninh nếu liên quan đến thiết bị hoặc tài khoản doanh nghiệp.
Nhấn vào link phishing có nghĩa là đã bị hack chưa?
Không nhất thiết. Mức độ rủi ro phụ thuộc vào việc bạn có nhập mật khẩu, tải file, cài phần mềm hoặc xác nhận đăng nhập sau đó hay không.
Tôi nhấn link nhưng chưa nhập gì thì sao?
Đóng trang và báo lại. Nói rõ với IT/an ninh rằng bạn chưa nhập thông tin và chưa tải file.
Tôi đã nhập mật khẩu vào trang phishing thì sao?
Hãy xem mật khẩu đó đã bị lộ. Truy cập trực tiếp dịch vụ chính thức để đổi mật khẩu và báo sự việc càng sớm càng tốt.
Tôi đã nhập mật khẩu nhưng có MFA thì có an toàn không?
MFA giúp giảm rủi ro nhưng vẫn nên báo sự việc. Hacker có thể tiếp tục tìm cách lấy mã xác minh, đánh cắp phiên đăng nhập hoặc lừa bạn xác nhận đăng nhập.
Có nên ngắt Internet ngay không?
Không phải trường hợp nhấn link phishing nào cũng cần ngắt mạng. Nếu bạn đã mở hoặc chạy file/phần mềm đáng ngờ, hãy liên hệ IT/an ninh ngay và làm theo hướng dẫn của họ.
Bài viết liên quan
24 thg 9, 2026
Thật hay giả? Cách kiểm tra cảnh báo bảo mật Google
Nhận cảnh báo bảo mật tài khoản Google? Tìm hiểu cách phân biệt cảnh báo thật và phishing, kiểm tra an toàn mà không cần nhấn link đáng ngờ.
18 thg 9, 2026
Invoice Fraud là gì? Cách nhận biết hóa đơn giả
Tìm hiểu Invoice Fraud là gì, cách hacker giả hóa đơn và thay đổi tài khoản thanh toán, cùng những dấu hiệu giúp nhân viên phát hiện và xác minh an toàn.
17 thg 9, 2026
DLP cho AI là gì và tại sao doanh nghiệp cần nó?
Tìm hiểu DLP cho AI là gì, cách ngăn nhân viên vô tình chia sẻ dữ liệu nhạy cảm lên AI và vì sao doanh nghiệp cần bảo vệ dữ liệu khi dùng AI.
Bảo vệ doanh nghiệp của bạn với ShieldNet 360
Bắt đầu trải nghiệm ShieldNet 360 ngay hôm nay!