
29 thg 9, 2026
BlogLỡ gửi dữ liệu mật vào email phishing thì phải làm gì?
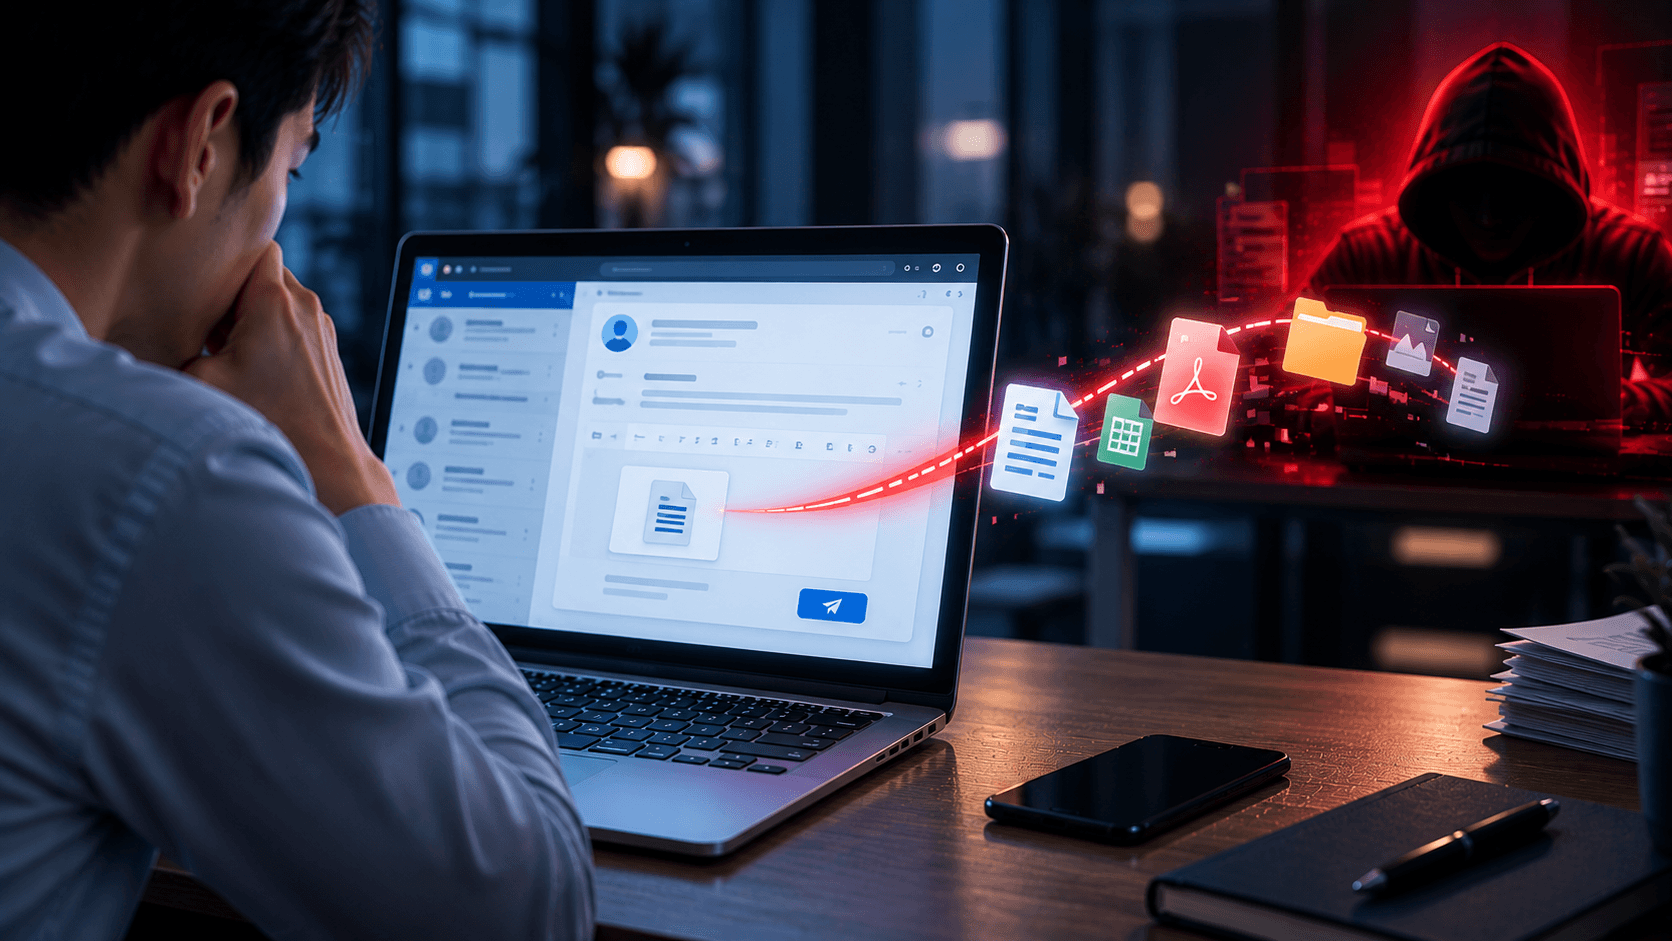
Bạn nhận được email có vẻ đến từ quản lý, khách hàng, nhà cung cấp hoặc một phòng ban khác.
Yêu cầu nghe khá bình thường:
“Gửi giúp tôi danh sách khách hàng mới nhất nhé. Tôi cần cho cuộc họp hôm nay.”
Bạn reply và gửi file.
Vài phút sau, bạn nhìn kỹ địa chỉ email.
Có gì đó không đúng.
Đó không phải email của quản lý.
Bạn vừa gửi dữ liệu bảo mật của công ty cho một địa chỉ giả.
Bây giờ phải làm gì?
Điều quan trọng nhất là xử lý nhanh.
Thông tin đã gửi cho hacker thường không thể đơn giản “lấy lại”. Nhưng phản ứng nhanh có thể giúp doanh nghiệp xác định dữ liệu nào đã bị lộ, bảo vệ các tài khoản liên quan và giảm nguy cơ sự cố tiếp tục lan rộng.
Hãy nhớ:
Dừng → Báo ngay → Nói chính xác bạn đã gửi gì.
Trả lời nhanh: Lỡ gửi dữ liệu cho email giả thì phải làm gì?
Nếu vừa gửi thông tin nhạy cảm đến một địa chỉ email đáng ngờ:
Dừng trao đổi với người nhận.
Không gửi thêm bất kỳ thông tin nào.
Báo ngay cho IT, an ninh hoặc quản lý theo quy trình của công ty.
Xác định chính xác dữ liệu đã gửi.
Giữ lại email và file liên quan để phục vụ kiểm tra.
Nếu đã gửi password, API key hoặc thông tin truy cập, cần nhanh chóng thay đổi hoặc thu hồi chúng.
Nếu liên quan đến thông tin tài chính, báo ngay cho Finance hoặc đơn vị tài chính liên quan.
Làm theo quy trình xử lý sự cố và rò rỉ dữ liệu của doanh nghiệp.
Đừng chờ xem hacker có sử dụng dữ liệu hay không.
Doanh nghiệp biết càng sớm thì càng có nhiều cơ hội xử lý.
Những thông tin nào được xem là dữ liệu bảo mật?
Tùy doanh nghiệp, thông tin bảo mật có thể bao gồm nhiều loại dữ liệu khác nhau.
Dữ liệu khách hàng
Họ tên
Email
Số điện thoại
Địa chỉ
Thông tin tài khoản
Hồ sơ khách hàng
Thông tin giao dịch
Dữ liệu nhân viên
Hồ sơ nhân viên
Mức lương
Thông tin định danh
Đánh giá hiệu suất
Tài liệu HR nội bộ
Thông tin tài chính
Tài khoản ngân hàng
Thông tin thanh toán
Doanh thu
Ngân sách
Báo cáo tài chính
Giá và biên lợi nhuận
Thông tin kinh doanh
Hợp đồng
Báo cáo nội bộ
Kế hoạch kinh doanh
Proposal khách hàng
Thông tin sản phẩm chưa công bố
Presentation nội bộ
Thông tin truy cập
Mật khẩu
API key
Access token
Private key
Recovery code
Tài sản trí tuệ
Source code
Thiết kế sản phẩm
Nghiên cứu
Quy trình độc quyền
Tài liệu kỹ thuật
Cách xử lý sẽ phụ thuộc rất nhiều vào loại thông tin đã bị gửi đi.
Bước 1: Dừng trao đổi
Ngay khi nhận ra người nhận có thể là giả, hãy dừng trao đổi.
Đừng gửi:
“Xin lỗi, vui lòng xóa file vừa rồi.”
Đừng gửi thêm tài liệu.
Đừng cung cấp thêm thông tin.
Đừng làm theo hướng dẫn của người nhận để “khắc phục sự cố”.
Khi hacker nhận ra bạn đã phát hiện lừa đảo, chúng có thể cố gắng lấy thêm thông tin trước khi mất cơ hội.
Thay vào đó, hãy chuyển sang làm việc với IT, đội ngũ an ninh hoặc quản lý nội bộ.
Bước 2: Báo ngay cho IT hoặc đội ngũ an ninh
Một số nhân viên ngại báo vì sợ bị trách.
Nhưng càng trì hoãn, doanh nghiệp càng khó xử lý.
Hãy báo càng sớm càng tốt.
Ví dụ:
“Tôi nhận được email trông giống Finance Manager và đã reply bằng một file Excel có tên khách hàng, email và số tiền hóa đơn. Tôi gửi khoảng 10 phút trước và vừa phát hiện địa chỉ người gửi không phải email thật.”
Chỉ một thông báo như vậy đã cung cấp rất nhiều thông tin hữu ích cho đội ngũ xử lý.
Bạn không cần tự xác định đây có chính thức là một “data breach” hay không.
Hãy báo chuyện gì đã xảy ra để người phụ trách đánh giá.
Bước 3: Xác định chính xác bạn đã gửi gì
Đừng chỉ nói:
“Tôi gửi nhầm dữ liệu mật.”
Hãy xác định:
File nào đã được gửi?
Bên trong có dữ liệu gì?
Có bao nhiêu khách hàng hoặc nhân viên?
Có password hoặc thông tin truy cập không?
Có thông tin tài chính không?
File có được mã hóa hoặc đặt mật khẩu không?
Bạn gửi file đính kèm, paste dữ liệu vào email hay gửi link cloud?
Ví dụ:
Trường hợp A: Bạn gửi một brochure sản phẩm vốn đã công khai.
Mức độ rủi ro có thể thấp.
Trường hợp B: Bạn gửi file chứa thông tin của 5.000 khách hàng.
Mức độ ảnh hưởng có thể hoàn toàn khác.
Bước 4: Giữ lại bằng chứng
Đừng vội xóa email giả.
IT hoặc đội ngũ an ninh có thể cần nó để điều tra.
Hãy giữ lại:
Email gốc
Địa chỉ người gửi
File đính kèm
Link
Nội dung bạn đã reply
File bạn đã gửi
Thời gian trao đổi
Screenshot nếu cần
Những thông tin này có thể giúp xác định:
Email đến từ đâu
Hacker đang giả mạo ai
Có tài khoản thật nào bị chiếm quyền không
Ai khác đã nhận cùng email
Hacker đã lấy được những thông tin nào
Bước 5: Kiểm tra xem có gửi thông tin đăng nhập không
Một số loại thông tin cần xử lý đặc biệt nhanh.
Nếu bạn đã gửi:
Password
API key
Access token
Recovery code
Private key
Thông tin đăng nhập
hãy xem chúng là có khả năng đã bị lộ.
Những thông tin này có thể cần được thay đổi hoặc thu hồi ngay.
Đừng nghĩ:
“Chắc hacker chưa kịp dùng đâu.”
Thông tin đăng nhập có thể được sử dụng chỉ trong vài phút.
Bước 6: Nếu bạn gửi link Google Drive, OneDrive hoặc cloud
Không phải lúc nào dữ liệu cũng được gửi dưới dạng file đính kèm.
Có thể bạn đã gửi link:
Google Drive
OneDrive
SharePoint
Dropbox
Dịch vụ cloud khác
Trong trường hợp này, doanh nghiệp có thể vẫn còn cơ hội ngăn quyền truy cập.
Tùy vào dịch vụ và quyền chia sẻ, bạn hoặc IT có thể:
Xóa người nhận
Tắt shared link
Thay đổi quyền truy cập
Kiểm tra file đã được truy cập chưa
Hạn chế chia sẻ tiếp
Hãy thực hiện qua dịch vụ cloud chính thức hoặc nhờ IT hỗ trợ.
Tuy nhiên, việc xóa quyền truy cập không đảm bảo người nhận chưa xem hoặc copy dữ liệu trước đó.
Bước 7: Xem xét nguy cơ của những cuộc tấn công tiếp theo
Dữ liệu bị lộ có thể được hacker sử dụng để tạo một cuộc tấn công mới.
Ví dụ, bạn vô tình gửi:
Tên nhân viên
Chức vụ
Danh sách nhà cung cấp
Lịch sử hóa đơn
Hacker có thể sử dụng những thông tin đó để tạo email phishing thuyết phục hơn.
Chúng có thể giả mạo:
CEO
Finance
HR
Nhà cung cấp
Khách hàng
Vì vậy, sự cố không nhất thiết kết thúc ở email đầu tiên.
Doanh nghiệp cũng cần xem xét khả năng dữ liệu bị lộ được sử dụng cho phishing hoặc gian lận tiếp theo.
Nếu tôi gửi dữ liệu khách hàng thì sao?
Hãy báo chính xác loại thông tin khách hàng đã bị gửi.
Doanh nghiệp có thể cần đánh giá:
Những loại dữ liệu cá nhân nào liên quan?
Bao nhiêu khách hàng bị ảnh hưởng?
Dữ liệu có nhạy cảm không?
Hacker có khả năng đã truy cập dữ liệu chưa?
Có nghĩa vụ pháp lý, hợp đồng hoặc tuân thủ nào liên quan?
Nhân viên không nên tự đưa ra những quyết định này.
Việc bạn cần làm là báo nhanh và chính xác để các bộ phận an ninh, pháp lý, privacy và quản lý có thể đánh giá.
Nếu tôi gửi thông tin nhân viên thì sao?
Dữ liệu nhân viên cũng có thể rất nhạy cảm.
Ví dụ:
Lương
Thông tin định danh
Thông tin ngân hàng
Hồ sơ lao động
Đánh giá hiệu suất
Hãy xác định dữ liệu nào và thông tin của ai đã được gửi.
Tùy trường hợp, HR, an ninh, privacy hoặc pháp lý có thể cần tham gia xử lý.
Nếu tôi gửi thông tin tài chính hoặc ngân hàng thì sao?
Báo ngay cho bộ phận Finance phù hợp.
Nếu dữ liệu liên quan đến tài khoản ngân hàng, phương thức thanh toán hoặc tài khoản tài chính, doanh nghiệp có thể cần liên hệ ngân hàng hoặc đơn vị thanh toán.
Hacker có thể sử dụng thông tin này cho:
Invoice Fraud
Giả mạo nhà cung cấp
Chuyển hướng thanh toán
Business Email Compromise
Social engineering
Hãy đặc biệt chú ý những yêu cầu thanh toán bất thường xuất hiện sau sự cố.
Nếu file đã được đặt mật khẩu thì sao?
File có mật khẩu có thể giúp giảm rủi ro – nhưng chỉ khi hacker không có mật khẩu.
Hãy kiểm tra:
Bạn có gửi mật khẩu trong cùng email không?
Có gửi mật khẩu qua một tin nhắn khác cho cùng người đó không?
Mật khẩu có dễ đoán không?
Đừng mặc định rằng file có password nghĩa là dữ liệu chắc chắn an toàn.
Hãy nói rõ cách file được bảo vệ để đội ngũ an ninh đánh giá.
Có thể thu hồi email đã gửi không?
Một số hệ thống email doanh nghiệp có chức năng recall hoặc tính năng tương tự.
Nếu doanh nghiệp hỗ trợ, bạn có thể sử dụng theo quy trình nội bộ.
Nhưng không nên xem recall là giải pháp duy nhất.
Người nhận có thể đã:
Mở email
Tải file
Copy dữ liệu
Forward email
Ngay cả khi hệ thống báo recall thành công, vẫn nên báo sự cố.
Vì sao email giả có thể trông rất thật?
Hacker có thể nghiên cứu doanh nghiệp trước khi tấn công.
Chúng có thể biết:
Tên nhân viên
Chức vụ
Nhà cung cấp
Khách hàng
Dự án
Tên lãnh đạo
Trong những cuộc tấn công tinh vi hơn, hacker thậm chí có thể đã chiếm được một tài khoản email thật.
Ví dụ, email có thể thực sự đến từ tài khoản của một nhà cung cấp đã bị hack.
Vì vậy:
Tên quen thuộc, thậm chí địa chỉ email thật, không đảm bảo yêu cầu là an toàn.
Các yêu cầu liên quan đến dữ liệu nhạy cảm cần được xác minh dựa trên chính yêu cầu đó, không chỉ dựa vào người gửi.
Doanh nghiệp nên làm gì sau sự cố?
Tùy vào dữ liệu và tình huống, doanh nghiệp có thể cần:
Điều tra email giả
Xác định tài khoản bị giả mạo hoặc chiếm quyền
Xác định dữ liệu đã bị lộ
Thu hồi credential
Xóa quyền chia sẻ cloud
Kiểm tra hoạt động tài khoản
Tìm các email phishing tương tự
Cảnh báo nhân viên về các cuộc tấn công tiếp theo
Đánh giá khách hàng hoặc nhân viên bị ảnh hưởng
Xem xét nghĩa vụ pháp lý và compliance
Ghi nhận sự cố
Cải thiện biện pháp phòng ngừa
Mục tiêu không chỉ là xóa email.
Doanh nghiệp cần hiểu:
Dữ liệu nào bị lộ → Ai đang có dữ liệu → Họ có thể làm gì → Cần bảo vệ điều gì tiếp theo?
Làm sao ngăn tình huống này xảy ra lần nữa?
Đào tạo nhân viên rất quan trọng, nhưng không nên đặt toàn bộ trách nhiệm lên nhân viên.
Doanh nghiệp có thể kết hợp nhiều lớp bảo vệ.
Xác minh yêu cầu nhạy cảm
Những yêu cầu bất thường liên quan đến dữ liệu mật nên được xác minh qua một kênh khác.
Giới hạn quyền truy cập
Nhân viên chỉ nên có quyền truy cập dữ liệu cần thiết cho công việc.
Ít quyền truy cập không cần thiết đồng nghĩa ít dữ liệu có thể vô tình bị gửi ra ngoài.
Bảo vệ email
Email Security có thể giúp phát hiện phishing, giả mạo, link độc hại và những email đáng ngờ khác.
Sử dụng Data Loss Prevention
DLP có thể giúp nhận biết dữ liệu nhạy cảm và giảm nguy cơ nhân viên gửi dữ liệu đến những nơi không được phép.
Giúp nhân viên dễ dàng báo cáo
Nhân viên cần biết chính xác phải làm gì khi:
“Tôi nghĩ mình vừa gửi dữ liệu mật cho nhầm người.”
Quy trình báo cáo càng đơn giản, doanh nghiệp càng có thể phản ứng nhanh.
Vì sao báo nhanh quan trọng hơn việc giấu sai sót?
Giả sử hai nhân viên cùng gửi nhầm một file khách hàng cho địa chỉ phishing.
Nhân viên A báo sau 5 phút.
Doanh nghiệp nhanh chóng tắt link chia sẻ, kiểm tra truy cập, cảnh báo các bộ phận liên quan và bắt đầu điều tra.
Nhân viên B không báo.
Hacker có thêm thời gian để phân tích dữ liệu và sử dụng chúng cho phishing hoặc gian lận tiếp theo.
Sai sót ban đầu giống nhau.
Cách phản ứng thì không.
Báo cáo nhanh có thể giúp biến một sai sót nghiêm trọng thành một sự cố có thể kiểm soát.
Checklist: Vừa gửi dữ liệu cho email giả thì làm gì?
Dừng – Không tiếp tục trao đổi.
Báo – Liên hệ IT/an ninh ngay.
Xác định – Kiểm tra chính xác dữ liệu đã gửi.
Giữ lại – Không xóa email và bằng chứng.
Thu hồi – Thay password, API key hoặc quyền truy cập nếu cần.
Hạn chế – Xóa quyền truy cập file cloud nếu có thể.
Theo dõi – Cảnh giác với hoạt động đáng ngờ tiếp theo.
Xử lý – Làm theo quy trình ứng phó sự cố của công ty.
Quan trọng nhất:
Đừng chờ hacker sử dụng dữ liệu rồi mới báo.
Kết luận
Gửi nhầm thông tin bảo mật cho email giả là một sự cố nghiêm trọng.
Nhưng hậu quả phụ thuộc rất nhiều vào việc sự cố được phát hiện và xử lý nhanh đến đâu.
Đừng cố âm thầm tự giải quyết.
Đừng xóa bằng chứng.
Đừng tiếp tục trao đổi với hacker.
Thay vào đó:
Dừng → Báo ngay → Xác định dữ liệu bị lộ → Bảo vệ những gì vẫn có thể bảo vệ
Nhân viên không cần tự điều tra toàn bộ sự cố.
Điều quan trọng là đảm bảo những người có khả năng xử lý biết chuyện gì đã xảy ra, dữ liệu nào đã được gửi và sự việc xảy ra khi nào.
Câu hỏi thường gặp
Lỡ gửi thông tin bảo mật vào email giả thì phải làm gì ngay?
Dừng trao đổi và báo ngay cho IT/an ninh. Xác định chính xác dữ liệu đã gửi và giữ lại email để phục vụ điều tra.
Có thể thu hồi email đã gửi cho hacker không?
Một số hệ thống hỗ trợ recall, nhưng không thể đảm bảo người nhận chưa đọc hoặc copy dữ liệu. Vẫn cần báo sự cố ngay cả khi đã thử thu hồi email.
Nếu tôi gửi password hoặc API key thì sao?
Hãy xem chúng có khả năng đã bị lộ. Báo ngay cho IT/an ninh để thông tin truy cập có thể được thay đổi, thu hồi hoặc thay thế khi cần.
Nếu tôi gửi link Google Drive hoặc OneDrive thì sao?
Nhanh chóng xóa hoặc hạn chế quyền truy cập qua dịch vụ cloud chính thức và báo cho IT/an ninh. Doanh nghiệp vẫn cần kiểm tra xem dữ liệu đã được truy cập hay chưa.
Có nên xóa email phishing không?
Không. Hãy giữ lại email và các trao đổi liên quan để đội ngũ an ninh kiểm tra người gửi, link, file và những người nhận khác.
Gửi nhầm dữ liệu mật có phải là data breach không?
Có thể. Điều này phụ thuộc vào loại dữ liệu, người nhận, việc dữ liệu có được truy cập hay không và các quy định áp dụng. Hãy báo ngay để đội ngũ phù hợp đánh giá sự cố.
Bài viết liên quan
25 thg 9, 2026
Lỡ nhấn vào link phishing, tôi nên làm gì bây giờ?
Lỡ nhấn vào link phishing? Tìm hiểu cần làm gì ngay nếu đã nhập mật khẩu, mã xác minh, tải file hoặc cung cấp thông tin để giảm thiểu rủi ro.
24 thg 9, 2026
Thật hay giả? Cách kiểm tra cảnh báo bảo mật Google
Nhận cảnh báo bảo mật tài khoản Google? Tìm hiểu cách phân biệt cảnh báo thật và phishing, kiểm tra an toàn mà không cần nhấn link đáng ngờ.
18 thg 9, 2026
Invoice Fraud là gì? Cách nhận biết hóa đơn giả
Tìm hiểu Invoice Fraud là gì, cách hacker giả hóa đơn và thay đổi tài khoản thanh toán, cùng những dấu hiệu giúp nhân viên phát hiện và xác minh an toàn.
Bảo vệ doanh nghiệp của bạn với ShieldNet 360
Bắt đầu trải nghiệm ShieldNet 360 ngay hôm nay!