
18 thg 11, 2026
BlogJava4Shell CVE-2026-114938 và cách bảo vệ hệ thống Java
Java4Shell, mã CVE-2026-114938, là lỗ hổng trong chức năng giải mã Base64 của OpenJDK, một bộ phần mềm dùng để chạy ứng dụng Java. Trên hệ thống có cấu hình bị ảnh hưởng, kẻ tấn công có thể gửi dữ liệu được tạo đặc biệt để gây lộ thông tin, làm ứng dụng dừng hoạt động hoặc thực thi mã từ xa. Oracle và OpenJDK đã công bố cập nhật bảo mật ngày 17/11/2026. Thông báo OpenJDK, thông báo Oracle
Base64 là cách biểu diễn dữ liệu dưới dạng chuỗi ký tự để truyền hoặc lưu trữ. Giải mã Base64 là chuyển chuỗi ký tự đó về dữ liệu ban đầu. Java4Shell xuất hiện trong phần mã thực hiện công việc này.
Doanh nghiệp cần kiểm tra bản Java mà ứng dụng thực sự sử dụng, loại bộ xử lý và cách ứng dụng tiếp nhận dữ liệu, rồi cài bản vá phù hợp. Một máy chủ có thể cài nhiều bản Java; ứng dụng vẫn có thể dùng một bản riêng đi kèm sản phẩm hoặc nằm trong container.
Cập nhật ngày 18/11/2026.
Lỗi xảy ra ở đâu và có thể gây hậu quả gì
Máy ảo Java (JVM) là thành phần trực tiếp chạy chương trình Java. Trên một số bộ xử lý (CPU), JVM có thể dùng các lệnh đặc biệt của CPU để giải mã Base64 nhanh hơn. Phần mã sử dụng các lệnh này có lỗi: khi xử lý dữ liệu sai định dạng, JVM có thể ghi dữ liệu ra ngoài vùng nhớ được cấp phát. Upwind đã tái hiện lỗi này trong phòng thử nghiệm. Kết quả của Upwind
Nhóm nghiên cứu Calif báo cáo đã thử nghiệm thành công việc thực thi mã từ xa (RCE) mà không cần đăng nhập trên Keycloak, Jira, Confluence và Jenkins. Khả năng khai thác phụ thuộc vào từng ứng dụng và cấu hình triển khai; kết quả thử nghiệm này không có nghĩa mọi hệ thống dùng các sản phẩm trên đều đã bị xâm nhập. Nghiên cứu gốc của Calif
Calif đánh giá mức độ nghiêm trọng ở mức 9,2 theo CVSS 4.0; Oracle công bố 8,1 theo CVSS 3.1. CVSS là hệ thống chấm điểm mức độ nghiêm trọng của lỗ hổng, và hai điểm trên dùng hai phiên bản chấm điểm khác nhau. Khi ưu tiên xử lý, cần xem thêm bản Java, cấu hình và việc dịch vụ có cho phép truy cập từ bên ngoài hay không. Calif, Oracle
Ba điều kiện cần đối chiếu khi đánh giá ảnh hưởng
Ứng dụng dùng bản Java có lỗi và chưa được vá. Nghiên cứu xác định mã có lỗi xuất hiện từ OpenJDK 17.0.6 và có trong các nhánh Java mới hơn liên quan. Cần kiểm tra nhà cung cấp bản Java và đầy đủ số hiệu phiên bản.
Máy dùng CPU phù hợp và JVM đang bật tính năng tăng tốc có lỗi. Cụ thể, CPU phải thuộc kiến trúc x86-64 và hỗ trợ tập lệnh AVX-512 VBMI. Đây là các lệnh đặc biệt giúp CPU xử lý dữ liệu nhanh hơn. Chỉ thấy thông tin hỗ trợ AVX-512 chưa đủ để kết luận máy đáp ứng điều kiện này.
Ứng dụng chuyển dữ liệu do kẻ tấn công gửi vào chức năng giải mã có lỗi. Kẻ tấn công có cần đăng nhập hay không, và có thể thực thi mã từ xa hay không, còn phụ thuộc vào cách từng ứng dụng tiếp nhận và xử lý dữ liệu.
Cần kiểm tra đồng thời cả ba điều kiện, theo thông báo bảo mật của Red Hat.
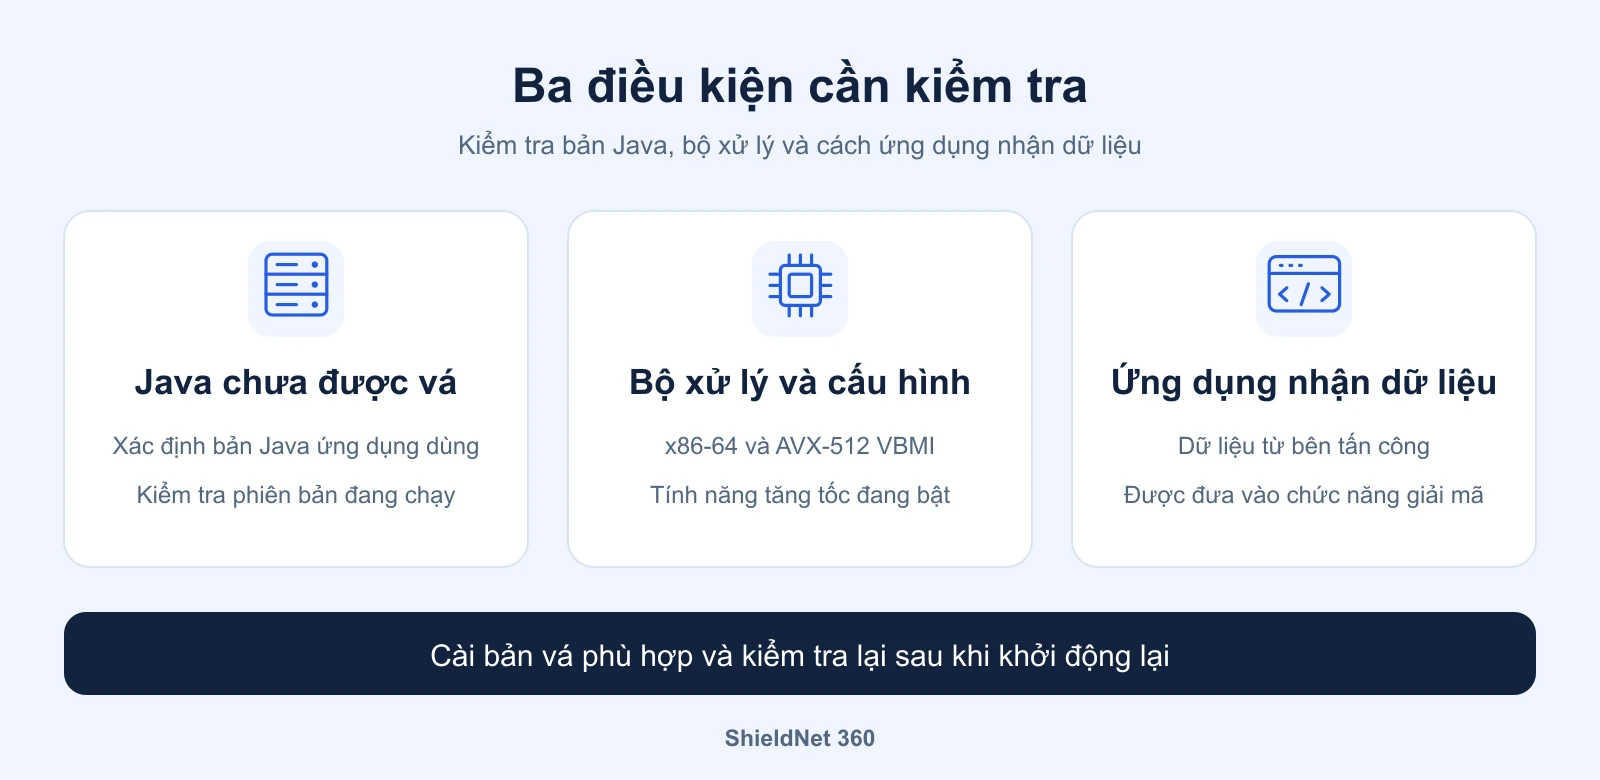
Ba điều kiện đánh giá Java4Shell: ứng dụng dùng bản Java chưa vá, CPU và cấu hình cho phép tăng tốc, dữ liệu do kẻ tấn công gửi được chuyển vào chức năng giải mã có lỗi. Đồ họa ShieldNet 360.
Phần mã gặp lỗi được viết cho CPU x86-64; CPU ARM64 không sử dụng phần mã này. Trong bảng đánh giá của OpenJDK, Java 8 và 11 không được đánh dấu là bị ảnh hưởng bởi CVE này. Tuy nhiên, Oracle liệt kê riêng Java SE 8u511b33-perf trong danh sách bị ảnh hưởng. Vì vậy, khi kiểm kê Java 8, cần phân biệt bản Performance Pack của Oracle với OpenJDK 8 thông thường. Bảng đánh giá OpenJDK, bảng đánh giá Oracle
Bản vá phải khớp với nhà phân phối và ứng dụng
Nếu ứng dụng dùng bộ công cụ Java của Oracle (Oracle JDK), có thể đối chiếu các bản cập nhật phát hành ngày 17/11 dưới đây:
Nhánh Oracle JDK | Bản cập nhật | Thông tin bản phát hành |
17 |
| |
21 |
| |
25 |
| |
27 |
|
Nếu dùng Java từ nhà cung cấp khác, hãy đối chiếu gói cập nhật với thông báo xác nhận đã sửa CVE-2026-114938 của nhà cung cấp đó. Ví dụ, Amazon Linux 2023 công bố thông báo ALAS2023-2026-3478 cho gói Corretto 17. Thông báo Amazon
Với sản phẩm có bản Java đi kèm, hãy nâng cấp theo hướng dẫn của nhà cung cấp. Với container, cần cập nhật Java trong image (gói chứa ứng dụng và các thành phần cần để chạy ứng dụng), tạo lại image và triển khai lại các container từ image đã cập nhật. Chỉ cập nhật Java trên máy chủ sẽ không thay đổi bản Java bên trong container. Hướng dẫn cập nhật image của Docker
Sau khi triển khai, kiểm tra bản Java mà từng dịch vụ và mọi bản sao ứng dụng đang chạy thực sự sử dụng. Ghi lại phiên bản và thời điểm khởi động lại để theo dõi những hệ thống đã được xử lý.
Biện pháp tạm thời và cách kiểm tra sau khi áp dụng
Trong lúc chờ cài bản vá, có thể thêm -XX:-UseBASE64Intrinsics vào cấu hình khởi động JVM để tắt tính năng tăng tốc giải mã Base64 vừa nêu. Upwind đã kiểm tra hiệu quả của biện pháp này trong phòng thử nghiệm. Kết quả kiểm tra của Upwind. Ví dụ với ứng dụng được đóng gói trong tệp JAR:
java -XX:-UseBASE64Intrinsics -jar app.jarVới dịch vụ chạy qua systemd, Tomcat hoặc công cụ triển khai container, cần thêm tùy chọn này vào đúng cấu hình dùng để khởi động dịch vụ. Sau đó, lên lịch khởi động lại và kiểm tra ứng dụng.
Một tùy chọn khác là -XX:UseAVX=2, chỉ dùng trên x86-64. Nếu thêm tùy chọn này trên máy ARM64, JVM có thể không khởi động được. Khuyến nghị Calif
Sau khi khởi động lại, cần kiểm tra JVM đang chạy đã nhận cấu hình mới. Nếu có công cụ jcmd đi kèm JDK và quyền truy cập phù hợp, hãy chạy lệnh bằng cùng tài khoản và nhóm người dùng với tiến trình ứng dụng. Ví dụ dưới đây dùng mã định danh tiến trình (PID) 12345; hãy thay bằng PID thực tế:
jcmd 12345 VM.version
jcmd 12345 VM.flags -all
Lệnh VM.version cho biết phiên bản JVM; VM.flags -all hiển thị các tùy chọn đang có hiệu lực. Khi dùng biện pháp tắt tăng tốc Base64, hãy kiểm tra UseBASE64Intrinsics có giá trị false trên đúng tiến trình. Tài liệu jcmd của Oracle
Ghi lại cấu hình đã thay đổi, kiểm tra ứng dụng hoạt động bình thường và theo dõi hiệu năng. Sau khi cài bản vá và kiểm tra thành công, đánh giá việc bỏ cấu hình tạm thời. Chỉ đánh dấu hoàn tất khi dịch vụ thực sự dùng bản Java hoặc cấu hình mới.
Ưu tiên vận hành và điều tra
Ưu tiên dịch vụ nhận dữ liệu từ bên ngoài, đặc biệt dịch vụ đăng nhập và các ứng dụng quan trọng với hoạt động doanh nghiệp. Chỉ định người chịu trách nhiệm cập nhật bản Java cho từng dịch vụ.
Kiểm tra đủ các bản sao ứng dụng đang chạy. Bao gồm máy chủ dự phòng, tác vụ xử lý nền, container và bản Java đi kèm sản phẩm. Lệnh
java -versiontrong cửa sổ dòng lệnh chỉ cho biết bản Java được chọn cho cửa sổ đó; ứng dụng có thể đang dùng bản khác.Lưu nhật ký và dữ liệu phục vụ điều tra. Theo dõi các lần JVM dừng đột ngột, lỗi ứng dụng và hoạt động bất thường xảy ra gần cùng thời điểm. Một lần dừng đột ngột chưa đủ để kết luận kẻ tấn công đã thực thi mã.
Điều tra thêm khi có dấu hiệu đáng ngờ. Kiểm tra các chương trình được ứng dụng Java mở thêm, tệp mới, kết nối mạng và hoạt động tài khoản. Đối chiếu với công việc hợp lệ trước khi quyết định xử lý.
Các bước này giúp đội IT và SecOps vừa hoàn tất khắc phục, vừa giữ khả năng xác định phạm vi nếu phát hiện hành vi bất thường.
ShieldNet 360 có thể hỗ trợ doanh nghiệp như thế nào
ShieldNet Defense hỗ trợ phát hiện, phân tích và xử lý hoạt động đáng ngờ trên các hệ thống được giám sát. Với ứng dụng Java, dữ liệu từ thiết bị và các nguồn đã kết nối giúp đội vận hành an ninh (SecOps) kiểm tra những chương trình, tệp và kết nối mạng bất thường, rồi đối chiếu với hoạt động hợp lệ của doanh nghiệp. Tìm hiểu ShieldNet Defense
Giám sát và điều tra 24/7 với gói Ultimate. Đội SecOps hỗ trợ phân loại cảnh báo, xác định các hệ thống liên quan và đề xuất cách xử lý. Ví dụ, khi dịch vụ Java mở một chương trình ngoài dự kiến, đội an ninh cần kiểm tra lệnh đã chạy và mục đích sử dụng trước khi kết luận đó là hành vi tấn công.
Hỗ trợ xử lý qua các công cụ đã kết nối. Tùy môi trường triển khai và quyền được thống nhất, các công cụ tích hợp có thể hỗ trợ cô lập thiết bị, dừng chương trình độc hại, cách ly tệp hoặc chặn kết nối độc hại. Đội IT hoặc đơn vị vận hành thực hiện việc cập nhật Java, thay đổi cấu hình JVM, tạo lại image của container và khôi phục dịch vụ.
Kết quả giám sát phụ thuộc vào dữ liệu thu được và các quy tắc phát hiện đã được kiểm chứng. Hoạt động chỉ diễn ra trong bộ nhớ JVM có thể cần thu thập thêm dữ liệu để điều tra. Không có cảnh báo chưa đủ để xác nhận dịch vụ đã an toàn.
Trao đổi với ShieldNet 360 để xác định các hệ thống Java cần giám sát, dữ liệu cần kết nối và cách phối hợp xử lý với đội IT.
Nguồn tham khảo
Bài viết liên quan
13 thg 11, 2026
Sự cố N-able N-central và bài học bảo vệ hệ thống quản trị từ xa
Cập nhật sự cố N-able N-central, Able2Shell, HF2 và Legacy API đến 13/11/2026, cùng cách ShieldNet 360 hỗ trợ giám sát và phản ứng với rủi ro từ công cụ quản trị từ xa.
13 thg 11, 2026
Sự cố MUJI và bài học bảo vệ dữ liệu khách hàng cho doanh nghiệp bán lẻ
Phân tích sự cố MUJI và nguy cơ lộ 1,09 triệu số thẻ, bài học về đăng nhập, dữ liệu cũ và cách ShieldNet 360 hỗ trợ doanh nghiệp giám sát, điều tra, phản ứng.
12 thg 11, 2026
Attachment Phishing là gì? Cách nhận biết file đính kèm độc hại
Tìm hiểu attachment phishing là gì, cách nhận biết file đính kèm email độc hại và phải làm gì nếu đã mở file phishing để bảo vệ tài khoản, dữ liệu.
Bảo vệ doanh nghiệp của bạn với ShieldNet 360
Bắt đầu trải nghiệm ShieldNet 360 ngay hôm nay!