
5 thg 11, 2026
BlogHiểu rõ vụ tấn công Binance 6,3 tỷ USD và 5 lớp phòng thủ từ ShieldNet 360
Rạng sáng ngày 30/10/2026 (giờ Việt Nam), ngành tài sản số toàn cầu ghi nhận sự cố an ninh mạng lớn nhất lịch sử tiền mã hóa: khoảng 6,34 tỷ USD bị rút trái phép khỏi hệ thống ví nóng của sàn giao dịch Binance trên 10 mạng blockchain trong vòng chưa đầy 4 giờ. Quy mô thất thoát này cao gấp gần ba lần tổng thiệt hại của hai sự cố lớn nhất trước đó cộng lại là vụ Bybit đầu năm 2025 (1,46 tỷ USD) và cầu nối Ronin năm 2022 (625 triệu USD).
Điểm quan trọng nhất mà cả lãnh đạo doanh nghiệp lẫn đội ngũ kỹ thuật cần hiểu rõ nằm ở phần hệ thống vẫn an toàn tuyệt đối: cả thuật toán mật mã ví đa bên (MPC) lẫn các mạng blockchain nền tảng đều không hề bị phá vỡ. Nhóm tấn công không cần bẻ khóa mật mã. Thay vào đó, họ dành 5 tháng xâm nhập từng bước qua môi trường làm việc của kỹ sư – đi từ một quảng cáo bộ cài phần mềm giả mạo, một quy trình phỏng vấn tuyển dụng giả hai vòng, lan sang các máy trạm khác thông qua công cụ AI nội bộ, rồi khởi chạy một container trái phép kết nối thẳng vào dịch vụ ký duyệt giao dịch.
Bài viết dưới đây tường thuật mạch lạc toàn bộ diễn biến 5 tháng của sự cố, giải thích rõ các cơ chế kỹ thuật then chốt, đồng thời trình bày cách nền tảng ShieldNet 360 – kết hợp dữ liệu Security Telemetry đa tầng, Detection Engine phân tích hành vi và gói Ultimate (AI Agent tự động xử lý ngoài giờ trong 15 phút cùng đội ngũ chuyên gia xử lý hoàn tất sự cố với MTTR trong 4 giờ) – phát hiện và ngăn chặn chuỗi xâm nhập này ngay từ sớm.
Tóm tắt sự cố trong 60 giây
Hạng mục | Thông tin xác thực |
Khung thời gian | Xâm nhập từ tháng 06/2026; rút tài sản rạng sáng 30/10/2026 (00:15 – 07:10 giờ Việt Nam, tức 17:15 ngày 29/10 – 00:10 ngày 30/10 UTC) |
Tổng tài sản bị rút | Khoảng 6,30 – 6,36 tỷ USD trên 10 blockchain (gồm 18.270 BTC, 233,46 triệu XRP, 970.500 SOL, 44,2 triệu OP, ETH và các stablecoin lớn) |
Đóng băng & bù đắp | Đóng băng kịp thời khoảng 2,85 tỷ USD trên chuỗi nhờ phối hợp cùng Tether, Circle, Ripple và hội đồng bảo mật các mạng lưới; Binance bù đắp 100% phần còn lại từ quỹ dự trữ và quỹ SAFU (khôi phục trên 98% tỷ lệ dự trữ vào ngày 31/10) |
Nhóm tấn công đứng sau | TraderTraitor (nhóm tin tặc có liên hệ với Lazarus Group / Triều Tiên) – theo xác nhận chung của FBI, Sở Mật vụ Mỹ (USSS), IRS-CI, TRM Labs và Elliptic |
Điểm xâm nhập đầu tiên | Quảng cáo bộ cài Homebrew giả mạo (06/2026) và quy trình phỏng vấn tuyển dụng giả hai vòng gửi "bài tập lập trình" chứa mã độc zero-day thay thế công cụ |
Hướng di chuyển nội bộ | Lợi dụng kết nối của công cụ AI hỗ trợ lập trình nội bộ từ máy Kỹ sư B để truy cập sang máy Kỹ sư A và C, lấy cắp mã xác thực (token) dùng để triển khai container vào dịch vụ ký ví |
Cơ chế rút tiền trên chuỗi | Gửi sẵn 50 chữ ký ủy quyền EIP-7702 phủ dải số thứ tự giao dịch ( |
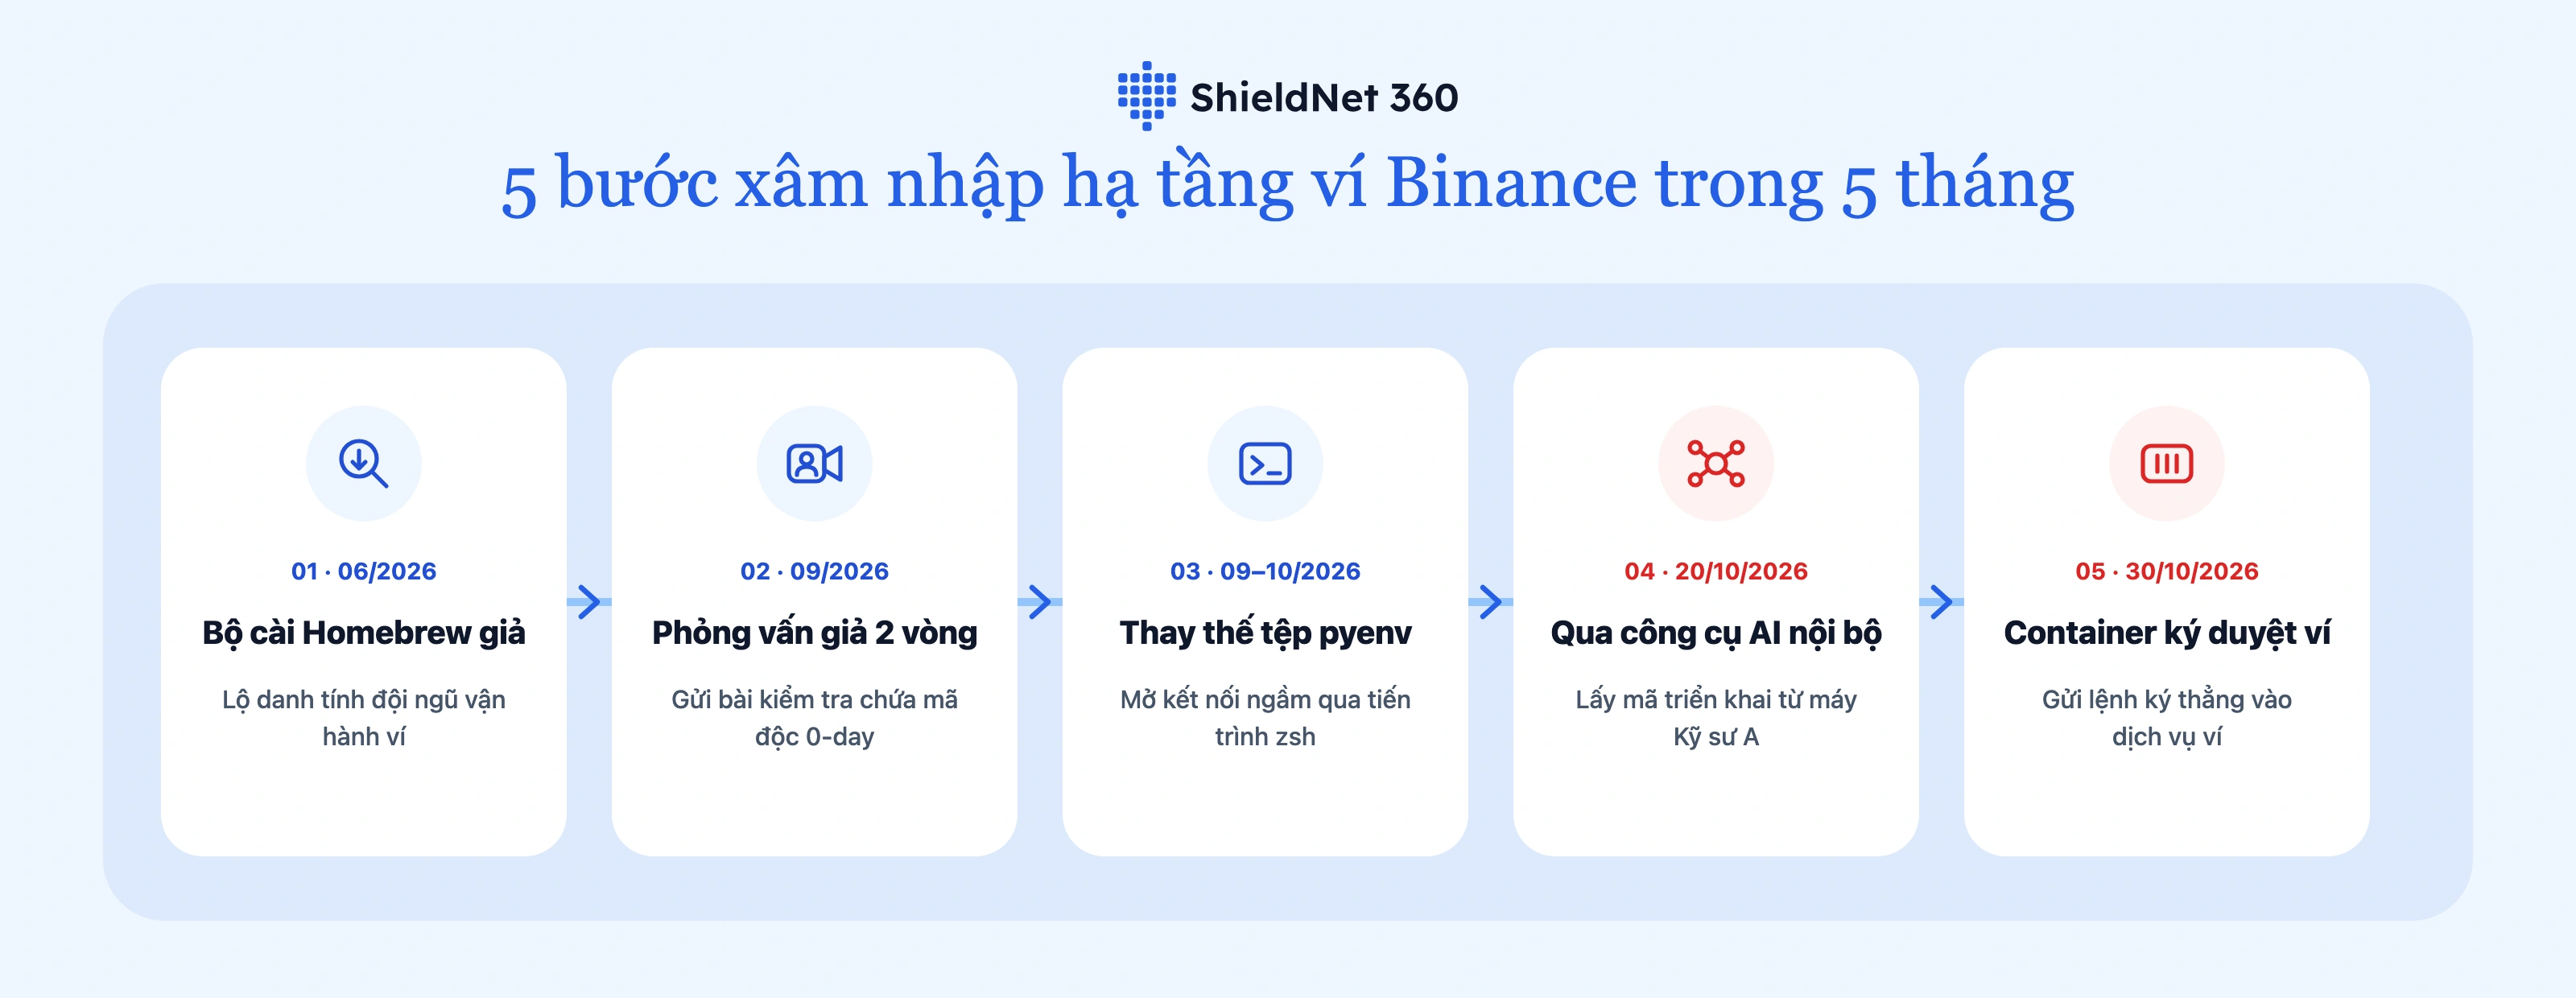
Hình 1. Tường thuật chuỗi 5 tháng xâm nhập vào môi trường kỹ sư và dịch vụ ký ví của Binance (Đồ họa: ShieldNet 360 Threat Intelligence).
1. Tường thuật 5 tháng xâm nhập: Từ lời mời phỏng vấn giả đến dịch vụ ký ví
Theo báo cáo điều tra ban đầu của Binance (29 October 2026 Binance Security Incident: Initial Findings and Response Update) cùng các báo cáo kỹ thuật độc lập từ Halborn và TRM Labs, cuộc tấn công diễn ra qua 5 giai đoạn nối tiếp nhau, nhắm vào ba nhân sự trong đội ngũ vận hành ví (Kỹ sư A, Kỹ sư B và Kỹ sư C).
Giai đoạn 1 (Tháng 06/2026): Thu thập thông tin nhân sự từ quảng cáo Homebrew giả mạo
Sự việc khởi đầu khi Kỹ sư A (phụ trách vận hành hạ tầng ví – Wallet DevOps) tìm kiếm một tiện ích lập trình AI trên mạng và nhấp vào một quảng cáo tìm kiếm giả mạo. Trang web này cung cấp bộ cài đặt Homebrew (trình quản lý gói phần mềm phổ biến trên máy Mac) đã bị gắn kèm mã độc.
Đội ngũ bảo mật của Binance thời điểm đó đã phát hiện dấu hiệu bất thường, thu hồi chứng thư số và cấp máy tính mới cho Kỹ sư A. Tuy nhiên, khoảng thời gian truy cập ngắn ngủi trước đó đã đủ để nhóm tấn công ghi nhận danh tính và xác định rõ vai trò của từng thành viên phụ trách hệ thống ví.
Giai đoạn 2 (Tháng 09/2026): Quy trình phỏng vấn giả hai vòng nhắm vào Kỹ sư B
Ba tháng sau, sử dụng phương thức tuyển dụng giả mạo quen thuộc (Contagious Interview) của nhóm TraderTraitor, một tài khoản tự xưng là "Giám đốc Dự án" chủ động liên hệ với Kỹ sư B trên nền tảng tuyển dụng chuyên nghiệp:
Vòng 1 – Tạo sự tin cậy: Một người đóng vai chuyên viên nhân sự (HR) thực hiện cuộc gọi video trực tiếp có bật camera, đồng thời chia sẻ các trang hồ sơ cá nhân được chuẩn bị kỹ để tạo lòng tin.
Vòng 2 – Gửi bài kiểm tra chứa mã độc: Người tự xưng là "CEO" trao đổi qua tin nhắn và gửi một "bài tập kiểm tra kỹ thuật". Khi Kỹ sư B tải kho mã nguồn này về máy tính làm việc và chạy thiết lập môi trường, một mẫu mã độc zero-day (chưa từng có trong cơ sở dữ liệu nhận diện của các phần mềm diệt virus) đã âm thầm khởi chạy.
Giai đoạn 3: Thay thế tệp điều hướng pyenv với mức chênh lệch 70 byte
Thay vì tự đăng ký làm ứng dụng khởi động cùng hệ điều hành – thao tác dễ làm phát sinh cảnh báo bảo mật – mã độc ẩn mình trực tiếp trong công cụ làm việc hằng ngày của lập trình viên:
Tập lệnh cài đặt đã bị làm rối âm thầm xóa tệp thực thi hợp lệ của
pyenv(công cụ quản lý phiên bản Python mà kỹ sư gọi chạy nhiều lần mỗi ngày, dung lượng 3.344 byte) và thay bằng tệp độc hại có dung lượng 3.414 byte – chỉ chênh lệch đúng 70 byte.Tệp giả mạo này tạo đường dẫn liên kết, mở một kết nối điều khiển từ xa (C2) ngầm qua tiến trình dòng lệnh
zshvề máy chủ của kẻ tấn công, sau đó tự xóa các tệp cài đặt ban đầu. Kể từ đó, mỗi lần Kỹ sư B chạy lệnh Python cho công việc thường nhật, mã độc lại hoạt động hợp lệ dưới chính quyền hạn của kỹ sư này.
Giai đoạn 4 (20/10/2026): Di chuyển ngang sang máy đồng nghiệp qua công cụ AI nội bộ
Ngày 20/10/2026 là bước chuyển quan trọng nhất của toàn bộ sự việc. Từ máy tính đã bị kiểm soát của Kỹ sư B, nhóm tấn công tận dụng quyền kết nối rộng của nền tảng hỗ trợ lập trình AI nội bộ để truy cập sang máy trạm của Kỹ sư A (Wallet DevOps) và Kỹ sư C (Kỹ sư phần mềm ví).
Tại máy tính của Kỹ sư A, kẻ tấn công thu thập được thông tin xác thực quyết định: mã phân quyền triển khai container (deployment token) – cho phép đưa ứng dụng mới vào môi trường vận hành dịch vụ ví.
Giai đoạn 5 (00:15 – 02:56 rạng sáng 30/10 giờ VN): Khởi chạy container trái phép trong dịch vụ ký ví
Chờ tới khung giờ sau nửa đêm tại châu Á, nhóm tấn công truy cập máy Kỹ sư C, kết hợp quyền hạn tại chỗ với mã triển khai lấy từ máy Kỹ sư A để khởi chạy một container trái phép kết nối trực tiếp vào Wallet Signing Service (dịch vụ nội bộ chuyên ký duyệt giao dịch ví). Do yêu cầu ký được gửi thẳng từ bên trong phân vùng dịch vụ này, các bước kiểm tra hạn mức và phê duyệt rút tiền thông thường bên ngoài đều bị đi vòng qua.
2. Tường thuật gần 4 giờ xử lý sự cố: Hiểu rõ cơ chế EIP-7702 và ví đa bên MPC
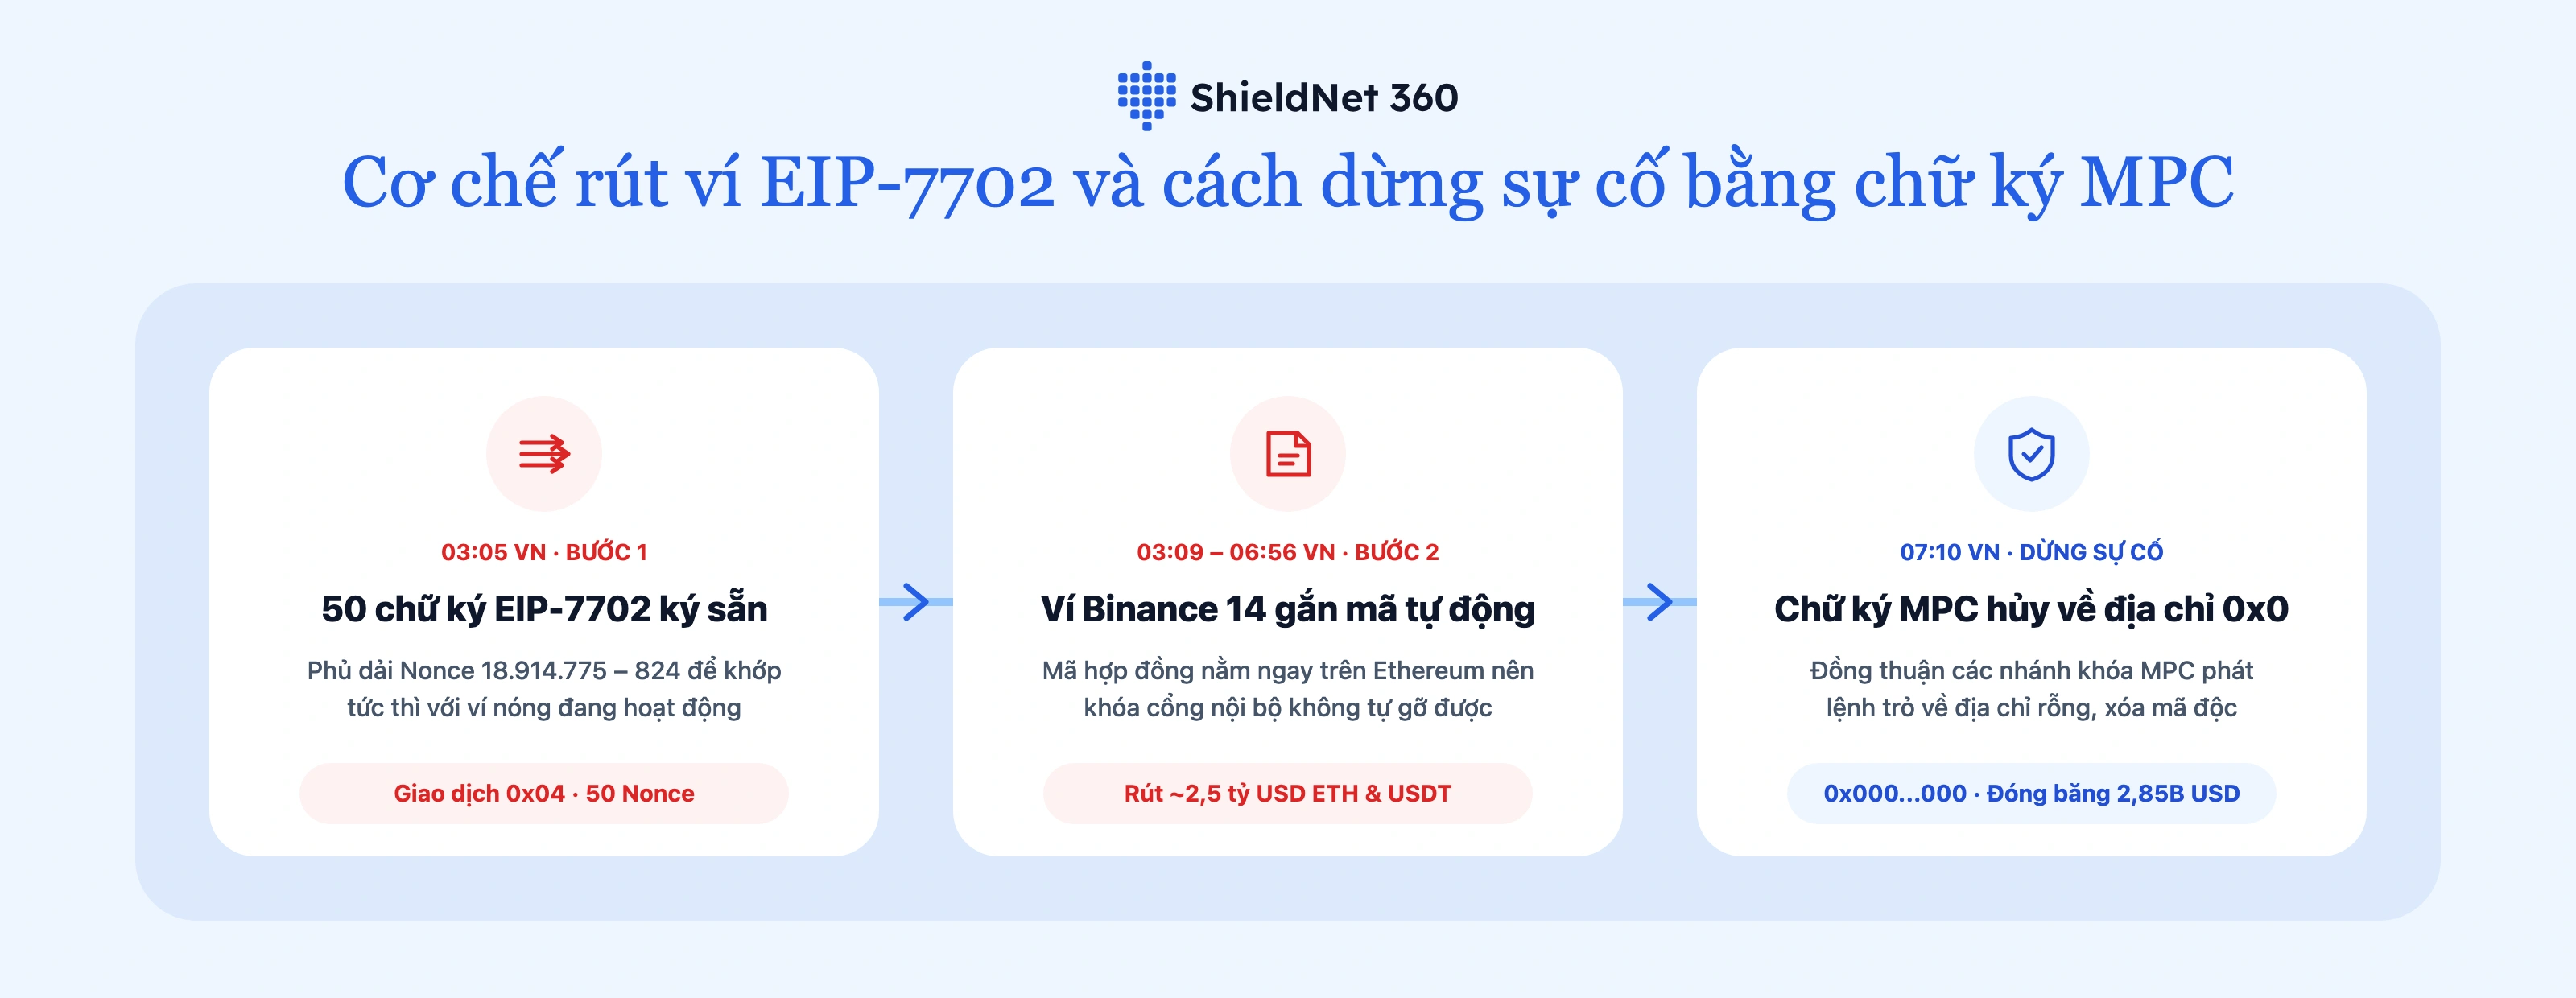
Hình 2. Cơ chế 50 giao dịch ủy quyền EIP-7702 biến ví nóng thành hợp đồng rút tự động và quy trình ký đa bên MPC trỏ về địa chỉ 0x0 để dừng cuộc tấn công (Đồ họa: ShieldNet 360 Threat Intelligence).
Ngay khi kết nối được vào dịch vụ ký giao dịch, nhóm tấn công kích hoạt kịch bản rút tài sản tự động tốc độ cao:
03:05 – 03:09 giờ VN (4 phút rút tài sản trên nhiều mạng lưới): Trong vòng 4 phút đầu tiên, kịch bản tự động rút tài sản từ nhiều ví nóng, bao gồm 233,46 triệu XRP, 970.500 SOL, 44,2 triệu OP và 18.270 BTC.
50 chữ ký ủy quyền EIP-7702 trên mạng Ethereum: Thay vì chỉ ký từng lệnh chuyển tiền riêng lẻ trên Ethereum, nhóm tấn công khai thác EIP-7702 – chuẩn kỹ thuật cho phép một ví thông thường tạm thời gắn thêm mã hợp đồng thông minh tự động (thông qua giao dịch loại
0x04). Do ví nóng của sàn xử lý giao dịch khách hàng liên tục mỗi giây nên số thứ tự giao dịch (nonce) luôn thay đổi nhanh chóng. Để đảm bảo khớp được với con số đang nhảy liên tục này, kẻ tấn công đã ký sẵn 50 lệnh ủy quyền EIP-7702 liên tiếp từ số thứ tự18.914.775đến18.914.824. Khi một lệnh khớp trên chuỗi khối, ví nóngBinance 14lập tức gắn mã hợp đồng rút tiền tự động của tin tặc, chuyển đi khoảng 2,5 tỷ USD ETH cùng stablecoin và tự động rút luôn cả các khoản tiền mới nạp vào ví.
Vì sao tạm dừng hệ thống rút tiền nội bộ vẫn chưa thể chặn ngay giao dịch trên Ethereum?
Ngay khi phát hiện sự cố, Binance đã kích hoạt quy trình khẩn cấp và tạm khóa cổng rút tiền nội bộ. Tuy vậy, các giao dịch rút trái phép trên mạng Ethereum vẫn tiếp diễn đến 06:56 sáng giờ VN (giao dịch cuối cùng rút 2.961,9 ETH). Để hiểu rõ độ trễ gần 4 giờ này, cần nhìn vào hai đặc điểm kỹ thuật cốt lõi:
Ủy quyền EIP-7702 vận hành độc lập trên blockchain công khai: Một khi mã ủy quyền đã được ghi nhận lên mạng Ethereum, hợp đồng thông minh của kẻ tấn công nằm ngay trên chuỗi khối công khai chứ không nằm trên máy chủ của Binance. Vì vậy, việc ngắt hệ thống máy chủ nội bộ của sàn không thể tự làm mất hiệu lực của mã ủy quyền trên chuỗi.
Đặc thù bảo mật của ví đa bên (MPC): Ví nóng sử dụng công nghệ MPC (Multi-Party Computation) – chia nhỏ quyền ký giao dịch cho nhiều thành phần độc lập (tương tự két sắt cần nhiều chìa khóa đồng thuận cùng lúc), hoàn toàn không có một khóa bí mật đơn lẻ nào để kỹ sư trích xuất ra hủy ủy quyền thủ công ngay lập tức. Đội ngũ kỹ thuật của Binance phải thiết lập và kiểm tra an toàn một quy trình ký MPC khẩn cấp mới để phát giao dịch EIP-7702 trỏ ủy quyền về địa chỉ rỗng (
0x0000000000000000000000000000000000000000) lúc 07:10 sáng giờ VN (00:10 UTC), chính thức gỡ bỏ mã ủy quyền độc hại khỏi víBinance 14.
3. Hiểu rõ 3 rủi ro trọng yếu đối với doanh nghiệp công nghệ hiện đại
Đặt sự cố Binance tháng 10/2026 (6,34 tỷ USD) bên cạnh sự cố Bybit tháng 02/2025 (1,46 tỷ USD – xuất phát từ máy tính lập trình viên đối tác Safe{Wallet} bị xâm nhập) và Ronin Bridge năm 2022 (625 triệu USD – bắt nguồn từ tài liệu tuyển dụng giả qua LinkedIn), các tổ chức có thể nhận diện rõ ba thay đổi lớn về rủi ro an ninh mạng:
Kẻ tấn công không phá thuật toán mật mã – họ chiếm quyền của người và ứng dụng được phép gọi mật mã: Hệ thống HSM hay ví MPC dù mạnh đến đâu cũng sẽ thực hiện lệnh ký nếu yêu cầu được gửi từ một container hợp lệ sử dụng đúng mã phân quyền của kỹ sư nội bộ.
Công cụ lập trình hằng ngày (
Homebrew,pyenv,npm,PyPI) trở thành nơi ẩn náu khó phát hiện: Các tệp điều hướng nhỏ trong thư mục người dùng được chạy thường xuyên mỗi ngày nhưng dễ lọt qua các công cụ diệt virus truyền thống vốn chỉ đối chiếu danh sách mẫu mã độc đã biết.Công cụ AI nội bộ mở rộng phạm vi ảnh hưởng khi một máy trạm bị xâm nhập: Các trợ lý lập trình AI và hệ thống tác tử (agent) nội bộ thường kết nối đồng thời với kho mã nguồn, máy tính kỹ sư và hạ tầng triển khai. Nếu thiếu phân vùng bảo mật Zero-Trust, một máy tính cá nhân bị chiếm quyền có thể kéo theo rủi ro lan rộng sang nhiều nhóm kỹ thuật khác.
4. ShieldNet 360 phát hiện và ngăn chặn chuỗi tấn công này từ sớm như thế nào?
Một quá trình xâm nhập kéo dài 5 tháng đi từ máy trạm kỹ sư, thay đổi tệp công cụ Python, truy cập kho thông tin xác thực cho đến triển khai container trái phép đều tạo ra các tín hiệu hành vi rõ ràng trên hệ thống. Nền tảng ShieldNet 360 thu thập đồng bộ dữ liệu Security Telemetry trên thiết bị đầu cuối, mạng, container và đám mây, sau đó phân tích thời gian thực bằng Detection Engine để phát hiện và ngăn chặn tại 5 lớp bảo vệ độc lập.
Bên cạnh đó, trước thực tế các cuộc tấn công lớn thường được kích hoạt ngoài giờ làm việc (như khung giờ 00:15 – 03:05 sáng tại Việt Nam trong sự cố này), gói Ultimate của ShieldNet 360 kết hợp hai cơ chế phản ứng: AI Agent tự động phân tích và cô lập mối đe dọa ngoài giờ hành chính trong vòng 15 phút, đồng thời đội ngũ chuyên gia bảo mật con người trực tiếp điều tra và hoàn tất xử lý ngăn chặn sự cố với cam kết MTTR trong 4 giờ.
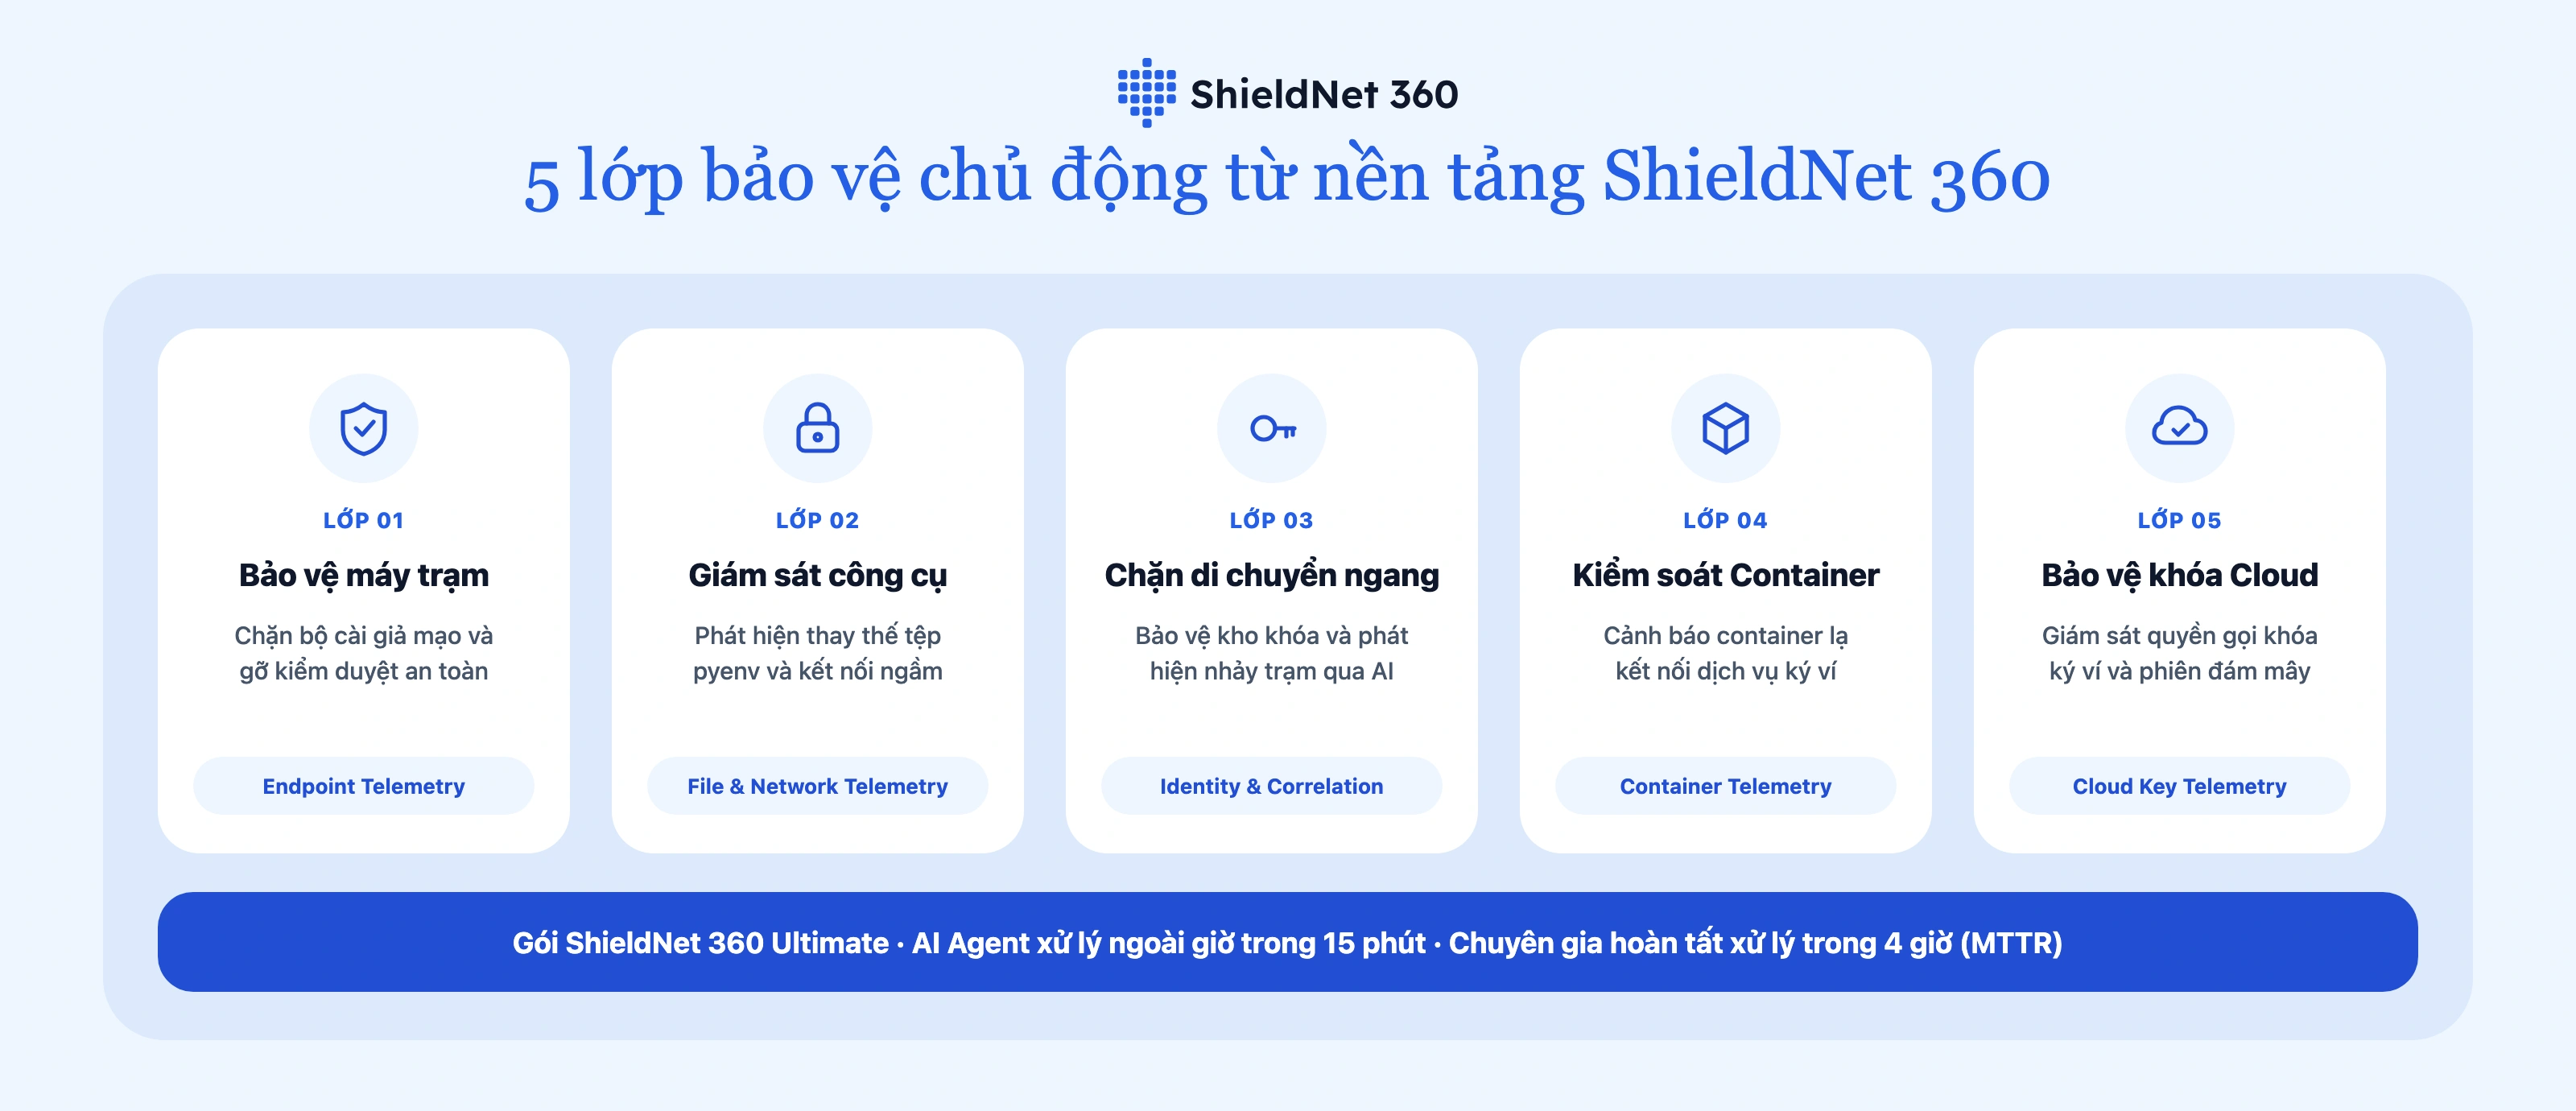
Hình 3. Kiến trúc 5 lớp phòng thủ của ShieldNet 360 kết hợp Security Telemetry đa tầng, Detection Engine, AI Agent ngoài giờ (15 phút) và đội ngũ chuyên gia gói Ultimate (MTTR 4 giờ).
Lớp bảo vệ 1: Ngăn chặn bộ cài giả mạo và hành vi bỏ qua kiểm duyệt an toàn trên máy trạm
Ngay ở Giai đoạn 1 và 2, khi kỹ sư vô tình chạy lệnh cài đặt phần mềm giả mạo hoặc khởi tạo kho mã nguồn từ bài kiểm tra tuyển dụng:
Dữ liệu ghi nhận (Security Telemetry): Protection Agent trên máy trạm ghi nhận theo thời gian thực tiến trình khởi chạy, đầy đủ tham số câu lệnh, trạng thái chữ ký số của ứng dụng và các tệp thực thi vừa ghi xuống ổ cứng.
Cơ chế phát hiện (Detection Engine): Cảnh báo tức thì các chuỗi lệnh tải và thực thi mã trực tiếp từ Internet (
curl | bash,curl | zsh–MITRE T1204.004), phát hiện trình quản lý gói phần mềm mở kết nối điều khiển bất thường ra bên ngoài (T1195.001), hoặc nhận diện hành vi tự ý xóa thuộc tính kiểm duyệt (com.apple.quarantine) nhằm bỏ qua cơ chế bảo vệ Gatekeeper trên macOS (T1553.001).Hành động ngăn chặn: Tự động dừng tiến trình dòng lệnh đáng ngờ và đưa tệp cài đặt không tin cậy vào vùng cách ly trước khi mã độc kịp hoạt động.
Lớp bảo vệ 2: Phát hiện hành vi thay thế tệp pyenv và kết nối điều khiển ngầm
Ngay cả khi kẻ tấn công dùng mẫu mã độc zero-day hoàn toàn mới để thay thế tệp pyenv (từ 3.344 byte lên 3.414 byte) mà chưa từng có chữ ký nhận diện trước đó, hệ thống giám sát hành vi vẫn phát hiện được các thay đổi bắt buộc trên hệ điều hành:
Dữ liệu ghi nhận (Security Telemetry): Giám sát liên tục tính toàn vẹn và chữ ký số của tệp nhị phân, các tệp cấu hình khởi động shell cũng như lưu lượng mạng đi ra ngoài. Trên máy Mac sử dụng vi xử lý Apple Silicon, bất kỳ thay đổi byte nào trên tệp thực thi cũng làm mất hiệu lực chữ ký gốc – buộc mã độc phải ký lại cục bộ hoặc chèn lệnh vào tệp khởi động môi trường.
Cơ chế phát hiện (Detection Engine): Phát hiện lệnh tự ký lại tệp thực thi bất thường (
codesign -s -–T1036.001), cảnh báo chỉnh sửa trái phép trên tệp.zshrc,.bash_profilehoặc các tệp tự động kích hoạt trong Python (.pth,sitecustomize.py–T1546.018), đồng thời nhận diện thao tác xóa tệp cài đặt đi kèm kết nối duy trì quazsh(T1070.004,T1572).Hành động ngăn chặn: Chặn kết nối tới máy chủ điều khiển từ xa (C2) tại biên mạng và khóa mã nhận diện (hash) của tệp
pyenvbị thay đổi trên toàn bộ máy trạm của tổ chức.
Lớp bảo vệ 3: Ngăn chặn thu thập Token và di chuyển ngang qua công cụ AI trước 9 ngày
Vào ngày 20/10 – 9 ngày trước thời điểm tài sản bị rút – khi kẻ tấn công tìm kiếm thông tin xác thực trên máy Kỹ sư B và kết nối sang máy Kỹ sư A, C:
Liên kết chuỗi sự kiện (Correlation Engine): Hệ thống tự động kết nối các dấu hiệu liên quan trên cùng một máy trạm kỹ thuật – từ tiến trình bất thường, thao tác đọc tệp cấu hình nhạy cảm cho đến kết nối nội bộ sang máy khác – thành một cảnh báo ưu tiên cao.
Cơ chế phát hiện (Detection Engine): Phát hiện truy xuất trái phép vào kho khóa hệ thống (macOS Keychain –
T1555.001), cảnh báo ngay khi tiến trình không tin cậy đọc các tệp cấu hình đặc quyền của kỹ sư DevOps (~/.aws/credentials,~/.kube/config,~/.docker/config.json,~/.ssh/và các deployment token lưu cục bộ –T1552.001), đồng thời nhận diện kết nối di chuyển ngang bất thường giữa các máy trạm (T1021.004).Phản ứng trên gói Ultimate: Nếu sự kiện diễn ra vào ban đêm hoặc ngày nghỉ, AI Agent tự động cô lập máy tính bị xâm nhập khỏi mạng nội bộ trong vòng 15 phút, ngăn chặn việc lan sang máy đồng nghiệp; sau đó đội ngũ chuyên gia bảo mật trực tiếp điều tra và hoàn tất xử lý ngăn chặn sự cố với MTTR trong 4 giờ, bảo vệ an toàn mã triển khai trên máy Kỹ sư A.
Lớp bảo vệ 4 & 5: Giám sát Container Runtime (Kubernetes) và bảo vệ khóa trên Đám mây
Trong trường hợp giả định mã triển khai đã bị lộ và kẻ tấn công tìm cách khởi chạy container trái phép gần dịch vụ ký ví:
Lớp bảo vệ | Nguồn dữ liệu Security Telemetry | Hành vi bất thường được phát hiện | Phản ứng trên gói Ultimate |
Container Runtime | Giám sát thời gian thực tiến trình, tệp và kết nối mạng trong từng Pod/Container | Khởi chạy Container lạ không thuộc quy trình chuẩn ( | AI Agent xử lý ngoài giờ trong 15 phút; chuyên gia phối hợp dừng Container trái phép |
Chuỗi hành vi trong Pod | Theo dõi trình tự thao tác liên tiếp của từng ứng dụng trên cụm Kubernetes | Container mở cửa sổ dòng lệnh rồi lập tức đọc tệp khóa bí mật (Secret) hoặc truy cập trái phép máy chủ vật lý | Thu hồi ngay quyền truy cập của ứng dụng và vô hiệu hóa mã triển khai (Deployment Token) |
Định danh Đám mây (IAM) | Thu thập liên tục nhật ký kiểm toán đám mây (AWS CloudTrail, GCP Audit Logs) | Cấp phát phiên truy cập tạm thời bất thường ( | Khóa phiên truy cập trái phép; chuyên gia hoàn tất xử lý ngăn chặn với MTTR ≤ 4 giờ |
Bảo vệ khóa Cloud KMS | Giám sát mọi lệnh gọi API mật mã và thay đổi quyền truy cập khóa | Gọi sử dụng khóa ví bất thường, thêm quyền cấp phép (KMS Grant) lạ hoặc chỉnh sửa chính sách khóa ( | Thu hồi quyền cấp phép trái phép và kích hoạt quy trình xoay vòng khóa an toàn |
Lưu ý về phạm vi kiến trúc: ShieldNet 360 giám sát và bảo vệ xuyên suốt tầng Thiết bị đầu cuối, Mạng, Container/Kubernetes và Đám mây nhằm phát hiện và cô lập mối đe dọa từ sớm, nhưng không can thiệp trực tiếp vào quy tắc ký giao dịch trên blockchain. Các tổ chức vận hành tài sản số nên kết hợp nền tảng bảo vệ hạ tầng của ShieldNet 360 với bộ quy tắc kiểm duyệt giao dịch chặt chẽ ở tầng ứng dụng ví.
5. Sáu khuyến nghị thiết thực cho lãnh đạo bảo mật (CISO), FinTech và Web3
Từ sự cố 6,34 tỷ USD tại Binance, các doanh nghiệp công nghệ và tài chính số nên ưu tiên rà soát 6 hạng mục sau:
Triển khai giám sát hành vi và chữ ký số trên 100% máy trạm kỹ sư (macOS, Linux, Windows): Không chỉ dựa vào phần mềm quét virus theo mẫu cố định; cần giám sát các lệnh tải mã trực tiếp (
curl | bash), thao tác gỡ thuộc tính cách ly an toàn, lệnh ký lại tệp thực thi (codesign -s -) và thay đổi trong thư mục công cụ lập trình (~/.pyenv,/opt/homebrew,.zshrc,.pth).Áp dụng nguyên tắc Zero-Trust cho các công cụ AI nội bộ: Giới hạn quyền truy cập tối thiểu cho trợ lý lập trình AI và các hệ thống agent nội bộ, không để các công cụ này kết nối trực tiếp từ mạng văn phòng sang môi trường vận hành trọng yếu.
Loại bỏ việc lưu trữ Token triển khai dài hạn trên máy tính cá nhân: Thay thế mã triển khai tĩnh bằng cơ chế cấp quyền ngắn hạn theo phiên, kết hợp xác thực phần cứng (FIDO2/WebAuthn) và quy trình phê duyệt nhiều người trên hệ thống CI/CD.
Giám sát hành vi thời gian thực bên trong cụm Kubernetes: Bổ sung giám sát trực tiếp trong quá trình vận hành (runtime) để kịp thời phát hiện container lạ khởi chạy, thao tác mở dòng lệnh hoặc truy cập khóa bí mật trái phép.
Từ chối mặc định giao dịch ủy quyền EIP-7702 (
0x04) tại bộ lọc chính sách ký ví: Các đơn vị quản lý ví trên mạng Ethereum và chuỗi tương thích EVM nên cấu hình hệ thống ký MPC mặc định chặn giao dịch loại0x04, chỉ cho phép khi có quy trình phê duyệt ngoại tuyến độc lập.Chuẩn bị sẵn quy trình khẩn cấp cho ví MPC và cơ chế phản ứng tự động ngoài giờ: Xây dựng và diễn tập trước kịch bản hủy ủy quyền EIP-7702 về địa chỉ rỗng (
0x0), kết hợp cơ chế tự động cô lập thiết bị 24/7 để giảm tối đa thời gian xử lý khi sự cố xảy ra ban đêm.
Nếu tổ chức của bạn cần đánh giá rủi ro trên hệ thống máy trạm kỹ sư, tăng cường giám sát cụm Kubernetes hoặc triển khai ShieldNet 360 gói Ultimate (với AI Agent tự động xử lý ngoài giờ trong 15 phút và đội ngũ chuyên gia xử lý hoàn tất sự cố trong 4 giờ MTTR), vui lòng liên hệ đội ngũ của chúng tôi qua [email protected].
6. Nguồn tham khảo
Báo cáo điều tra ban đầu từ Binance: 29 October 2026 Binance Security Incident: Initial Findings and Response Update
Cục Điều tra Liên bang Mỹ (FBI): FBI Public Alert – North Korea (TraderTraitor) Responsible for $6 Billion Binance Attack
TRM Labs Threat Intelligence: North Korea Steals USD 6.36 Billion from Binance in the Largest Hack in History
Báo cáo phân tích từ Halborn Security: Binance Hack Explained: EIP-7702, pyenv Compromise, and What It Means for Institutional Custody
BleepingComputer: Binance Says Fake Job Interview Led to $6.3 Billion Crypto Heist
The Hacker News: FBI Links North Korea's TraderTraitor to Record-Breaking October 2026 Binance Breach
Bài viết liên quan
13 thg 11, 2026
Sự cố N-able N-central và bài học bảo vệ hệ thống quản trị từ xa
Cập nhật sự cố N-able N-central, Able2Shell, HF2 và Legacy API đến 13/11/2026, cùng cách ShieldNet 360 hỗ trợ giám sát và phản ứng với rủi ro từ công cụ quản trị từ xa.
13 thg 11, 2026
Sự cố MUJI và bài học bảo vệ dữ liệu khách hàng cho doanh nghiệp bán lẻ
Phân tích sự cố MUJI và nguy cơ lộ 1,09 triệu số thẻ, bài học về đăng nhập, dữ liệu cũ và cách ShieldNet 360 hỗ trợ doanh nghiệp giám sát, điều tra, phản ứng.
12 thg 11, 2026
Attachment Phishing là gì? Cách nhận biết file đính kèm độc hại
Tìm hiểu attachment phishing là gì, cách nhận biết file đính kèm email độc hại và phải làm gì nếu đã mở file phishing để bảo vệ tài khoản, dữ liệu.
Bảo vệ doanh nghiệp của bạn với ShieldNet 360
Bắt đầu trải nghiệm ShieldNet 360 ngay hôm nay!