
17 thg 9, 2026
BlogDLP cho AI là gì và tại sao doanh nghiệp cần nó?
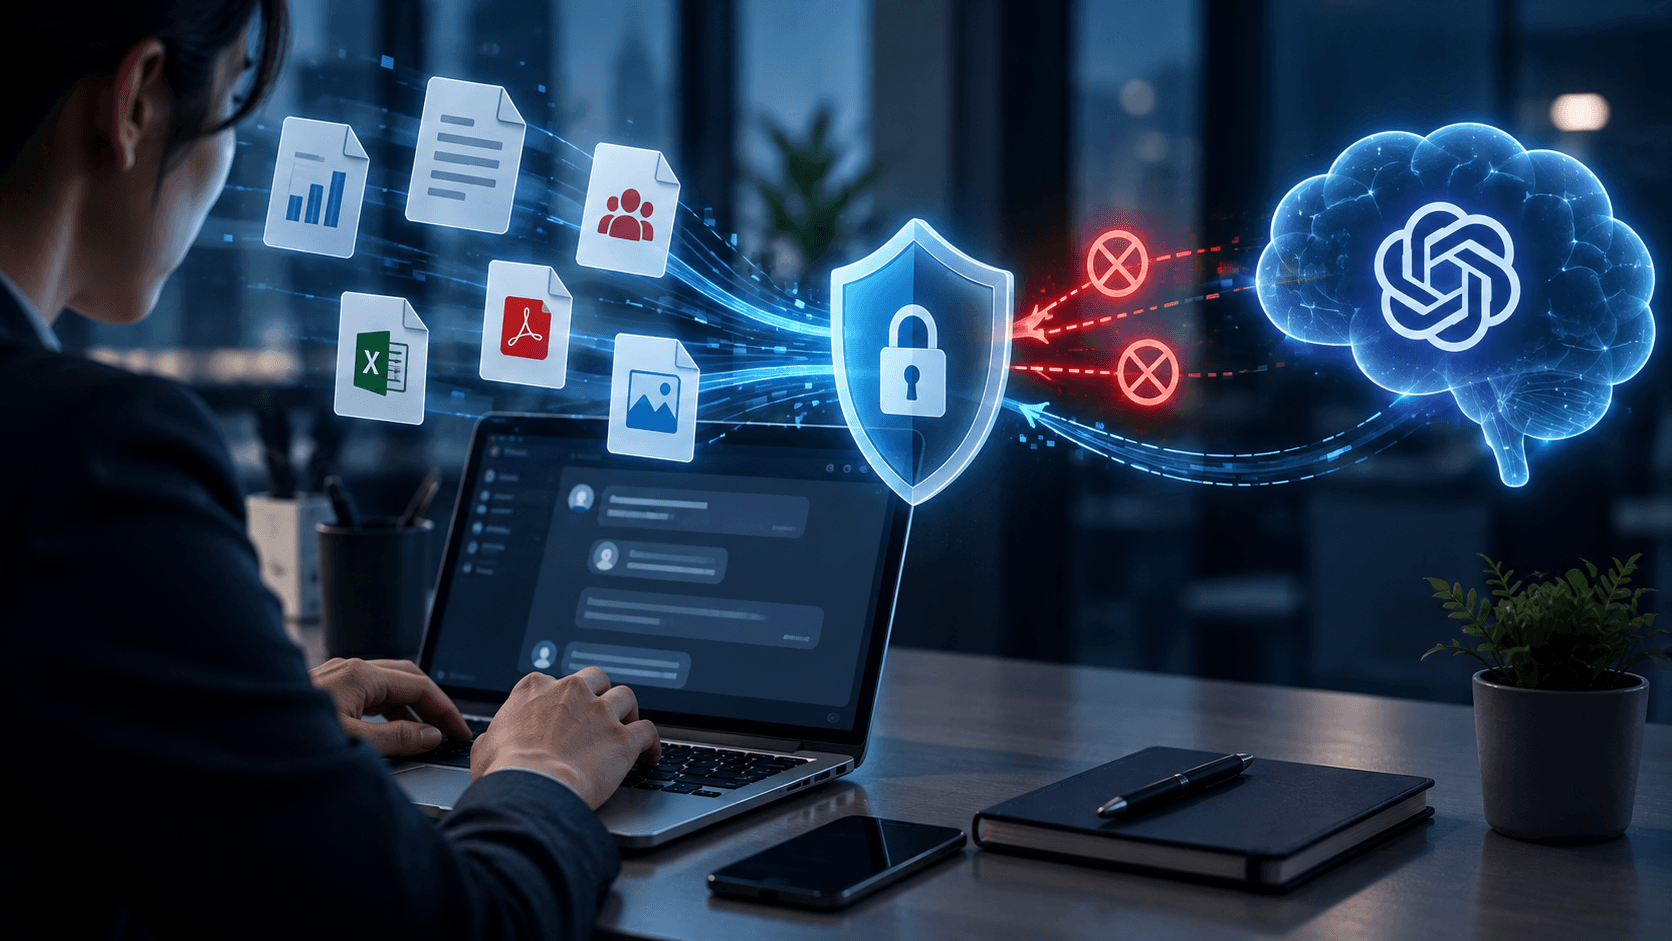
Một nhân viên cần tóm tắt tài liệu dài của khách hàng.
Họ mở một công cụ AI, dán toàn bộ tài liệu vào và hỏi:
“Tóm tắt tài liệu này giúp tôi.”
Chỉ mất vài giây.
Nhưng tài liệu đó có tên khách hàng, bảng giá nội bộ, điều khoản hợp đồng và nhiều thông tin bảo mật khác.
Nhân viên không cố tình làm lộ dữ liệu.
Họ chỉ đang cố gắng hoàn thành công việc nhanh hơn.
Đây là một trong những vấn đề mới mà doanh nghiệp phải đối mặt khi AI trở thành công cụ làm việc hàng ngày.
DLP cho AI giúp doanh nghiệp ngăn dữ liệu nhạy cảm bị vô tình chia sẻ lên các công cụ AI.
Mục tiêu không nhất thiết là cấm nhân viên sử dụng AI.
Mục tiêu là:
Sử dụng AI nhưng vẫn kiểm soát được dữ liệu doanh nghiệp.
Trả lời nhanh: DLP cho AI là gì?
DLP cho AI (Data Loss Prevention for AI) là giải pháp giúp nhận biết và ngăn thông tin nhạy cảm được chia sẻ với các ứng dụng AI khi việc chia sẻ đó không phù hợp với chính sách của doanh nghiệp.
Ví dụ, DLP có thể hỗ trợ bảo vệ:
Dữ liệu khách hàng
Dữ liệu nhân viên
Thông tin tài chính
Mật khẩu và thông tin đăng nhập
Tài liệu mật
Hợp đồng
Source code
Thông tin kinh doanh nội bộ
Tài sản trí tuệ
Thay vì chỉ yêu cầu:
“Nhân viên không được copy dữ liệu mật lên AI.”
DLP bổ sung một lớp bảo vệ giúp phát hiện việc chia sẻ dữ liệu có rủi ro ngay khi nó xảy ra.
Vì sao AI tạo ra một rủi ro dữ liệu mới?
Trước khi Generative AI trở nên phổ biến, nhân viên chủ yếu làm việc với dữ liệu doanh nghiệp qua:
Email. Cloud. Phần mềm doanh nghiệp. Hệ thống nội bộ.
Bây giờ xuất hiện thêm một nơi mới: AI.
Nhân viên có thể lấy dữ liệu công ty rồi đưa vào AI để:
Tóm tắt tài liệu
Viết lại email
Phân tích bảng tính
Đọc hợp đồng
Sửa code
Dịch nội dung
Viết báo cáo
Phân tích phản hồi khách hàng
Những công việc này có thể giúp tăng năng suất.
Vấn đề xuất hiện khi nhân viên đồng thời đưa lên AI những thông tin không nên rời khỏi môi trường kiểm soát của doanh nghiệp.
Và việc đó chỉ cần một thao tác copy-paste.
Rò rỉ dữ liệu qua AI có thể xảy ra như thế nào?
Rò rỉ dữ liệu qua AI không nhất thiết trông giống một cuộc tấn công mạng.
Không cần có hacker.
Không cần malware.
Không cần email phishing.
Chính nhân viên có thể vô tình tạo ra rủi ro trong lúc làm công việc bình thường.
Sales
Nhân viên Sales đưa danh sách khách hàng vào AI:
“Phân tích giúp tôi khách hàng nào nên ưu tiên trong tháng này.”
Danh sách có thể chứa tên, email, số điện thoại và thông tin bán hàng.
HR
HR upload hồ sơ nhân viên:
“Tóm tắt đánh giá hiệu suất của các nhân viên này.”
Tài liệu có thể chứa thông tin cá nhân.
Finance
Nhân viên Finance upload bảng dữ liệu:
“Kiểm tra giúp tôi có con số nào bất thường không.”
File có thể chứa doanh thu, chi phí, dự báo hoặc thông tin tài chính chưa công bố.
Legal
Nhân viên đưa hợp đồng lên AI:
“Tóm tắt các rủi ro chính trong hợp đồng này.”
Hợp đồng có thể chứa điều khoản kinh doanh bảo mật.
Developer
Lập trình viên copy source code:
“Tìm bug trong đoạn code này giúp tôi.”
Đoạn code có thể là tài sản trí tuệ của doanh nghiệp hoặc chứa thông tin nhạy cảm.
Trong tất cả những ví dụ trên, nhân viên đều có lý do hợp lý để sử dụng AI.
Rủi ro nằm ở dữ liệu được chia sẻ.
Vì sao chỉ đào tạo nhân viên là chưa đủ?
Doanh nghiệp nên hướng dẫn nhân viên sử dụng AI an toàn.
Nhưng chính sách và đào tạo vẫn có giới hạn.
Ví dụ, doanh nghiệp quy định:
“Không đưa thông tin bảo mật lên AI công cộng.”
Nghe rất đơn giản.
Nhưng trong thực tế, một nhân viên đang làm việc nhanh có thể không nhận ra tài liệu chứa dữ liệu nhạy cảm.
Hoặc họ nghĩ:
“Tôi chỉ nhờ AI tóm tắt thôi, có vấn đề gì đâu?”
Một số nhân viên cũng có thể không biết chính xác loại thông tin nào được doanh nghiệp xem là bảo mật.
DLP cho AI bổ sung một lớp bảo vệ kỹ thuật bên cạnh chính sách và đào tạo.
Doanh nghiệp không còn phải phụ thuộc hoàn toàn vào việc mọi nhân viên đều đưa ra quyết định đúng trong mọi tình huống.
DLP cho AI hoạt động như thế nào?
Cách hoạt động cụ thể phụ thuộc vào từng giải pháp, nhưng nguyên tắc có thể hiểu rất đơn giản.
Bước 1: Nhân viên sử dụng AI
Ví dụ, nhân viên mở một ứng dụng Generative AI và chuẩn bị gửi thông tin.
Bước 2: Dữ liệu được kiểm tra
Lớp bảo vệ kiểm tra xem nội dung có chứa dữ liệu nhạy cảm hay không.
Ví dụ:
Thông tin cá nhân
Dữ liệu tài chính
Thông tin đăng nhập
Dữ liệu khách hàng
Thông tin kinh doanh bảo mật
Source code
Bước 3: Phát hiện hành động có rủi ro
Nếu dữ liệu thuộc nhóm cần bảo vệ theo chính sách doanh nghiệp, hoạt động chia sẻ có thể được xác định là rủi ro.
Bước 4: Ngăn dữ liệu bị chia sẻ không phù hợp
Tùy vào chính sách và giải pháp, hành động có thể được:
Chặn
Cảnh báo
Ghi nhận để kiểm tra
Xử lý theo chính sách doanh nghiệp
Điểm quan trọng nằm ở thời điểm.
Doanh nghiệp có thể bảo vệ dữ liệu ngay khi nhân viên chuẩn bị chia sẻ, thay vì chỉ phát hiện sau khi dữ liệu đã bị đưa ra ngoài.
Những loại dữ liệu nào cần được bảo vệ khi sử dụng AI?
Mỗi doanh nghiệp có yêu cầu khác nhau, nhưng một số nhóm dữ liệu cần đặc biệt chú ý.
Dữ liệu khách hàng
Tên, thông tin liên hệ, tài khoản, giao dịch, lịch sử hỗ trợ và các thông tin liên quan đến khách hàng.
Dữ liệu nhân viên
Thông tin cá nhân, mức lương, đánh giá hiệu suất, giấy tờ cá nhân và hồ sơ HR.
Dữ liệu tài chính
Doanh thu, ngân sách, dự báo, thông tin ngân hàng, bảng giá, biên lợi nhuận và báo cáo tài chính.
Mật khẩu và thông tin truy cập
Password, API key, access token, private key và các thông tin có thể được sử dụng để truy cập hệ thống.
Tài sản trí tuệ
Source code, thiết kế sản phẩm, nghiên cứu, công thức, quy trình nội bộ và các thông tin độc quyền.
Thông tin kinh doanh bảo mật
Hợp đồng, kế hoạch M&A, chiến lược, proposal khách hàng, báo cáo nội bộ và thông tin sản phẩm chưa công bố.
DLP truyền thống và DLP cho AI khác nhau như thế nào?
DLP truyền thống tập trung vào việc ngăn dữ liệu nhạy cảm rời khỏi doanh nghiệp qua những kênh như:
Email
Chuyển file
Cloud storage
Thiết bị lưu trữ
Generative AI tạo thêm một con đường chia sẻ dữ liệu mới.
Nhân viên có thể copy thông tin bảo mật và gửi trực tiếp cho một ứng dụng AI chỉ trong vài giây.
Vì vậy, DLP cho AI tập trung vào cách nhân viên tương tác với các công cụ AI.
Câu hỏi không còn chỉ là:
“Làm sao ngăn file mật bị đưa ra ngoài?”
Mà còn là:
“Làm sao ngăn dữ liệu nhạy cảm được đưa lên AI mà vẫn cho phép nhân viên sử dụng AI để làm việc?”
Shadow AI là gì?
Shadow AI là việc nhân viên sử dụng các công cụ AI cho công việc nhưng doanh nghiệp không có đầy đủ khả năng quan sát, phê duyệt hoặc quản lý.
Ví dụ, nhân viên tìm thấy một công cụ AI trên Internet và bắt đầu sử dụng vì nó giúp làm việc nhanh hơn.
IT có thể không biết:
Nhân viên đang dùng AI nào?
Ai đang sử dụng?
Dữ liệu nào đang được đưa lên?
Công cụ đó có được doanh nghiệp cho phép không?
Chính sách bảo mật có được tuân thủ không?
Điều này tạo ra một khoảng trống về khả năng quan sát.
Doanh nghiệp khó bảo vệ dữ liệu nếu không biết dữ liệu đang được đưa đi đâu.
Doanh nghiệp có nên chặn hoàn toàn AI?
Trong một số trường hợp, doanh nghiệp có thể cần hạn chế một số công cụ hoặc loại dữ liệu.
Nhưng cấm hoàn toàn AI không phải lúc nào cũng là giải pháp thực tế lâu dài.
Nhân viên sử dụng AI vì nó có thể giúp họ làm việc nhanh hơn.
Câu hỏi phù hợp hơn là:
Làm sao để nhân viên sử dụng AI an toàn?
Một cách tiếp cận cân bằng có thể bao gồm:
Visibility – Biết nhân viên đang sử dụng những ứng dụng AI nào.
Policy – Xác định dữ liệu nào được và không được chia sẻ.
Education – Giúp nhân viên hiểu rủi ro.
Protection – Phát hiện hoặc ngăn dữ liệu nhạy cảm được đưa đến nơi không phù hợp.
Mục tiêu không phải:
“Không được dùng AI.”
Mà là:
“Dùng AI nhưng không mất kiểm soát dữ liệu.”
Vì sao SME cũng cần DLP cho AI?
Rủi ro dữ liệu từ AI không chỉ dành cho các tập đoàn lớn.
SME cũng đang sử dụng những công cụ AI tương tự nhưng thường có ít nguồn lực an ninh hơn.
Chỉ một nhân viên cũng có thể vô tình đưa:
Danh sách khách hàng
Hợp đồng
Báo cáo tài chính
Source code
Hồ sơ nhân viên
lên một công cụ AI.
Trong khi đó, doanh nghiệp có thể không có đội ngũ an ninh riêng để giám sát.
DLP cho AI giúp SME giải quyết một câu hỏi rất thực tế:
Làm sao để nhân viên tận dụng AI mà vẫn giảm nguy cơ thông tin bảo mật bị chia sẻ sai nơi?
DLP cho AI trong bộ ShieldNet 360
ShieldNet 360 được thiết kế để giúp doanh nghiệp bảo vệ hoạt động của nhân viên và dữ liệu công ty mà không yêu cầu mỗi nhân viên phải trở thành chuyên gia an ninh mạng.
Khi AI trở thành một phần trong công việc hàng ngày, lớp bảo vệ cũng cần mở rộng đến cách nhân viên tương tác với các ứng dụng AI.
Với DLP cho AI, ShieldNet 360 có thể giúp doanh nghiệp phát hiện khi thông tin nhạy cảm sắp được chia sẻ với công cụ AI và áp dụng biện pháp bảo vệ dựa trên chính sách của doanh nghiệp.
Điều này mở rộng phạm vi bảo vệ từ những mối đe dọa quen thuộc như malware và phishing sang một rủi ro mới:
Dữ liệu nhạy cảm rời khỏi doanh nghiệp thông qua việc sử dụng AI hàng ngày.
Từ ngăn chặn tấn công đến ngăn thất thoát dữ liệu
Các giải pháp bảo vệ thiết bị thường tập trung vào những gì đi vào máy tính của nhân viên:
Malware → Phishing → File nguy hiểm → Tấn công
AI đặt ra thêm một câu hỏi:
Điều gì đang đi ra khỏi doanh nghiệp?
Nhân viên có thể hoàn toàn không bị hacker tấn công.
Họ chỉ đơn giản copy nhầm dữ liệu vào một công cụ AI không phù hợp.
Đó là lý do DLP cho AI có thể trở thành một phần quan trọng trong cách ShieldNet Defense bảo vệ doanh nghiệp.
Không chỉ bảo vệ nhân viên khỏi mối đe dọa bên ngoài, mà còn giúp ngăn dữ liệu nội bộ bị chia sẻ ngoài ý muốn.
Checklist bảo mật AI đơn giản cho doanh nghiệp
Trước khi mở rộng việc sử dụng AI, doanh nghiệp nên trả lời 5 câu hỏi:
Chúng ta có biết nhân viên đang sử dụng những công cụ AI nào không?
Chúng ta đã xác định dữ liệu nào tuyệt đối không nên đưa lên AI chưa?
Chúng ta có thể phát hiện khi dữ liệu nhạy cảm được chia sẻ với AI không?
Điều gì xảy ra khi nhân viên cố gửi dữ liệu cần bảo vệ?
Nhân viên có biết phải làm gì khi không chắc một dữ liệu có thể đưa lên AI hay không?
Nếu nhiều câu trả lời là “chưa biết”, doanh nghiệp có thể đang có một khoảng trống trong việc kiểm soát dữ liệu khi sử dụng AI.
Kết luận
Generative AI giúp công việc hàng ngày nhanh hơn, nhưng đồng thời tạo thêm một con đường để thông tin doanh nghiệp bị lộ lọt ra bên ngoài.
Phần lớn nhân viên đưa dữ liệu bảo mật lên AI không có ý định gây rò rỉ.
Họ chỉ đang cố gắng hoàn thành công việc.
Đó là lý do doanh nghiệp cần nhiều hơn một quy định:
“Hãy cẩn thận khi dùng AI.”
DLP cho AI bổ sung một lớp bảo vệ giúp nhận biết dữ liệu nhạy cảm ngay khi nhân viên tương tác với các ứng dụng AI.
Mục tiêu rất đơn giản:
Cho phép nhân viên tận dụng AI. Giữ dữ liệu doanh nghiệp được bảo vệ.
Câu hỏi thường gặp
DLP cho AI là gì?
DLP cho AI là Data Loss Prevention dành cho việc sử dụng AI. Giải pháp giúp doanh nghiệp nhận biết và ngăn dữ liệu nhạy cảm được chia sẻ với ứng dụng AI khi hành động đó không phù hợp với chính sách.
Nhân viên có được đưa dữ liệu bảo mật lên ChatGPT hoặc AI khác không?
Điều này phụ thuộc vào chính sách doanh nghiệp, loại dữ liệu và cách dịch vụ AI được sử dụng xử lý dữ liệu. Doanh nghiệp nên xác định rõ dữ liệu nào được phép và không được phép chia sẻ.
Những dữ liệu nào không nên đưa lên AI?
Các nhóm thường cần bảo vệ gồm dữ liệu khách hàng, thông tin nhân viên, mật khẩu, thông tin tài chính, hợp đồng mật, source code và tài sản trí tuệ.
Chặn AI có giống DLP cho AI không?
Không. Chặn AI nghĩa là không cho phép truy cập một dịch vụ. DLP cho AI hướng đến kiểm soát chi tiết hơn về loại dữ liệu nào có thể được chia sẻ và cách xử lý những hành động có rủi ro.
Shadow AI là gì?
Shadow AI là việc nhân viên sử dụng công cụ AI cho công việc nhưng doanh nghiệp chưa có đủ khả năng quan sát, phê duyệt hoặc quản lý việc sử dụng đó.
Vì sao SME cần bảo vệ dữ liệu khi sử dụng AI?
SME sử dụng nhiều công cụ AI giống doanh nghiệp lớn nhưng thường có đội ngũ an ninh nhỏ hơn. DLP cho AI giúp giảm nguy cơ nhân viên vô tình chia sẻ dữ liệu nhạy cảm mà không phải phụ thuộc hoàn toàn vào khả năng nhận biết của từng người.
Bài viết liên quan
16 thg 9, 2026
Payroll Phishing là gì? Hacker nhắm vào HR như thế nào?
Tìm hiểu cách payroll phishing giả mạo nhân viên để lừa HR đổi tài khoản nhận lương, lấy dữ liệu và cách xác minh yêu cầu an toàn.
10 thg 9, 2026
Email phishing có thể đến từ địa chỉ email thật không?
Email phishing có thể được gửi từ tài khoản thật đã bị chiếm quyền. Tìm hiểu cách nhận biết và xác minh email đáng ngờ dù người gửi quen thuộc.
9 thg 9, 2026
Cách kiểm tra email đáng ngờ mà không cần ấn vào link
Hướng dẫn cách kiểm tra email đáng ngờ an toàn mà không cần nhấn link, mở file, quét QR hay trả lời người gửi để tránh phishing.
Bảo vệ doanh nghiệp của bạn với ShieldNet 360
Bắt đầu trải nghiệm ShieldNet 360 ngay hôm nay!