
11 thg 11, 2026
BlogCVE-2026-111760: Lỗ hổng thực thi mã từ xa trong Git khi sao chép kho mã nguồn đệ quy
Ngày 10/11/2026, dự án mã nguồn mở Git đã phát hành bản cập nhật bảo mật khẩn cấp để khắc phục CVE-2026-111760 (GHSA-vp2w-7xxj-jvxr) – một lỗ hổng mức độ cao (CVSS 8.0 High) cho phép kẻ tấn công thực thi mã từ xa (Remote Code Execution - RCE) ngay trong lúc nạn nhân sao chép kho mã nguồn kèm các mô-đun con bằng cờ --recurse-submodules. Đáng chú ý, mã độc có thể tự động kích hoạt trên máy trạm lập trình viên hoặc máy chủ CI/CD ngay trong quá trình tải mã về, trước cả khi người dùng mở hay chạy dự án.
Bài viết này giúp lãnh đạo công nghệ, quản trị viên hệ thống và đội ngũ kỹ sư hiểu rõ cơ chế hoạt động của lỗ hổng, những kịch bản rủi ro thực tế trong doanh nghiệp, danh sách phiên bản bản vá và các bước phòng vệ cần triển khai ngay hôm nay.
Tóm tắt nhanh
Hạng mục | Thông tin chi tiết |
Mã định danh | CVE-2026-111760 ( |
Ngày công bố | 10/11/2026 |
Thành phần bị ảnh hưởng | Git Core (xử lý đường dẫn chỉ mục khi sao chép đệ quy submodule) và các công cụ đóng gói kèm Git |
Nguyên nhân gốc rễ | Lỗi cắt ngắn số nguyên (Integer Truncation) khi xử lý đường dẫn dài trong Git index, dẫn đến ghi đè tệp |
Tác động | Thực thi mã tùy ý trên máy chủ hoặc máy trạm cài Git (Remote Code Execution) |
Điểm CVSS v3.1 | 8.0 High ( |
Điều kiện kích hoạt | Chạy |
Phiên bản Git đã vá | 2.56.1 (mới nhất), cùng các nhánh bảo trì 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3, 2.50.2 |
GitHub Enterprise Server đã vá | 3.22.4, 3.21.9, 3.20.11, 3.19.15 (GitHub.com và GitHub Enterprise Cloud đã được bảo vệ ở phía máy chủ) |
Phát triển bản vá | Elijah Newren (cùng sự rà soát của Jeff King và Johannes Schindelin) |
1. Hiểu rõ cơ chế hoạt động của lỗ hổng CVE-2026-111760
Trong điều kiện bình thường, Git kiểm soát rất chặt các đường dẫn tệp trước khi ghi ra ổ cứng nhằm ngăn kho mã nguồn ghi đè lên thư mục cấu hình nội bộ .git. Tuy nhiên, ở các kho mã nguồn có sử dụng submodule (kho mã con lồng bên trong kho chính), cấu trúc lưu trữ có một điểm khác biệt quan trọng: thay vì tạo thư mục .git/ riêng, một submodule vừa được tải về chỉ đặt một tệp văn bản .git (gitfile) trỏ về thư mục quản lý nằm trong kho cha (../.git/modules/<tên_submodule>).
Kẻ tấn công lợi dụng đặc điểm này kết hợp với lỗi xử lý độ dài đường dẫn qua bốn bước liên tiếp:
Thao tác kích hoạt ban đầu: Lập trình viên hoặc tiến trình tự động CI/CD chạy lệnh
git clone --recurse-submodulesđối với một kho mã nguồn độc hại (hoặc một kho có submodule trỏ tới máy chủ Git do kẻ tấn công kiểm soát).Lỗi cắt ngắn số nguyên (Integer Truncation) vượt qua bộ lọc: Kẻ tấn công đưa vào chỉ mục (Git index) một đường dẫn tệp có độ dài cực lớn được tính toán chính xác. Khi đi qua bước kiểm tra an toàn của Git, đường dẫn đầy đủ này trông hoàn toàn hợp lệ nên không bị chặn. Tuy nhiên, đến bước ghi xuống ổ đĩa, lỗi cắt ngắn giá trị số nguyên khiến phần đuôi bị mất đi và tên tệp thực tế bị rút gọn thành
.git.Đánh tráo tệp
.gitbằng liên kết tượng trưng (Symlink): Phép ghi bị cắt ngắn này ghi đè lên tệp.gitcủa submodule bằng một symlink trỏ sang thư mục chứa cấu hình hoặc tập lệnh Git hooks do kẻ tấn công chuẩn bị sẵn.Tự động thực thi mã trên máy đích: Ngay khi Git tiếp tục các thao tác khởi tạo bên trong submodule đó trong cùng phiên
clone, Git đọc cấu hình qua symlink vừa bị đánh tráo và tự động chạy hooks độc hại dưới quyền của người dùng hiện tại hoặc tài khoản CI/CD runner.
Bản vá trên Git 2.56.1 xử lý triệt để vấn đề bằng cách từ chối ngay từ đầu các mục chỉ mục có đường dẫn vượt ngưỡng cho phép trước khi hiện tượng cắt ngắn độ dài có thể xảy ra, đồng thời bổ sung kiểm tra tràn số nguyên ở các hàm cấp phát bộ nhớ liên quan.
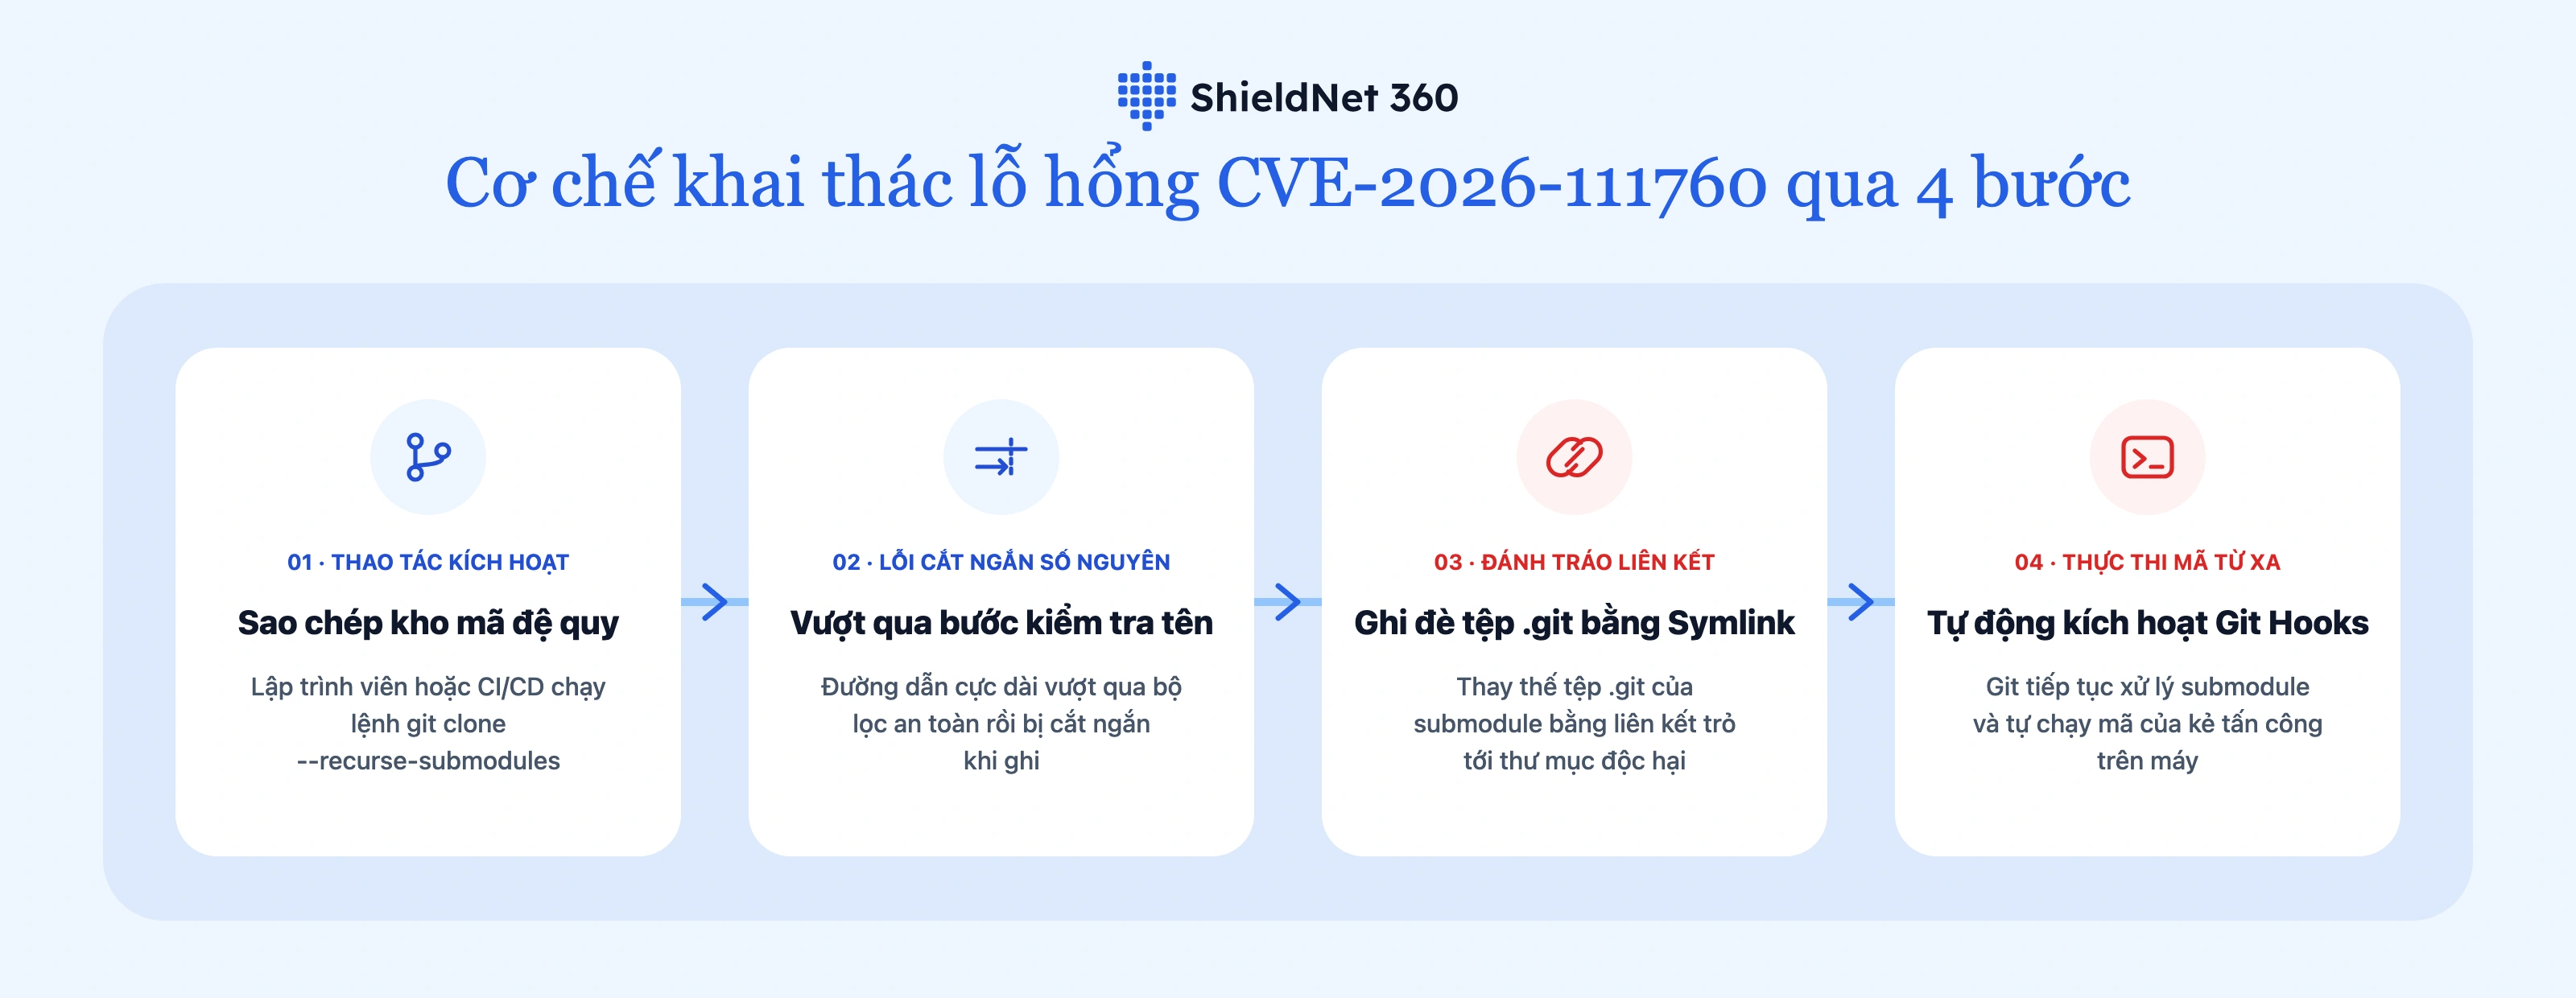
Hình 1. Cơ chế khai thác lỗ hổng CVE-2026-111760 qua bốn bước từ lệnh git clone --recurse-submodules đến kích hoạt Git hooks (Đồ họa: ShieldNet 360).
2. Những kịch bản rủi ro thực tế và bức tranh bản vá Git tháng 11/2026
Dù điểm CVSS có yếu tố User Interaction: Required (cần người dùng hoặc hệ thống gọi lệnh clone), trong môi trường phát triển phần mềm hiện đại, thao tác này diễn ra hàng ngày và thường được tự động hóa hoàn toàn:
Bẫy phỏng vấn tuyển dụng và kho mã nguồn bên ngoài: Các chiến dịch tấn công nhắm vào kỹ sư phần mềm và Web3 thường gửi bài kiểm tra năng lực (coding test) hoặc dự án mẫu kèm hướng dẫn chạy
git clone --recurse-submodules. Với CVE-2026-111760, máy trạm có thể bị chiếm quyền ngay khi câu lệnhclonehoàn tất mà ứng viên chưa hề chạynpm install,makehay mở trình soạn thảo mã.Đường ống CI/CD tự động hóa: Nhiều pipeline trên GitHub Actions (
submodules: recursive), GitLab CI (GIT_SUBMODULE_STRATEGY: recursive), Jenkins hoặc self-hosted runner tự động kéo toàn bộ submodule khi xây dựng nhánh thử nghiệm hoặc kiểm tra mã nguồn đối tác. Nếu một submodule trỏ ra máy chủ bên ngoài bị xâm nhập, kẻ tấn công có thể thực thi lệnh trực tiếp trên build runner và đánh cắp khóa triển khai (deployment secrets).Ứng dụng đóng gói sẵn phiên bản Git riêng: Ngay cả khi quản trị viên đã nâng cấp gói
gitmặc định của hệ điều hành, nhiều công cụ trên máy lập trình viên vẫn dùng bản thực thi Git đi kèm riêng – điển hình như Git for Windows, GitHub Desktop, ứng dụng GitHub Copilot, các tiện ích IDE hoặc Docker build image cũ.
Các lỗ hổng đi kèm được vá cùng đợt trong Git 2.56.1
Bên cạnh CVE-2026-111760, bản phát hành ngày 10/11/2026 còn xử lý thêm 5 lỗ hổng bảo mật khác. Việc nâng cấp lên nhánh bản vá mới sẽ bảo vệ doanh nghiệp trước toàn bộ nhóm lỗi này:
Mã CVE | Loại lỗi | Tác động chính |
CVE-2026-113408 | Path Traversal qua | Cho phép máy chủ độc hại ghi tệp tham chiếu ra ngoài thư mục |
CVE-2026-114467 | Tràn bộ đệm ngăn xếp (Stack Buffer Overflow) khi gỡ hơn 2 chữ ký GPG | Gây hỏng bộ nhớ hoặc sập tiến trình (DoS) khi gộp thẻ (tag) hoặc thông điệp đặc chế |
CVE-2026-114469 | Đọc ngoài vùng nhớ (Out-of-bounds Read) khi áp dụng bản vá nhị phân nén | Dữ liệu giải nén vượt ngưỡng ~1 GiB gây lỗi truy cập bộ nhớ và dừng tiến trình |
CVE-2026-105437 | Tràn số nguyên gây hỏng bộ nhớ heap khi gộp nhánh (merge) quy mô lớn | Hỏng vùng nhớ khi xử lý đồng thời lượng lớn xung đột mã nguồn và |
CVE-2026-114466 | Đọc và ghi nối tệp tùy ý trong | Luồng |
3. Phiên bản bản vá và lệnh nâng cấp nhanh
Quản trị viên và lập trình viên cần nâng cấp Git lên một trong các phiên bản bảo trì phát hành ngày 10/11/2026 trở lên:
Nền tảng / Sản phẩm | Trạng thái | Phiên bản an toàn tối thiểu |
Git Core (Upstream) | Đã phát hành bản vá |
|
Git for Windows | Đã phát hành bản vá | Cập nhật lên bản dựng tương ứng |
GitHub Enterprise Server (GHES) | Đã phát hành bản vá |
|
GitHub Desktop & GitHub Copilot App | Đang tung bản cập nhật | Cập nhật lên phiên bản ứng dụng mới nhất ngay khi có thông báo |
Linux Distros (Ubuntu, Debian, RHEL, SUSE) | Đang đồng bộ gói | Cập nhật gói |
Lệnh kiểm tra và nâng cấp trên từng hệ điều hành
Kiểm tra toàn bộ các bản thực thi git đang tồn tại trên máy:
git --version
which -a git
Nâng cấp trên macOS (qua Homebrew):
brew update && brew upgrade gitNâng cấp trên Ubuntu / Debian:
sudo apt update && sudo apt install --only-upgrade git -yNâng cấp trên RHEL / Rocky Linux / AlmaLinux / Fedora:
sudo dnf upgrade git -yNâng cấp trên Windows (qua Winget):
winget upgrade --id Git.Git -e4. Biện pháp giảm thiểu tạm thời khi chưa thể nâng cấp ngay
Trong trường hợp máy chủ build hoặc môi trường đóng gói chưa thể cập nhật ngay lập tức, hãy áp dụng ba nguyên tắc an toàn sau:
1. Không chạy --recurse-submodules với kho mã nguồn chưa kiểm chứng
Tuyệt đối không sao chép đệ quy các kho mã nguồn từ nguồn lạ, liên kết tuyển dụng bên ngoài hoặc nhánh đóng góp chưa qua thẩm định. Thay vào đó, hãy sao chép kho chính trước mà không tải submodule, sau đó kiểm tra nội dung tệp .gitmodules:
git clone --no-checkout <url_kho_ma_nguon> repo-audit
cd repo-audit
git show HEAD:.gitmodules
Hãy đảm bảo mọi địa chỉ url = ... trong .gitmodules chỉ trỏ tới các dịch vụ lưu trữ mã nguồn tin cậy (như kho nội bộ doanh nghiệp hoặc github.com đã có lớp chặn phía máy chủ), không trỏ tới máy chủ lạ qua địa chỉ IP hoặc tên miền không rõ nguồn gốc.
2. Rà soát cấu hình tự động đệ quy trên CI/CD
Kiểm tra các tệp cấu hình pipeline và tạm tắt chế độ kéo submodule tự động đối với các sự kiện từ kho fork bên ngoài cho đến khi image của runner được cập nhật bản vá:
GitHub Actions: Đặt
submodules: false(mặc định) trong bướcactions/checkoutđối với workflow nhận Pull Request từ bên ngoài.GitLab CI: Chuyển
GIT_SUBMODULE_STRATEGYvềnoneđối với các tác vụ kiểm thử nguồn mở hoặc đối tác bên thứ ba, đồng thời nâng cấp container runner lên bản Git>= 2.56.1.
3. Kiểm tra dấu hiệu bất thường trên các kho vừa tải về
Nếu nghi ngờ một kho mã nguồn có dấu hiệu khai thác, quản trị viên có thể kiểm tra xem có bất kỳ mục .git nào bị biến thành liên kết tượng trưng (symlink) hay không (trong cấu trúc chuẩn, .git chỉ là thư mục hoặc tệp văn bản thông thường):
find /duong/dan/du_an -name ".git" -type l -lsNếu câu lệnh trả về kết quả khác rỗng, cần cô lập máy trạm hoặc build server ngay lập tức để kiểm tra nhật ký tiến trình.
5. Checklist hành động cho quản trị viên và DevSecOps
☐ Kiểm kê phiên bản Git trên toàn bộ máy trạm kỹ sư, máy chủ quản trị và CI/CD build runner (
git --version).☐ Rà soát và cập nhật các ứng dụng đóng gói kèm Git riêng như Git for Windows, GitHub Desktop, GitHub Copilot và các base image Docker trong pipeline.
☐ Nâng cấp GitHub Enterprise Server tự vận hành lên
3.22.4,3.21.9,3.20.11hoặc3.19.15.☐ Ban hành quy định nội bộ: không chạy
git clone --recurse-submoduleshoặcgit submodule update --init --recursivetrên các kho mã nguồn bên ngoài chưa kiểm tra.gitmodules.☐ Kiểm tra cấu hình
submodules: recursive/GIT_SUBMODULE_STRATEGY: recursivetrong các pipeline tiếp nhận mã nguồn từ bên ngoài.☐ Giám sát chặt các tiến trình con bất thường khởi chạy từ tiến trình
gittrên máy trạm và máy chủ build.
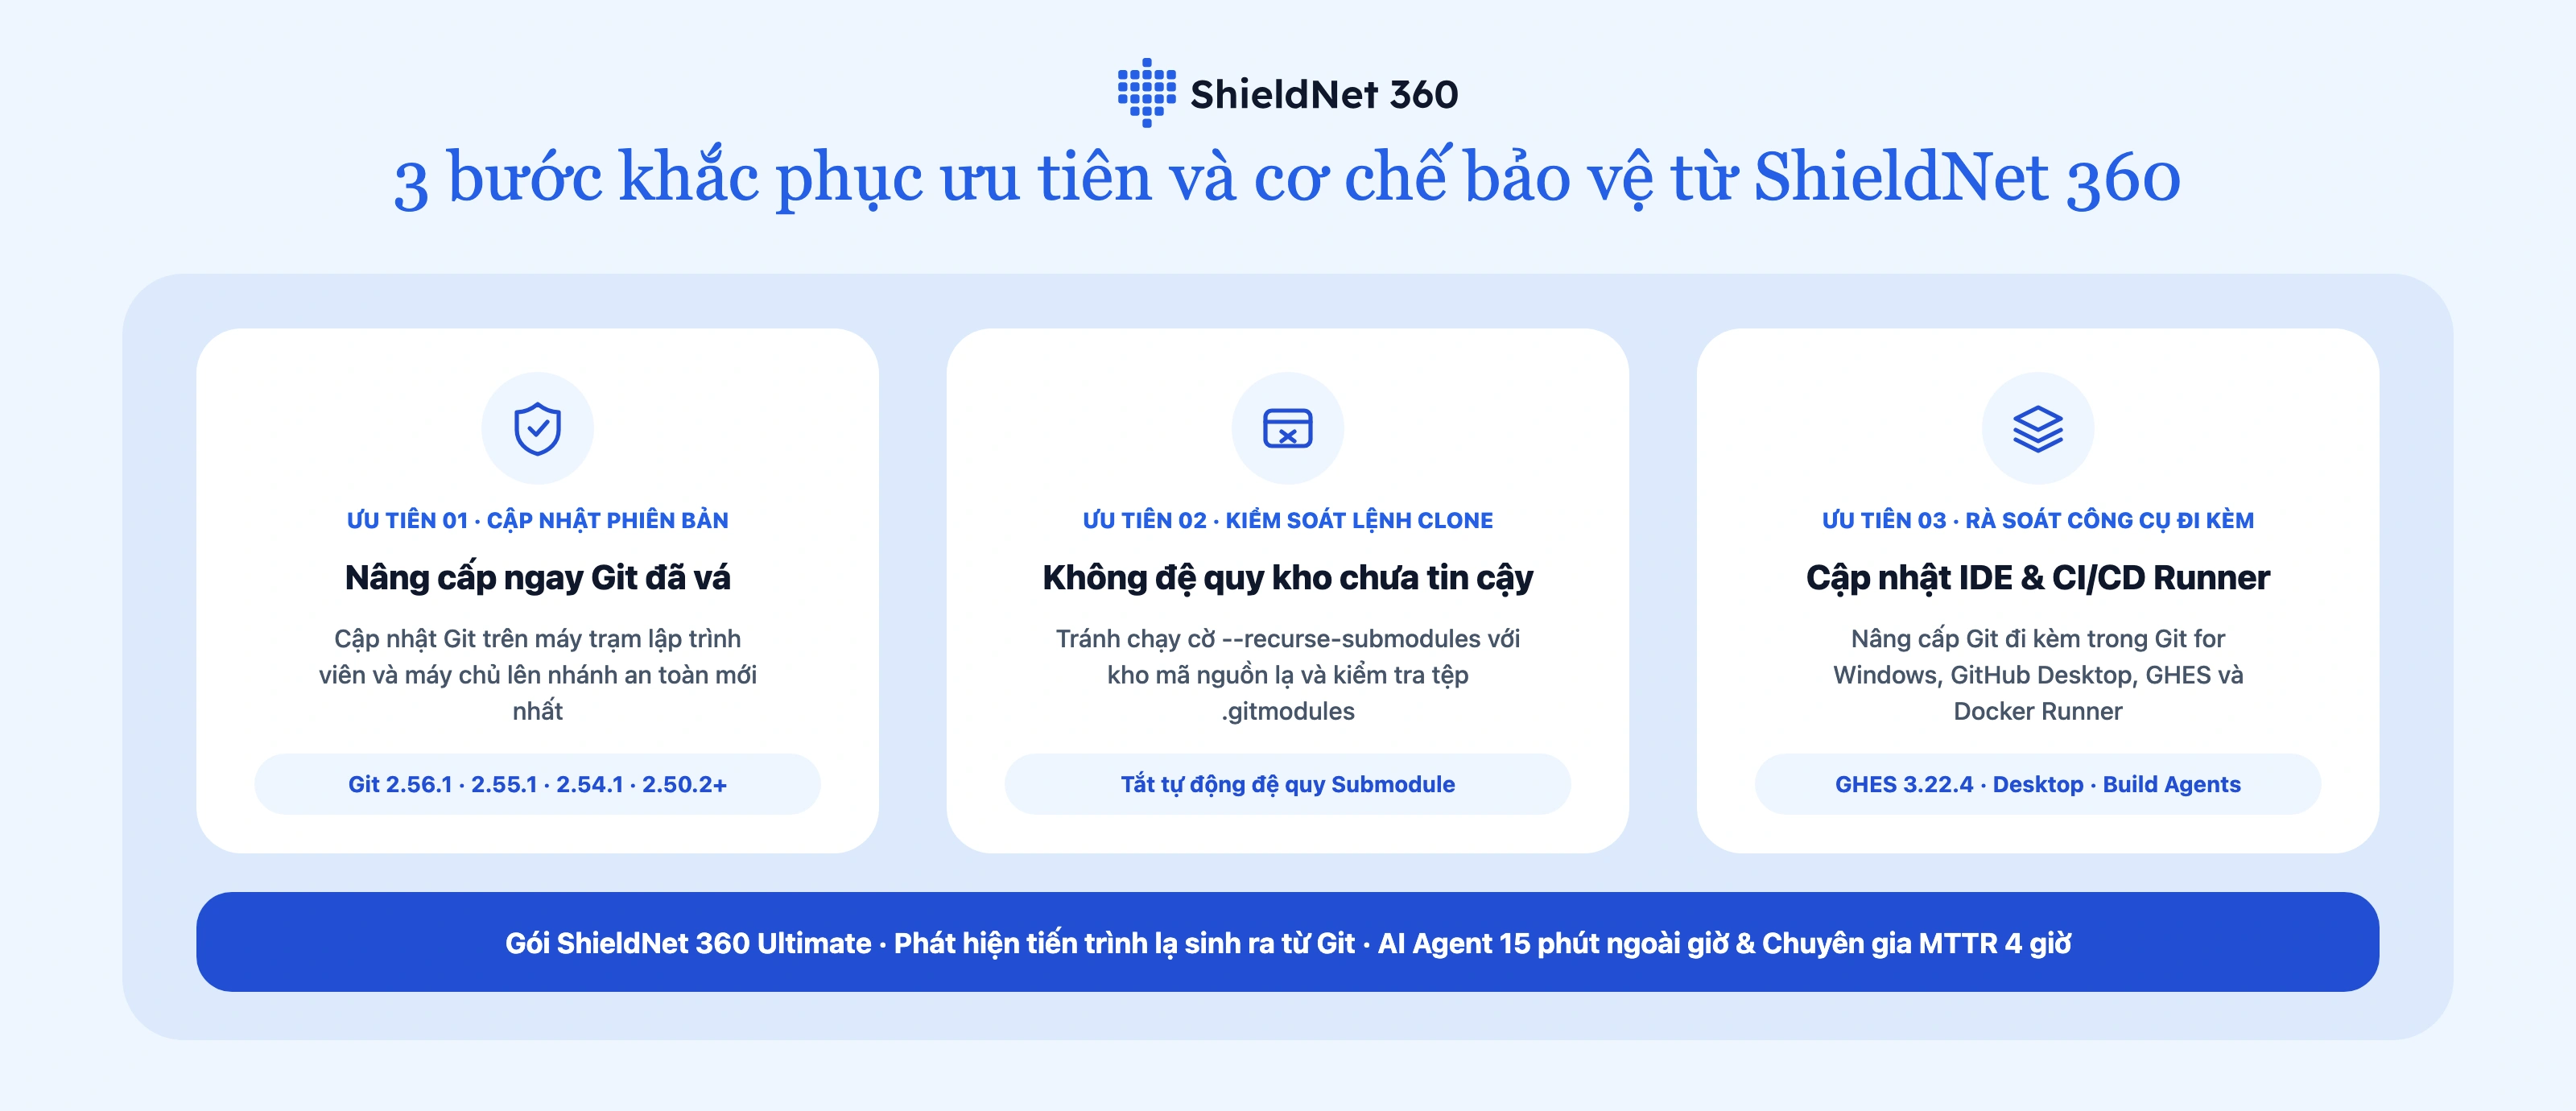
Hình 2. Ba bước khắc phục ưu tiên và cơ chế phát hiện, ngăn chặn sự cố với gói ShieldNet 360 Ultimate (Đồ họa: ShieldNet 360).
6. ShieldNet 360 bảo vệ doanh nghiệp như thế nào?
Trước những lỗ hổng biến công cụ làm việc hàng ngày của kỹ sư thành bàn đạp thực thi mã độc như CVE-2026-111760, việc chỉ dựa vào bản vá thủ công thường để lại khoảng trống trên các máy trạm từ xa hoặc container build chưa kịp đồng bộ. ShieldNet 360 thiết lập nhiều lớp kiểm soát và phản ứng sớm:
Kiểm kê thiết bị và khoanh vùng rủi ro tập trung: Mục Devices trên cổng quản trị giúp đội ngũ vận hành nắm bắt nhanh danh sách máy trạm lập trình viên và máy chủ Linux/macOS/Windows đã cài Protection Agent, từ đó ưu tiên rà soát và cập nhật các hệ thống trọng yếu.
Phát hiện hành vi khai thác theo thời gian thực: Thông qua luồng Security Telemetry liên tục từ thiết bị đầu cuối, Detection Engine và Correlation Engine của ShieldNet 360 giám sát chặt chẽ quan hệ cha – con của tiến trình
git. Ngay khigithoặc các tập lệnh Git hooks sinh ra shell bất thường (sh,bash,zsh,powershell,cmd), tải công cụ từ mạng bên ngoài hoặc truy cập trái phép vào khóa SSH, tệp.envvà thông tin xác thực đám mây, hệ thống lập tức kích hoạt cảnh báo ưu tiên cao.Xử lý và ngăn chặn sự cố nhanh chóng với gói ShieldNet 360 Ultimate: Với các doanh nghiệp sử dụng gói Ultimate, AI Agent tự động phân tích và thực thi hành động cô lập thiết bị nhiễm (Isolate Host / Kill Process) ngay ngoài giờ hành chính trong vòng 15 phút – kịp thời chặn đứng kết nối ra máy chủ điều khiển ngay cả khi kỹ sư vô tình clone kho độc hại vào ban đêm hay cuối tuần. Song song đó, đội ngũ chuyên gia an ninh mạng (human) trực tiếp điều tra và hoàn tất xử lý, ngăn chặn trọn vẹn sự cố với cam kết MTTR trong vòng 4 giờ.
Đồng hành cùng đội ngũ SecOps: Nếu doanh nghiệp cần hỗ trợ rà soát môi trường CI/CD hoặc đánh giá dấu hiệu xâm nhập liên quan đến lỗ hổng Git mới, vui lòng liên hệ trực tiếp [email protected].
Lỗ hổng CVE-2026-111760 là lời nhắc rõ ràng rằng chuỗi cung ứng phần mềm có thể bị tấn công ngay từ bước tải mã nguồn đầu tiên. Hãy cập nhật Git lên phiên bản an toàn và kiểm soát chặt thói quen sao chép submodule đệ quy ngay hôm nay.
Bài viết liên quan
13 thg 11, 2026
Sự cố N-able N-central và bài học bảo vệ hệ thống quản trị từ xa
Cập nhật sự cố N-able N-central, Able2Shell, HF2 và Legacy API đến 13/11/2026, cùng cách ShieldNet 360 hỗ trợ giám sát và phản ứng với rủi ro từ công cụ quản trị từ xa.
13 thg 11, 2026
Sự cố MUJI và bài học bảo vệ dữ liệu khách hàng cho doanh nghiệp bán lẻ
Phân tích sự cố MUJI và nguy cơ lộ 1,09 triệu số thẻ, bài học về đăng nhập, dữ liệu cũ và cách ShieldNet 360 hỗ trợ doanh nghiệp giám sát, điều tra, phản ứng.
12 thg 11, 2026
Attachment Phishing là gì? Cách nhận biết file đính kèm độc hại
Tìm hiểu attachment phishing là gì, cách nhận biết file đính kèm email độc hại và phải làm gì nếu đã mở file phishing để bảo vệ tài khoản, dữ liệu.
Bảo vệ doanh nghiệp của bạn với ShieldNet 360
Bắt đầu trải nghiệm ShieldNet 360 ngay hôm nay!