
١٣ نوفمبر ٢٠٢٦
مقالةحادثة N-able N-central ودروس حماية أنظمة الإدارة عن بُعد
أوقفت N-able مؤقتًا بيئات Hosted N-central في 9 نوفمبر 2026 عقب الكشف عن Able2Shell، وهي مجموعة من 33 ثغرة أبلغ عنها باحث أمني. وتتعلق الحادثة بمنصة للمراقبة والإدارة عن بُعد تستخدمها شركات خدمات تقنية المعلومات والمؤسسات لإدارة الأجهزة. إعلان الحادثة من N-able، تحليل Huntress
تواصلت التطورات بعد إعلان الإيقاف. أصدرت N-able تحديث HF2 وأعادت الخدمات المستضافة، ثم فرضت قيودًا إضافية على بعض الوظائف. وفي 13 نوفمبر عند 03:50:42 بالتوقيت العالمي UTC، أعلنت اكتشاف مؤشرات اختراق إضافية والعمل مع عملاء محددين لتقييم المخاطر. تحديث N-able الرسمي
الدرس العملي للشركات التي تستخدم أدوات الإدارة عن بُعد هو حماية خادم الإدارة ومراقبة نشاط الأجهزة وتحديد صلاحيات الاستجابة معًا. فالأمر الصادر من أداة تقنية معلومات معتمدة يحتاج إلى التقييم وفق محتواه ومن نفذه والنطاق المقصود منه.
تحديث بتاريخ 13 نوفمبر 2026. جرى التحقق من لوحة حالة N-able نحو الساعة 08:46 UTC. قد تتغير الحالة والإرشادات لاحقًا.
أهم تطورات حادثة N-central
التاريخ | التطور | الدلالة التشغيلية |
9 نوفمبر | إيقاف Hosted N-central مؤقتًا ونصح العملاء المحليين بإيقاف الخوادم أثناء تطوير المعالجة | إجراء احترازي في الاستجابة الأولية |
10 نوفمبر | إصدار N-central 2026.4 HF2 بالبنية 2026.4.1.26 | متابعة تحديث الخوادم والوكلاء Agents والمجسات Probes حسب بيئة النشر |
11 نوفمبر | إعلان اكتمال ترقية الخوادم المستضافة وعودة الخدمات | استمرار مراقبة الخادم والمكونات المرتبطة |
12 نوفمبر | قيود على وظائف وتكاملات بعد إفصاحات جديدة، مع إرشادات Legacy API | تعتمد المعالجة على الإعداد والمشكلة المعنية |
13 نوفمبر | إعلان مؤشرات اختراق إضافية والتواصل مع عملاء محددين | استمرار التحقيق بعد الإعلان الأول |
المصادر: N-able بشأن المعالجة الأولية، ملاحظات HF2، مدونة N-able في 11 نوفمبر، آخر تحديث للحادثة.
قد تتزامن إتاحة الخدمة المستضافة مع استمرار قيود على وظائف محددة. راجع الخدمة والمنطقة والوظيفة ذات الصلة في لوحة حالة N-able عند التخطيط للتشغيل.
لماذا تحتاج الإدارة عن بُعد إلى حماية دقيقة
تجمع منصات المراقبة والإدارة عن بُعد، أو RMM، صلاحيات تشغيلية تشمل إدارة الأجهزة ونشر البرامج وتشغيل المهام والدعم عن بُعد. وتتيح هذه الإمكانات لفرق تقنية المعلومات العمل على نطاق واسع. وقد يؤدي إساءة استخدامها إلى زيادة عدد الأنظمة التي تحتاج إلى التحقيق.
ينبغي معرفة من أطلق المهمة، والأجهزة المستهدفة، ومدى توافقها مع تغيير معتمد، وما نفذته فعليًا. وتساعد مقارنة سجلات خادم الإدارة بالعمليات والملفات والاتصالات على الأجهزة في تقييم مشروعية النشاط.
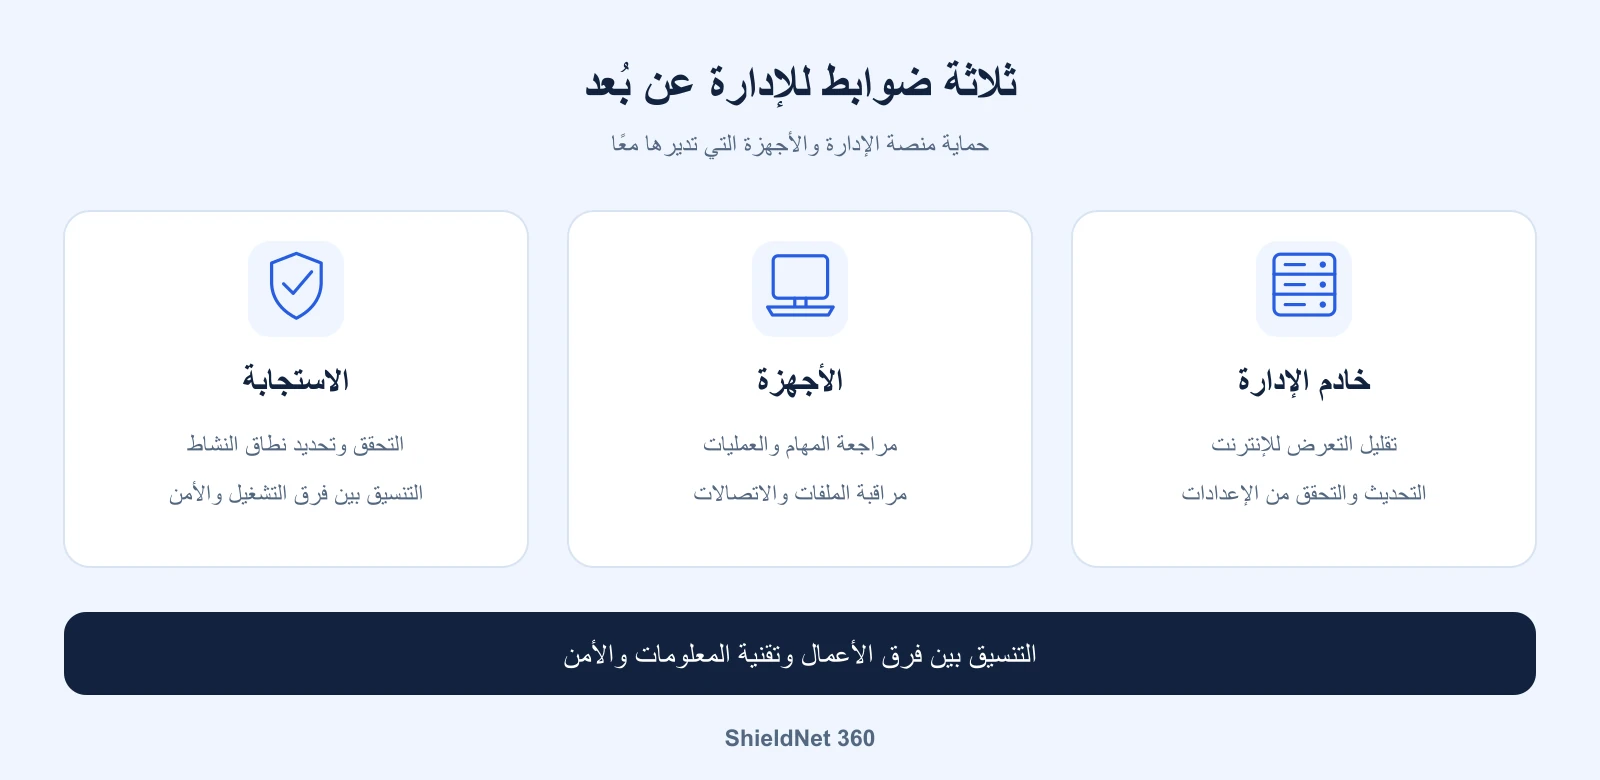
ثلاثة مجالات لضبط الإدارة عن بعد تشمل خادم الإدارة والأجهزة والاستجابة المنسقة. رسم توضيحي من ShieldNet 360.
فهم نطاق HF2 وتعطيل Legacy API
يعد HF2 تحديثًا أمنيًا مهمًا يسرد سبعة معرفات CVE جرى إصلاحها. وأوضحت N-able في ردها بتاريخ 11 نوفمبر أن تحديثات إضافية ستتبعه. لذلك ينبغي أن يصاحب تثبيت البنية 2026.4.1.26 التحقق من الإرشادات الحالية والإعداد الفعلي. رد N-able
بالنسبة إلى سلسلة 4EverAble2Shell، يحدد تحليل Huntress المحدث تفعيل Legacy API وإتاحتها عبر الإنترنت شرطًا للاستغلال. وتحتاج مشكلات Agent2Shell إلى تقييم مستقل؛ فتعطيل Legacy API لا يثبت معالجة جميع مخاطر الوكلاء والمجسات. تحديث Huntress في 12 نوفمبر
في 12 نوفمبر، نشرت Huntback نتائج رصد استغلال وبرامج تعدين عملات رقمية على خوادم N-central فعلية. وحددت 21 خادمًا مرتبطًا بالنشاط، منها 19 تعلن بنية HF2. وهذه ملاحظات Huntback وليست إحصاءً شاملًا لعملاء N-able المتأثرين. بحث Huntback
لكل من المسح الاستطلاعي وكود إثبات المفهوم والاستغلال المرصود في أنظمة محددة ونتائج تحقيق المورد نطاق مختلف. وتحتاج بيئة الشركة نفسها إلى تقييم يستند إلى أدلتها.
أولويات الشركات التي تستخدم N-central
التحقق من النشر والإعدادات
احصر الخوادم والإصدارات والوكلاء والمجسات ومجموعات الأجهزة المدارة. وفي البيئات المحلية، تحقق من تعطيل Legacy API حتى لو كان ذلك الإعداد الافتراضي. ويصف إعلان N-able الجديد إجراءات حماية للبيئات المستضافة وقيودًا مؤقتة على تكامل Intune. راجع أثرها على سير العمل لديك. إرشادات المورد الحالية
سجل تغييرات الإعداد والفترة التي كان الخادم فيها متاحًا عبر الإنترنت. وتساعد هذه المعلومات في تحديد نطاق التحقيق والتواصل مع الدعم.
استكمال ترقية الوكلاء والمجسات
يظل عملاء الخدمة المستضافة مسؤولين عن ترقية Agents وProbes. ويتولى العملاء المحليون ترقية الخادم وهذه المكونات. وتوصي ملاحظات الإصدار بترقية Agents أولًا ثم Probes للحفاظ على التوافق، مع مراجعة متطلبات Patch Management Engine ومسار الترقية المدعوم. ملاحظات الإصدار الرسمية
بعد الترقية، تحقق من الاتصال والمهام المجدولة والوظائف التي يعتمد عليها التشغيل. وسجل المكونات المكتملة والعمل المتبقي.
حفظ الأدلة وتوسيع التحقيق عند الحاجة
راجع التغييرات غير المتوقعة في حسابات الإدارة والمهام والبرامج النصية والجلسات البعيدة. وافحص محتوى الأوامر والعمليات الفرعية والملفات الجديدة واتصالات الشبكة على الأجهزة. فقد يكون تشغيل PowerShell من أداة إدارة مشروعًا؛ ويحدد الأمر وسياقه ما يستلزم التحقيق.
عند الاشتباه في نشاط، احتفظ بالسجلات وبيانات التحقيق ونسق مع فريق الاستجابة ودعم N-able. وقد يشمل النطاق خادم الإدارة والأجهزة التي تلقت مهام وبيانات الاعتماد المرتبطة. وينبغي أن تتبع الاستعادة نتائج التحقيق وأن تحقق حالة موثوقة للنظام.
كيف تدعم ShieldNet 360 ضبط المخاطر
تدعم ShieldNet Defense الاكتشاف والتحليل والاستجابة ضمن البيئة المشمولة بالمراقبة. والهدف لمستخدمي RMM هو إظهار نشاط الأجهزة الفعلي للمستجيبين، بما فيه الأنشطة الصادرة من برامج إدارة معتمدة. تعرّف على ShieldNet Defense
المراقبة والتحقيق على مدار الساعة مع Ultimate. يدعم فريق SecOps فرز التنبيهات وتحديد النطاق والتحقيق في الحوادث. وتساعد بيانات الأجهزة والمصادر المتكاملة في مقارنة النشاط بالسياق التشغيلي وتقديم خطوات واضحة لفريق تقنية المعلومات.
الاستجابة عبر التكاملات المفعلة. حسب البيئة والصلاحيات المتفق عليها، قد تدعم التكاملات عزل الأجهزة وإيقاف العمليات الخبيثة وعزل الملفات أو حجب الاتصالات الضارة. وتحتاج إجراءات الاستجابة إلى مسؤول ومسار تنسيق عند تقييد أداة الإدارة الرئيسية.
معالجة تناسب البيئة. تتولى الشركة أو مزود الخدمة ترقية N-central وتغيير Legacy API وإعداد التكاملات واستعادة الخوادم. وتتطلب مراقبة سجلات N-central نفسها تكاملًا محدد النطاق جرى التحقق منه. وتوفر بيانات الأجهزة منظورًا إضافيًا للتحقيق.
يمكن بدء تمرين آمن بحساب إداري يشغل مهمة خارج الجدول على عدة أجهزة. تحقق ممن يستقبل التنبيه ويتثبت منه ويقرر كيفية الحد من الأثر. واستخدم النتيجة لتحسين الإجراءات وتحديد مصادر البيانات الناقصة.
تواصل مع ShieldNet 360 لتحديد مراقبة الأجهزة وتكامل السجلات وخيارات الاستجابة المناسبة لبيئة تقنية المعلومات أو نموذج خدمات MSP لديك.
المصادر
مقالات ذات صلة
١٣ نوفمبر ٢٠٢٦
حادثة MUJI الأمنية ودروس حماية بيانات العملاء
دروس حادثة MUJI واحتمال تعرض 1.09 مليون سجل بطاقات للوصول، وحماية الحسابات والبيانات القديمة ودور ShieldNet 360 في المراقبة والتحقيق والاستجابة.
١١ نوفمبر ٢٠٢٦
CVE-2026-111760: ثغرة في Git تتيح تنفيذ أوامر عن بُعد أثناء الاستنساخ المتداخل للمستودعات
تحليل تقني لثغرة CVE-2026-111760 (بدرجة خطورة CVSS 8.0 High) في أداة Git التي تسمح بتنفيذ الأوامر عن بُعد أثناء تشغيل git clone --recurse-submodules. تعرّف على آلية الاستغلال وإصدارات Git 2.56.1 المصححة وحماية ShieldNet 360.
٥ نوفمبر ٢٠٢٦
فهم اختراق Binance بقيمة 6.3 مليار دولار وكيف تحبطه منظومة ShieldNet 360
عرض زمني وتقني واضح لحادثة سحب 6.34 مليار دولار من Binance عبر مقابلة توظيف وهمية واستبدال أداة pyenv والانتقال عبر أداة ذكاء اصطناعي داخلية وتفويضات EIP-7702، وكيف توقفها طبقات ShieldNet 360 الخمس وباقة Ultimate (وكيل AI خلال 15 دقيقة وخبراء MTTR خلال 4 ساعات).
احمِ شركتك باستخدام شيلدنت 360
تعرف على كيفية دعم شيلدنت لنشاطك التجاري.