
١٣ نوفمبر ٢٠٢٦
مقالةحادثة MUJI الأمنية ودروس حماية بيانات العملاء
في 12 نوفمبر 2026، اعتذرت شركة Ryohin Keikaku المشغلة لعلامة MUJI عن وصول غير مصرح به قد يكون شمل نحو 1.09 مليون سجل لبطاقات MUJI Card. وظلت أرقام بطاقات قديمة في أنظمتها بعد تغيير آلية التعرف على الأعضاء في عام 2021. يوضح إعلان MUJI في 4 نوفمبر وتقرير TV Asahi عن المؤتمر الصحفي في 12 نوفمبر الفجوة بين تغيير إجراء تجاري ومعالجة البيانات التي يتركها وراءه.
بالنسبة إلى الشركات التي تدير متاجر إلكترونية أو تطبيقات أو برامج ولاء، تربط الحادثة بين ثلاث مسؤوليات: تأمين التطبيقات، وحماية تسجيل الدخول، وإدارة دورة حياة بيانات العملاء. فالبيانات التي انتهى الغرض من استخدامها تحتاج إلى قرار واضح ومسؤول يتابع تنفيذه.
تحديث بتاريخ 13 نوفمبر 2026. تستند تفاصيل الحادثة إلى إعلانات الشركة والمؤتمر الصحفي في 12 نوفمبر.
البيانات التي قد تكون تعرضت للوصول
يتناول تحديث Ryohin Keikaku في 9 نوفمبر فئات متعددة:
الفئة | النطاق المعلن | البيانات أو حالة الحساب |
أعضاء التطبيق والمتجر الإلكتروني | حتى نحو 27.26 مليون سجل | البريد الإلكتروني وتاريخ الميلاد والجنس ومعرف العضو، ويشمل أعضاء سابقين |
أعضاء تتضمن سجلاتهم بيانات اتصال إضافية | نحو 750 ألف سجل ضمن الفئة السابقة | الاسم والعنوان ورقم الهاتف |
حسابات شهدت تسجيل دخول غير مصرح به | نحو 270 ألف حساب وفق مؤتمر 12 نوفمبر | إمكانية عرض سجل المشتريات والنقاط وبيانات الحساب الشخصية |
بطاقات MUJI Card الصادرة عن Credit Saison | نحو 1.09 مليون سجل | رقم البطاقة كاملًا ومعرف MUJI Card وتاريخ الميلاد؛ نحو 345 ألف بطاقة كانت سارية |
بطاقات مسجلة في التطبيق أو المتجر | نحو 120 سجلًا | أول ست خانات وآخر خانتين من رقم البطاقة واسم حاملها |
مستلمو طلبات الدفع عند التسليم | نحو 440 ألف سجل | اسم المستلم والرمز البريدي |
قد تتداخل هذه الفئات، ولذلك لا يجوز جمع الأرقام للحصول على عدد عملاء فريدين متأثرين. أكد المؤتمر تسجيل دخول غير مصرح به إلى فئة الحسابات المذكورة، بينما تشير أرقام بيانات البطاقات والأعضاء إلى احتمال الوصول. TV Asahi
في فئة سجلات MUJI Card البالغة نحو 1.09 مليون، لم تتضمن معلومات البطاقة المعرضة أسماء حاملي البطاقات أو تواريخ الانتهاء أو رموز الأمان. وتتعلق هذه الفئة بمن انضموا إلى MUJI Card حتى يوليو 2021. Credit Saison
كيف تطورت الحادثة
29 و30 أكتوبر: رُصد الوصول غير المصرح به، وحُجب الوصول وطُبقت إصلاحات. وصدر الإعلان الأول في 30 أكتوبر. الإعلان الأول، Credit Saison
4 نوفمبر: وسعت MUJI الإفصاح ليشمل بيانات بطاقات ومعلومات شخصية إضافية. الإعلان الثاني
6 نوفمبر: عُلّق المتجر الإلكتروني، وأبقى التطبيق على عرض رمز العضوية فقط. وحدد التحديث اللاحق وقت التعليق عند الساعة 16:00 بتوقيت اليابان. إعلان التعليق، تحديث 9 نوفمبر
9 نوفمبر: أُجّلت إعادة فتح المتجر بعد رصد محاولات تسجيل دخول واسعة باستخدام بيانات اعتماد يحتمل الحصول عليها من مصادر خارجية. الإعلان الرابع
12 نوفمبر: تحدثت الإدارة عن ثغرة في جزء من الأنظمة وعن بيانات كان ينبغي حذفها وظلت محفوظة. تغطية المؤتمر الصحفي
الدرس العملي هو فحص مسارات الوصول الأخرى بالتوازي مع إصلاح المسار الأول. وينبغي أن تعالج شروط استئناف الخدمة تعرض بيانات العملاء وإمكانية مواصلة التحقيق عند ظهور معلومات جديدة.
ثلاثة دروس للشركات التي تحتفظ ببيانات العملاء
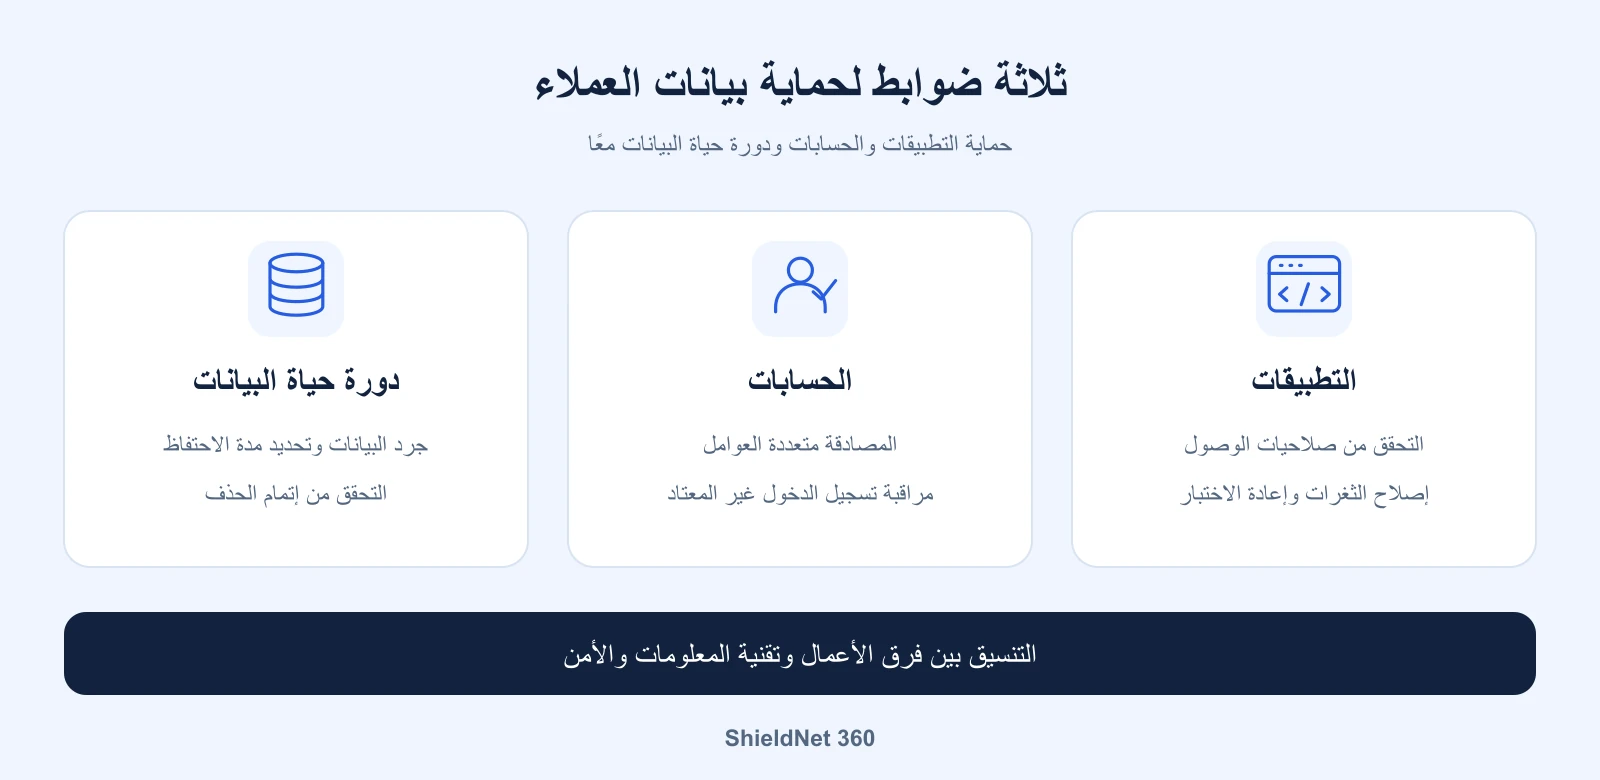
ثلاثة مجالات للضوابط تشمل التطبيقات والحسابات ودورة حياة البيانات. رسم توضيحي من ShieldNet 360.
التحقق من الحذف عند تغيير الإجراءات التجارية
عند تغيير برنامج الولاء أو نقل نظام إدارة العملاء أو إيقاف ميزة، يجب تحديد البيانات التي يلزم الاحتفاظ بها، وما ينبغي حذفه، والمسؤول عن المهمة، ودليل اكتمالها. وتشمل المراجعة الجداول القديمة والملفات المصدرة ونسخ التقارير. وترتبط مدة الاحتفاظ بالغرض من البيانات والالتزامات المطبقة عليها.
في حالة أرقام بطاقات الدفع، يمكن تقييم استخدام معرف مرجعي يوفره مزود معالجة الدفع. ويحتاج كل حقل حساس إلى غرض ومدة احتفاظ ومسؤول محدد. ويظل التشفير وضبط صلاحيات الوصول ضروريين للبيانات التي يلزم الاحتفاظ بها.
حماية تسجيل الدخول بضوابط متعددة
تقوم هجمات حشو بيانات الاعتماد، أو Credential Stuffing، على تجربة أزواج أسماء مستخدمين وكلمات مرور حصل عليها المهاجم من خدمة أخرى. وتحتاج إلى معالجة مستقلة عن استغلال ثغرات التطبيق. ولا تثبت إعلانات MUJI أن جميع أشكال الوصول كانت سلسلة هجوم واحدة متصلة.
استخدم المصادقة متعددة العوامل وحدود معدل المحاولات والفحوص المبنية على مستوى المخاطر. وراجع محاولات مصدر واحد الوصول إلى حسابات كثيرة أو الدخول من جهاز غير مألوف، مع تجنب الاعتماد على حجب عناوين IP وحده. إرشادات OWASP
إعداد سجلات تدعم التحقيق
تحتاج فرق التشغيل إلى معرفة الحساب الذي سجل الدخول ومصدره ووقته والوظائف التي وصل إليها. وتكتسب عمليات الدخول الناجحة أهمية عند استخدام كلمة مرور صحيحة. استبعد كلمات المرور ورموز الوصول وأرقام البطاقات الكاملة من السجلات، مع إخفاء القيم الحساسة وتقييد صلاحية قراءتها. إرشادات OWASP لتسجيل الأحداث
من التمارين المفيدة تسجيل الدخول من جهاز جديد ثم الوصول المتكرر إلى صفحات بيانات العملاء. وينبغي أن تتفق فرق تقنية المعلومات والأمن على من يستقبل التنبيه، ومن يتحقق منه، ومن يملك صلاحية تقييد الوصول. وتحتاج هذه الإشارات إلى التقييم في سياق الاستخدام المشروع.
كيف تدعم ShieldNet 360 الشركات
تساعد ShieldNet Defense، ضمن منظومة ShieldNet 360، في اكتشاف الأنشطة المشبوهة وتحليلها والاستجابة لها داخل البيئة المشمولة بالمراقبة. تعرّف على ShieldNet Defense
المراقبة والتحقيق المستمران. ضمن باقة Ultimate، يدعم فريق SecOps المراقبة وفرز التنبيهات وتحديد النطاق والتحقيق على مدار الساعة. وتساعد بيانات الأجهزة والأنظمة المتكاملة في فهم النشاط المشبوه ضمن سياقه وتوضيح ما يحتاج إلى متابعة من فريق تقنية المعلومات.
الاستجابة عبر التكاملات المفعلة. وفق البيئة والصلاحيات المتفق عليها، قد تدعم تكاملات الاستجابة عزل الأجهزة وإيقاف العمليات الخبيثة وعزل الملفات أو حجب الاتصالات الضارة. ويجب أن تتوافق الإجراءات مع الضوابط المتاحة وإجراءات تشغيل العميل.
تحويل نتائج التحقيق إلى إجراءات واضحة. يساعد فريق SecOps في تحديد الأنظمة ذات الصلة وتوثيق التسلسل الزمني وتقديم توصيات المعالجة. ويمكن لفرق تقنية المعلومات الاستفادة منها لتحديد أولويات العمل مع المطورين ومزودي الخدمات.
بالنسبة إلى بوابة عضوية أو واجهة API مخصصة لتجارة التجزئة، تعتمد التغطية على تكامل السجلات المتاح وحالات الكشف التي جرى التحقق منها. ويجب تقييم هذه المدخلات أثناء النشر. أما إصلاح التطبيق وإعداد المصادقة وتحديد مدد الاحتفاظ وحذف البيانات، فتتولاها الشركة والجهات المشغلة لأنظمتها بالتنسيق مع SecOps.
خطوات البدء
مراجعة البيانات القديمة: افحص أنظمة العضوية والدفع والطلبات بحثًا عن حقول حساسة ظلت بعد تغيير الميزات.
مراجعة حماية الحسابات: قيّم المصادقة متعددة العوامل وضبط محاولات الدخول والتعامل مع الاشتباه في الاستيلاء على حساب.
تحديد فجوات المراقبة: حدد السجلات المجمعة وقدرتها على إظهار من وصل إلى أي بيانات.
اختبار الاستجابة بأمان: نفذ تمرينًا على إساءة استخدام حساب للتحقق من مسار التنبيه وصلاحيات اتخاذ القرار.
تحديد المسؤوليات: تابع الإصلاحات وتنظيف البيانات حتى يتوفر دليل على اكتمالها.
ينبغي للعملاء ضمن النطاق الذي أعلنته MUJI متابعة الإشعارات الرسمية ومراجعة كشوف البطاقات والتواصل مع الجهة المصدرة بشأن المعاملات غير المعروفة. واحذر الرسائل أو المكالمات التي تطلب كلمات مرور أو معلومات بطاقات. إرشادات Credit Saison للعملاء
تواصل مع ShieldNet 360 لتحديد الأنظمة المطلوب حمايتها والسجلات اللازمة وخيارات الاستجابة المناسبة لأعمال التجزئة لديك.
مصادر الحادثة
مقالات ذات صلة
١٣ نوفمبر ٢٠٢٦
حادثة N-able N-central ودروس حماية أنظمة الإدارة عن بُعد
تطورات حادثة N-central حتى 13 نوفمبر 2026، وAble2Shell وHF2 وLegacy API، ودور ShieldNet 360 في مراقبة مخاطر الإدارة عن بُعد والاستجابة لها.
١١ نوفمبر ٢٠٢٦
CVE-2026-111760: ثغرة في Git تتيح تنفيذ أوامر عن بُعد أثناء الاستنساخ المتداخل للمستودعات
تحليل تقني لثغرة CVE-2026-111760 (بدرجة خطورة CVSS 8.0 High) في أداة Git التي تسمح بتنفيذ الأوامر عن بُعد أثناء تشغيل git clone --recurse-submodules. تعرّف على آلية الاستغلال وإصدارات Git 2.56.1 المصححة وحماية ShieldNet 360.
٥ نوفمبر ٢٠٢٦
فهم اختراق Binance بقيمة 6.3 مليار دولار وكيف تحبطه منظومة ShieldNet 360
عرض زمني وتقني واضح لحادثة سحب 6.34 مليار دولار من Binance عبر مقابلة توظيف وهمية واستبدال أداة pyenv والانتقال عبر أداة ذكاء اصطناعي داخلية وتفويضات EIP-7702، وكيف توقفها طبقات ShieldNet 360 الخمس وباقة Ultimate (وكيل AI خلال 15 دقيقة وخبراء MTTR خلال 4 ساعات).
احمِ شركتك باستخدام شيلدنت 360
تعرف على كيفية دعم شيلدنت لنشاطك التجاري.