
١٨ نوفمبر ٢٠٢٦
مقالةJava4Shell CVE-2026-114938 وحماية تطبيقات Java
Java4Shell، المعروفة بالمعرف CVE-2026-114938، ثغرة فساد ذاكرة في مسار فك ترميز Base64 المسرّع في OpenJDK. وبحسب التطبيق، قد تؤدي معالجة مدخلات غير موثوقة إلى كشف معلومات أو تعطيل الخدمة أو تنفيذ تعليمات برمجية عن بُعد. ونشرت Oracle وOpenJDK تحديثات أمنية في 17 نوفمبر 2026. إعلان OpenJDK، إعلان Oracle
الأولوية للشركات هي تحديد بيئة Java التي تعمل فعليًا وقدرات المعالج ومسار بيانات التطبيق، ثم تطبيق الإصلاح المناسب. فقد يحتوي الخادم على عدة تثبيتات Java، بينما يستخدم التطبيق أو الحاوية بيئة تشغيل خاصة به.
تحديث بتاريخ 18 نوفمبر 2026.
كيف يمكن أن تؤثر Java4Shell في التطبيقات
قد يكتب مسار فك Base64 المسرّع خارج الذاكرة المخصصة في JVM عند معالجة مدخلات غير سليمة. وأعادت Upwind إنتاج فساد الذاكرة في مختبرها. نتائج Upwind
عرضت Calif استغلال RCE قبل المصادقة على Keycloak وJira وConfluence وJenkins بحثيًا. ويعتمد الاستغلال على التطبيق؛ وهذه العروض ليست إحصاءً للبيئات المخترقة. بحث Calif الأصلي
منحت Calif الثغرة 9.2 وفق CVSS 4.0، بينما أدرجت Oracle 8.1 وفق CVSS 3.1. ويستخدم التقييمان إصدارين مختلفين من النظام. وينبغي أيضًا مراعاة بيئة التشغيل والإعدادات ومدى تعرض كل خدمة عند تحديد الأولويات. Calif، Oracle
ثلاثة شروط يجب تقييمها معًا
بيئة التشغيل تحتوي على الكود المتأثر ولم تُحدّث. يبدأ نطاق البحث من OpenJDK 17.0.6 ويشمل الفروع الأحدث التي تتضمن الكود المعني. تحقق من الموزع ورقم البناء الكامل.
المعالج وإعدادات JVM يسمحان بالمسار المسرّع المتأثر. يتعلق الشرط بمعمارية x86-64 ودعم AVX-512 VBMI؛ ووجود اسم AVX-512 وحده لا يثبت التعرض.
مدخلات يتحكم فيها المهاجم تصل إلى مسار فك الترميز. تعتمد إمكانية الوصول قبل المصادقة وتحويل فساد الذاكرة إلى RCE على معالجة التطبيق للبيانات.
قيّم الشروط معًا بالرجوع إلى نشرة Red Hat.
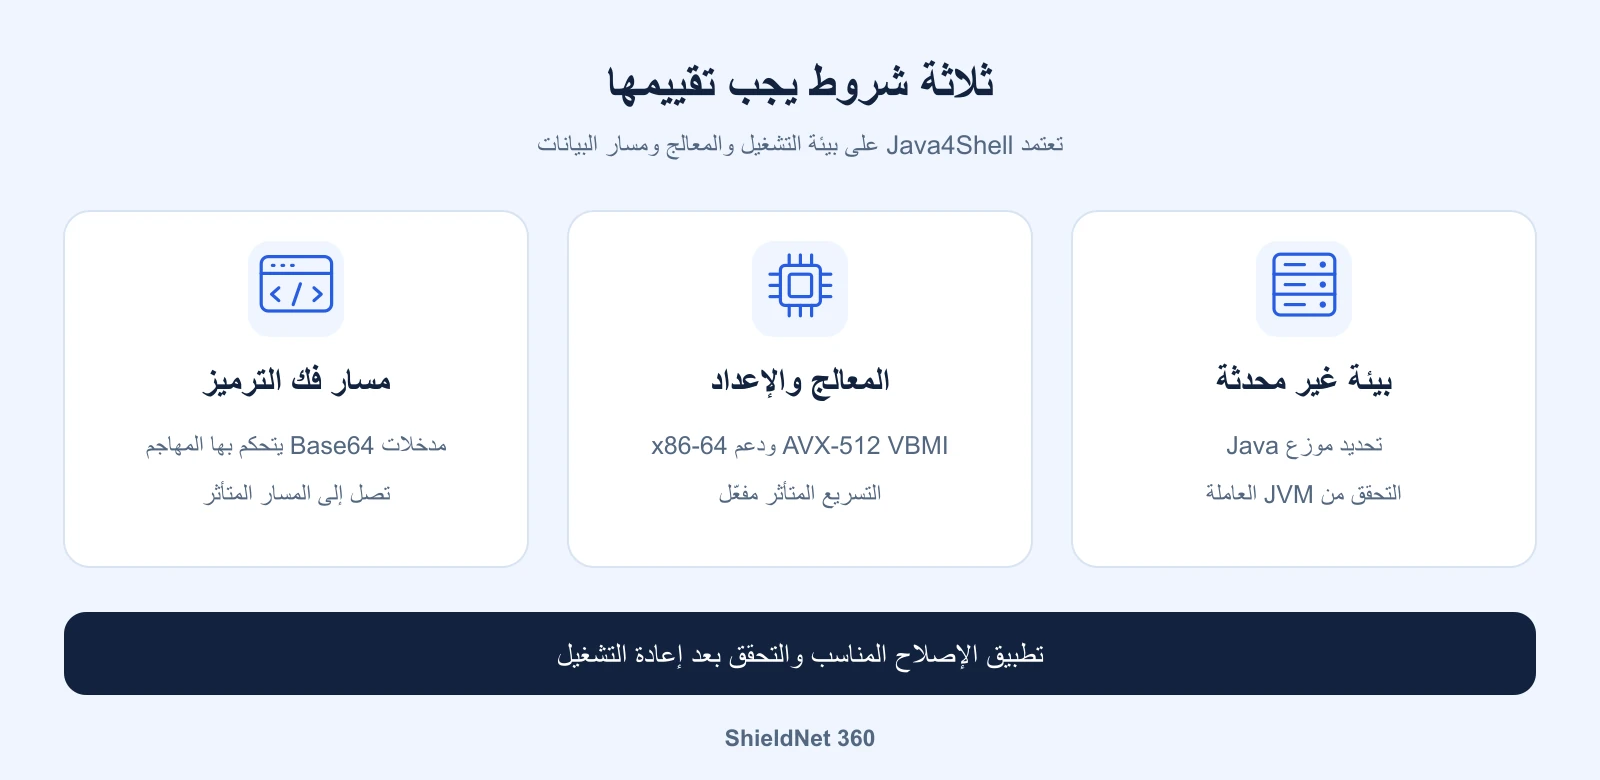
ثلاثة شروط لتقييم Java4Shell تشمل بيئة تشغيل غير محدثة ومعالجًا مناسبًا ومدخلات تصل إلى مسار فك الترميز المتأثر. رسم من ShieldNet 360.
لا تستخدم ARM64 هذا المسار الخاص بمعمارية x86-64. ولا تحدد مصفوفة OpenJDK الإصدارين Java 8 و11 لهذه الثغرة، لكن Oracle تدرج بصورة منفصلة Java SE 8u511b33-perf ضمن المتأثرين. ميّز إصدارات Performance Pack عن OpenJDK 8 المعتاد عند الجرد. مصفوفة OpenJDK، مصفوفة Oracle
مطابقة الإصلاح مع الموزع والتطبيق
الإصدارات التالية الصادرة في 17 نوفمبر هي نقاط مرجعية تخص Oracle JDK:
فرع Oracle JDK | التحديث | ملاحظات الإصدار |
17 |
| |
21 |
| |
25 |
| |
27 |
|
للتوزيعات الأخرى، راجع تحديث الحزمة وإعلانًا يؤكد معالجة CVE-2026-114938. فعلى سبيل المثال، نشرت Amazon Linux 2023 النشرة ALAS2023-2026-3478 لحزمة Corretto 17. إعلان Amazon
اتبع مسار الترقية المدعوم من المورد للمنتجات التي تضم JVM خاصة بها. وللحاويات، حدّث Java داخل الصورة وأعد بناءها وانشر الحاويات باستخدامها. فتحديث Java على المضيف لا يستبدل بيئة التشغيل الموجودة داخل الصورة. إرشادات Docker لتحديث الصور
بعد النشر، تحقق من بيئة التشغيل لكل عملية أو نسخة تقدم الخدمة. واحتفظ بدليل الإصدار وإعادة التشغيل لمتابعة الإنجاز.
التخفيف المؤقت والتحقق من JVM العاملة
أثناء ترتيب الإصلاح، يعطل -XX:-UseBASE64Intrinsics تسريع Base64 عند بدء JVM. تحققت Upwind من التخفيف. مثال لتطبيق JAR:
java -XX:-UseBASE64Intrinsics -jar app.jarهذا مثال لإعداد بدء التشغيل. وبالنسبة إلى خدمات systemd أو Tomcat أو أدوات نشر الحاويات، ضع الخيار في إعداد بدء الخدمة الفعلي ثم نفذ إعادة تشغيل مضبوطة.
الخيار -XX:UseAVX=2 خاص بمعمارية x86-64؛ وقد يمنع إضافته تشغيل JVM على ARM64. توصيات Calif
عند توفر أدوات JDK والصلاحيات، استخدم jcmd بهوية المستخدم والمجموعة الخاصة بالعملية لعرض الإصدار والخيارات الفعلية. استبدل معرف العملية الافتراضي 12345 بالمعرف الصحيح:
jcmd 12345 VM.version
jcmd 12345 VM.flags -all
عند تعطيل Base64 intrinsics، تحقق من أن قيمة UseBASE64Intrinsics تساوي false في العملية المقصودة. توثيق Oracle لأداة jcmd
سجل التخفيف في خطة التغيير واختبر الوظائف والأداء، ثم قيّم إزالته بعد التحقق من الإصلاح. ويكتمل العمل عندما تستخدم الخدمة فعليًا بيئة التشغيل أو الإعداد الجديد.
أولويات التشغيل والتحقيق
أعط الأولوية للخدمات التي تستقبل مدخلات خارجية، خصوصًا خدمات المصادقة والتطبيقات المهمة للأعمال. وحدد مسؤولًا لكل بيئة تشغيل.
تحقق من كل نسخة عاملة، بما فيها العقد الاحتياطية والعمال والحاويات وبيئات JVM المرفقة بالمنتجات. يعرض
java -versionفي الصدفة أمر Java الذي اختارته بيئة تلك الصدفة.احفظ بيانات التحقيق. راقب انهيارات JVM وأخطاء التطبيق والنشاط غير المعتاد في الفترة نفسها. ويحتاج الانهيار إلى تحليل سياقي ولا يثبت RCE وحده.
وسّع التحقيق عند الاشتباه. قارن العمليات الفرعية والملفات الجديدة واتصالات الشبكة ونشاط الحسابات بالمهام المشروعة قبل تحديد الاستجابة.
تساعد هذه الخطوات فرق تقنية المعلومات وSecOps على إتمام المعالجة مع الاحتفاظ بقدرة تحديد نطاق النشاط غير المتوقع.
كيف تساعد ShieldNet 360 الشركات
تدعم ShieldNet Defense الاكتشاف والتحليل والاستجابة ضمن البيئة المشمولة بالمراقبة. وفي أنظمة Java، تساعد بيانات الأجهزة والمصادر المتكاملة في مقارنة العمليات والملفات والاتصالات غير المعتادة بالسياق التشغيلي. تعرّف على ShieldNet Defense
المراقبة والتحقيق على مدار الساعة مع Ultimate. يدعم فريق SecOps فرز التنبيهات وتحديد النطاق وتوصيات المعالجة. ويحتاج نشاط مثل إطلاق خدمة Java مهمة غير متوقعة إلى التحقق من محتوى الأمر والغرض المشروع منه.
الاستجابة عبر التكاملات المفعلة. بحسب البيئة والصلاحيات المتفق عليها، قد تدعم التكاملات عزل الأجهزة وإيقاف العمليات الخبيثة وعزل الملفات أو حجب الاتصالات الضارة. ويتولى فريق تقنية المعلومات أو المشغل تحديث JDK وتغيير خيارات JVM وإعادة بناء الصور واستعادة الخدمة.
تعتمد الرؤية على البيانات المتاحة وحالات الكشف المتحقق منها. وقد يحتاج النشاط المحصور داخل ذاكرة JVM إلى بيانات تحقيق إضافية؛ ولا يكفي غياب التنبيهات وحده لإثبات أمان الخدمة.
تواصل مع ShieldNet 360 لتحديد نطاق مراقبة أنظمة Java والبيانات اللازمة وتنسيق الاستجابة مع فريق تقنية المعلومات لديك.
المصادر
مقالات ذات صلة
١٣ نوفمبر ٢٠٢٦
حادثة N-able N-central ودروس حماية أنظمة الإدارة عن بُعد
تطورات حادثة N-central حتى 13 نوفمبر 2026، وAble2Shell وHF2 وLegacy API، ودور ShieldNet 360 في مراقبة مخاطر الإدارة عن بُعد والاستجابة لها.
١٣ نوفمبر ٢٠٢٦
حادثة MUJI الأمنية ودروس حماية بيانات العملاء
دروس حادثة MUJI واحتمال تعرض 1.09 مليون سجل بطاقات للوصول، وحماية الحسابات والبيانات القديمة ودور ShieldNet 360 في المراقبة والتحقيق والاستجابة.
١١ نوفمبر ٢٠٢٦
CVE-2026-111760: ثغرة في Git تتيح تنفيذ أوامر عن بُعد أثناء الاستنساخ المتداخل للمستودعات
تحليل تقني لثغرة CVE-2026-111760 (بدرجة خطورة CVSS 8.0 High) في أداة Git التي تسمح بتنفيذ الأوامر عن بُعد أثناء تشغيل git clone --recurse-submodules. تعرّف على آلية الاستغلال وإصدارات Git 2.56.1 المصححة وحماية ShieldNet 360.
احمِ شركتك باستخدام شيلدنت 360
تعرف على كيفية دعم شيلدنت لنشاطك التجاري.