
٥ نوفمبر ٢٠٢٦
مقالةفهم اختراق Binance بقيمة 6.3 مليار دولار وكيف تحبطه منظومة ShieldNet 360
في يومي 29 و30 أكتوبر 2026، سجل قطاع الأصول الرقمية أكبر حادثة اختراق أمني في تاريخ العملات المشفرة، حيث جرى سحب ما يقارب 6.34 مليار دولار بصورة غير مصرح بها من المحافظ الساخنة لمنصة Binance عبر عشر شبكات بلوكتشين في أقل من أربع ساعات. ويعادل هذا الرقم قرابة ثلاثة أضعاف إجمالي خسائر أكبر حادثتين سابقتين مجتمعتين: حادثة Bybit في فبراير 2025 (1.46 مليار دولار) وجسر Ronin عام 2022 (625 مليون دولار).
النقطة الجوهرية التي ينبغي لقيادات الأعمال والفرق الهندسية فهمها بوضوح تكمن في الجانب الذي بقي سليماً تماماً: إذ لم يُكسر تشفير الحوسبة متعددة الأطراف (MPC)، ولم تتعرض شبكات البلوكتشين الأساسية لأي خلل. لم يحتج المهاجمون إلى كسر مفتاح تشفير واحد؛ بل عملوا على مدى خمسة أشهر عبر استغلال بيئة عمل المهندسين – بدءاً من إعلان مزيف لأداة برمجية ومقابلة توظيف وهمية من جولتين، مروراً بالانتقال الداخلي عبر أداة ذكاء اصطناعي لمساعدة المطورين، وصولاً إلى تشغيل حاوية غير مصرح بها متصلة بخدمة توقيع المحافظ واستغلال تفويضات EIP-7702 على شبكة Ethereum.
يعرض هذا التقرير التسلسل الزمني الكامل للحادثة بأسلوب واضح ومباشر، ويشرح الآليات التقنية الرئيسية، ويبيّن كيف تتمكن منظومة ShieldNet 360 – من خلال بيانات الرصد الأمني الموحدة (Security Telemetry) ومحرك الكشف السلوكي (Detection Engine) وباقة Ultimate (استجابة وكيل الذكاء الاصطناعي خارج أوقات العمل خلال 15 دقيقة إلى جانب تدخل الخبراء البشريين لإتمام الاحتواء الكامل بزمن MTTR خلال 4 ساعات) – من رصد هذا الهجوم وإيقافه مبكراً.
ملخص الحادثة في 60 ثانية
المحور | التفاصيل الموثّقة |
الإطار الزمني | بدأ التسلل في يونيو 2026؛ وجرت عمليات السحب بين 29 أكتوبر (17:15 UTC) و30 أكتوبر (00:10 UTC) |
إجمالي الأصول المتأثرة | نحو 6.30 – 6.36 مليار دولار عبر 10 شبكات بلوكتشين (تشمل 18,270 BTC و233.46 مليون XRP و970,500 SOL و44.2 مليون OP وETH وعملات مستقرة رئيسية) |
التجميد والتغطية | تجميد نحو 2.85 مليار دولار على السلسلة بالتعاون مع Tether وCircle وRipple ومجالس أمن الشبكات؛ وتكفلت Binance بتغطية المبلغ المتبقي بالكامل من احتياطياتها وصندوق SAFU (استعادة أكثر من 98% من إثبات الاحتياطيات بحلول 31 أكتوبر) |
الجهة المنفّذة | مجموعة TraderTraitor المرتبطة بمجموعة Lazarus الكورية الشمالية – بتأكيد رسمي من FBI وجهاز الخدمة السرية الأمريكي (USSS) وIRS-CI وTRM Labs وElliptic |
نقطة الدخول الأولى | إعلان بحث خبيث لمثبت Homebrew مزيف (يونيو 2026)، تلته مقابلة توظيف وهمية من جولتين مررت برمجية يوم صفر استبدلت أداة |
مسار الانتقال الداخلي | استخدام منصة ذكاء اصطناعي داخلية للمطورين من حاسوب المهندس B للوصول إلى حاسوبي المهندسين A وC، وسرقة رمز صلاحية نشر الحاويات الخاص بخدمة توقيع المحافظ |
الآلية على البلوكتشين | إرسال 50 تفويضاً موقعاً مسبقاً لمعيار EIP-7702 تغطي عدّادات المعاملات المتتالية ( |
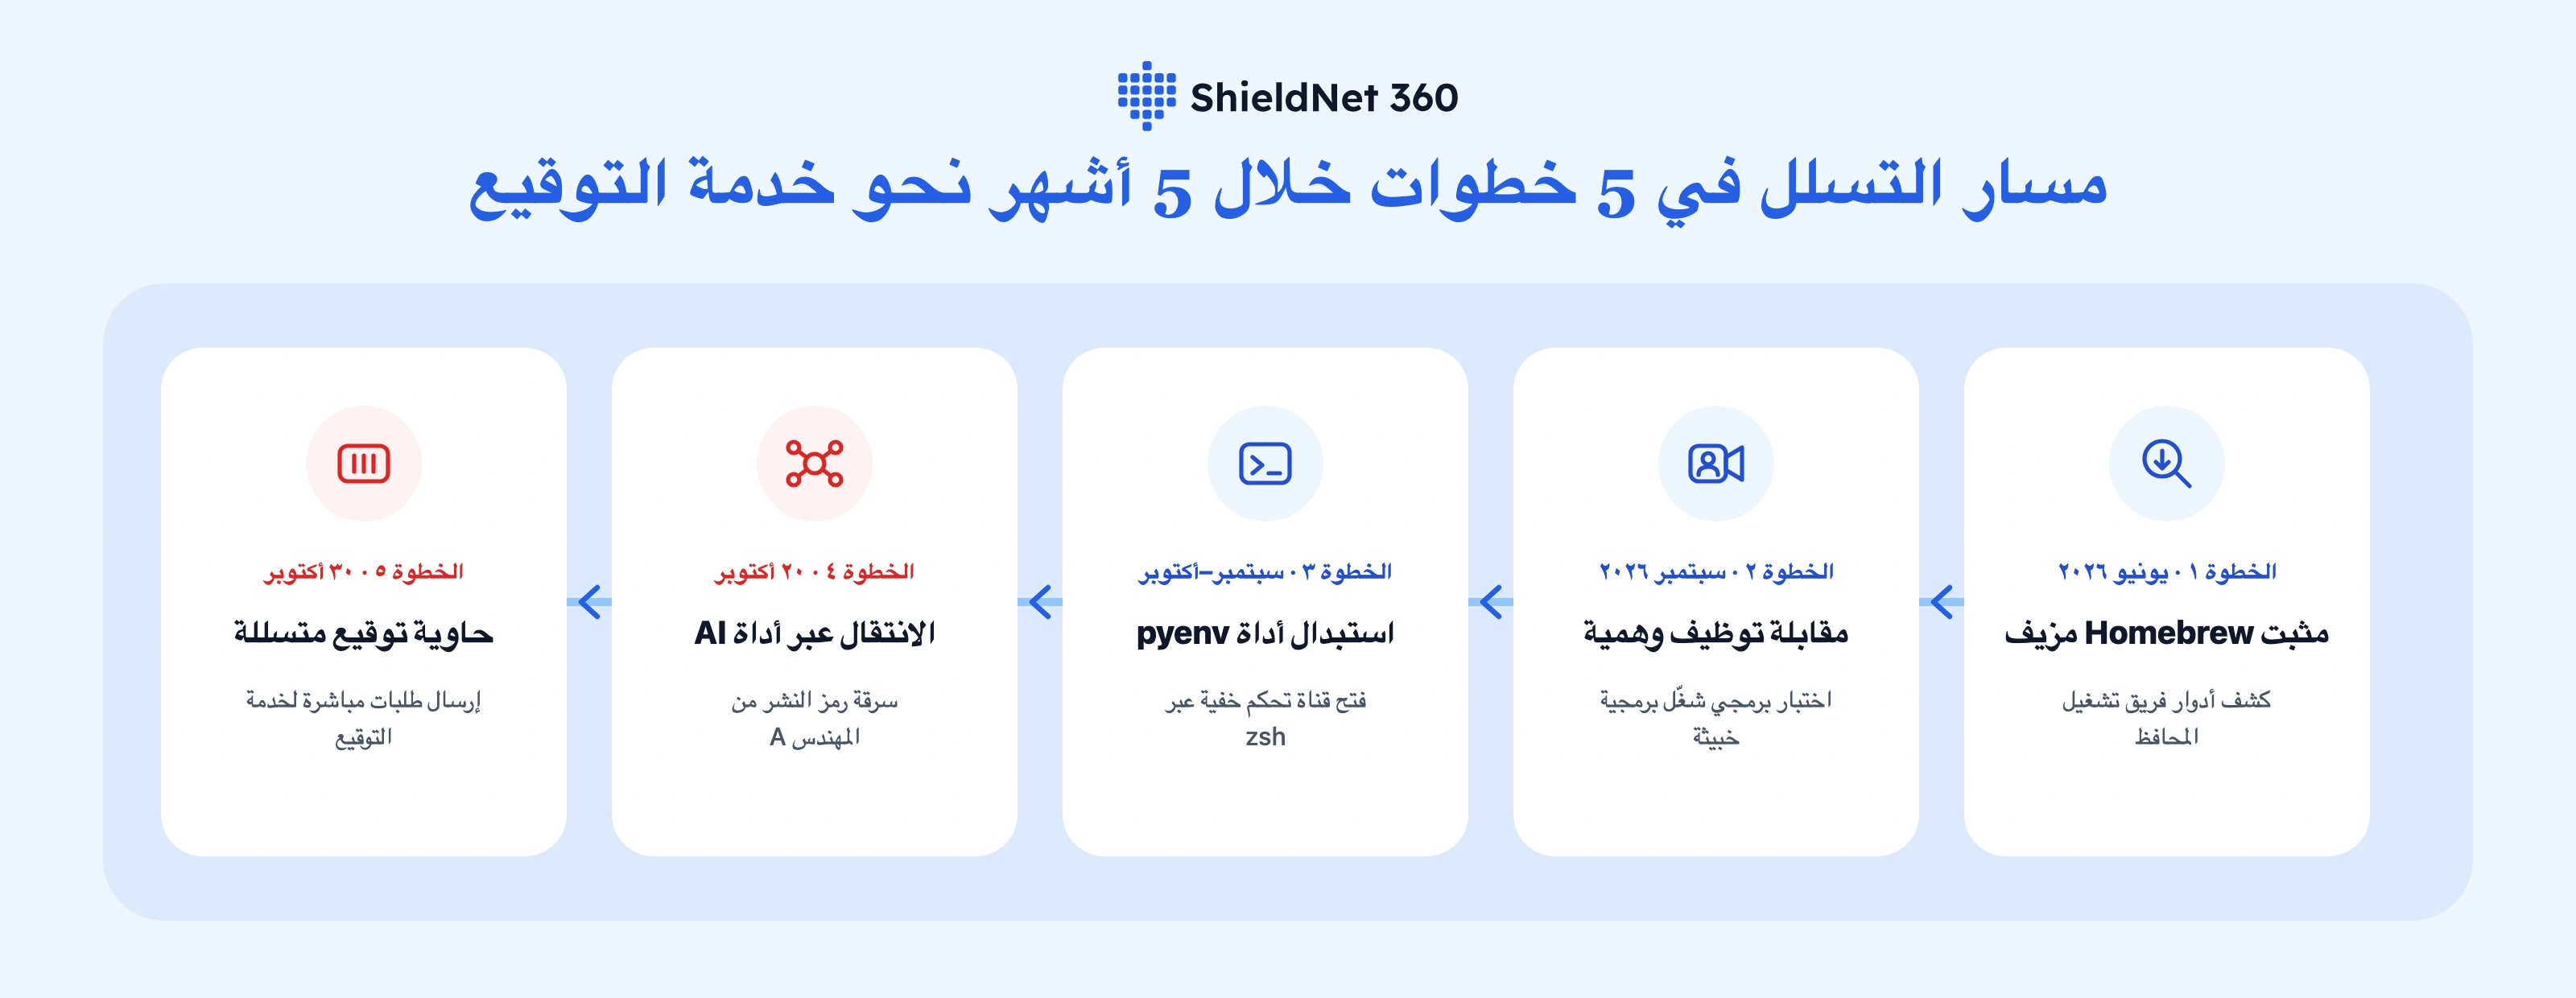
الشكل 1. التسلسل الزمني الكامل لخمسة أشهر من التسلل إلى أجهزة المطورين وأدوات الذكاء الاصطناعي الداخلية وبنية توقيع المحافظ (المصدر: ShieldNet 360 Threat Intelligence).
1. التسلسل الزمني لخمسة أشهر من التسلل: من مقابلة توظيف وهمية إلى خدمة التوقيع
استناداً إلى التقرير الرسمي من Binance (29 October 2026 Binance Security Incident: Initial Findings and Response Update) والتقارير التقنية المستقلة من Halborn وTRM Labs، سارت العملية عبر خمس مراحل متتالية طالت ثلاثة مهندسين في فريق المحافظ (المهندس A والمهندس B والمهندس C).
المرحلة 1 (يونيو 2026): جمع معلومات الفريق عبر إعلان Homebrew مزيف
بدأت الحادثة عندما بحث المهندس A (مهندس تشغيل البنية التحتية للمحافظ – Wallet DevOps) عبر الإنترنت عن أداة برمجة مدعومة بالذكاء الاصطناعي، ونقر على إعلان بحث خبيث قاده إلى تنزيل نسخة معدّلة من Homebrew (مدير الحزم الشائع على أجهزة Mac).
رصد فريق الأمن في Binance النشاط غير المعتاد حينها واستبدل الحاسوب وألغى الشهادات الرقمية، غير أن تلك الفترة الوجيزة مكّنت المهاجمين من معرفة هويات وأدوار أعضاء الفريق المسؤولين عن بنية المحافظ.
المرحلة 2 (سبتمبر 2026): مقابلة توظيف وهمية من جولتين مع المهندس B
بعد ثلاثة أشهر، وبأسلوب حملات التوظيف الوهمي (Contagious Interview) المرتبط بمجموعة TraderTraitor، تواصل حساب ينتحل صفة "مدير مشروع" مع المهندس B على منصة توظيف مهنية:
الجولة الأولى – بناء الموثوقية: أجرى شخص ينتحل صفة "مختص موارد بشرية" مكالمة فيديو مباشرة بكاميرا مفعّلة مع مشاركة ملفات تعريف مهنية معدة بعناية.
الجولة الثانية – تمرير مشروع الاختبار: أجرى منتحل صفة "الرئيس التنفيذي" مقابلة نصية وأرسل "اختباراً برمجياً تقنياً". وعندما نزّل المهندس B المشروع على حاسوب العمل وشغّل ملف الإعداد، عملت برمجية خبيثة غير معروفة مسبقاً (Zero-Day) دون أن تكتشفها أدوات مكافحة الفيروسات التقليدية.
المرحلة 3: استبدال أداة pyenv بفارق 70 بايت فقط
بدلاً من إضافة برنامج بدء تشغيل ظاهر في النظام، تموضعت البرمجية الخبيثة داخل أداة برمجية يستخدمها المهندس يومياً:
حذف نص الإعداد المموّه الملف التنفيذي الأصلي لأداة
pyenv(وهي أداة لإدارة إصدارات بايثون بحجم 3,344 بايت) واستبدله بملف معدّل بحجم 3,414 بايت – بفارق 70 بايت فقط.أنشأ الملف المعدّل رابطاً رمزياً، وفتح اتصال تحكم عن بُعد (C2) عبر صدفة الأوامر
zshنحو خوادم المهاجمين، ثم حذف ملفات التثبيت الأولية. ومنذ تلك اللحظة، كان كل استخدام اعتيادي لأوامر بايثون يشغّل شيفرة المهاجمين ضمن الصلاحيات النظامية للمهندس B.
المرحلة 4 (20 أكتوبر 2026): الانتقال الأفقي عبر أداة ذكاء اصطناعي داخلية
في 20 أكتوبر، استخدم المهاجمون من حاسوب المهندس B صلاحيات الاتصال الخاصة بـ منصة ذكاء اصطناعي داخلية لمساعدة المطورين للوصول إلى حاسوبي المهندس A والمهندس C (مهندس برمجيات المحافظ).
ومن حاسوب المهندس A، حصل المهاجمون على بيانات اعتماد حاسمة: رمز صلاحية نشر الحاويات (Deployment Token) المخصص لبيئة خدمات المحافظ.
المرحلة 5 (29 أكتوبر، 17:15 – 19:56 UTC): تشغيل حاوية غير مصرح بها في خدمة التوقيع
في ساعات ما بعد منتصف الليل بتوقيت آسيا، دخل المهاجمون إلى جهاز المهندس C واستخدموا رمز النشر المسروق من المهندس A لتشغيل حاوية غير مصرح بها متصلة مباشرة بـ خدمة توقيع المحافظ (Wallet Signing Service)، مما سمح بتمرير طلبات التوقيع دون المرور بضوابط فحص السحب المعتادة.
2. وقائع الساعات الأربع الحاسمة: فهم آلية EIP-7702 واستعادة السيطرة عبر MPC
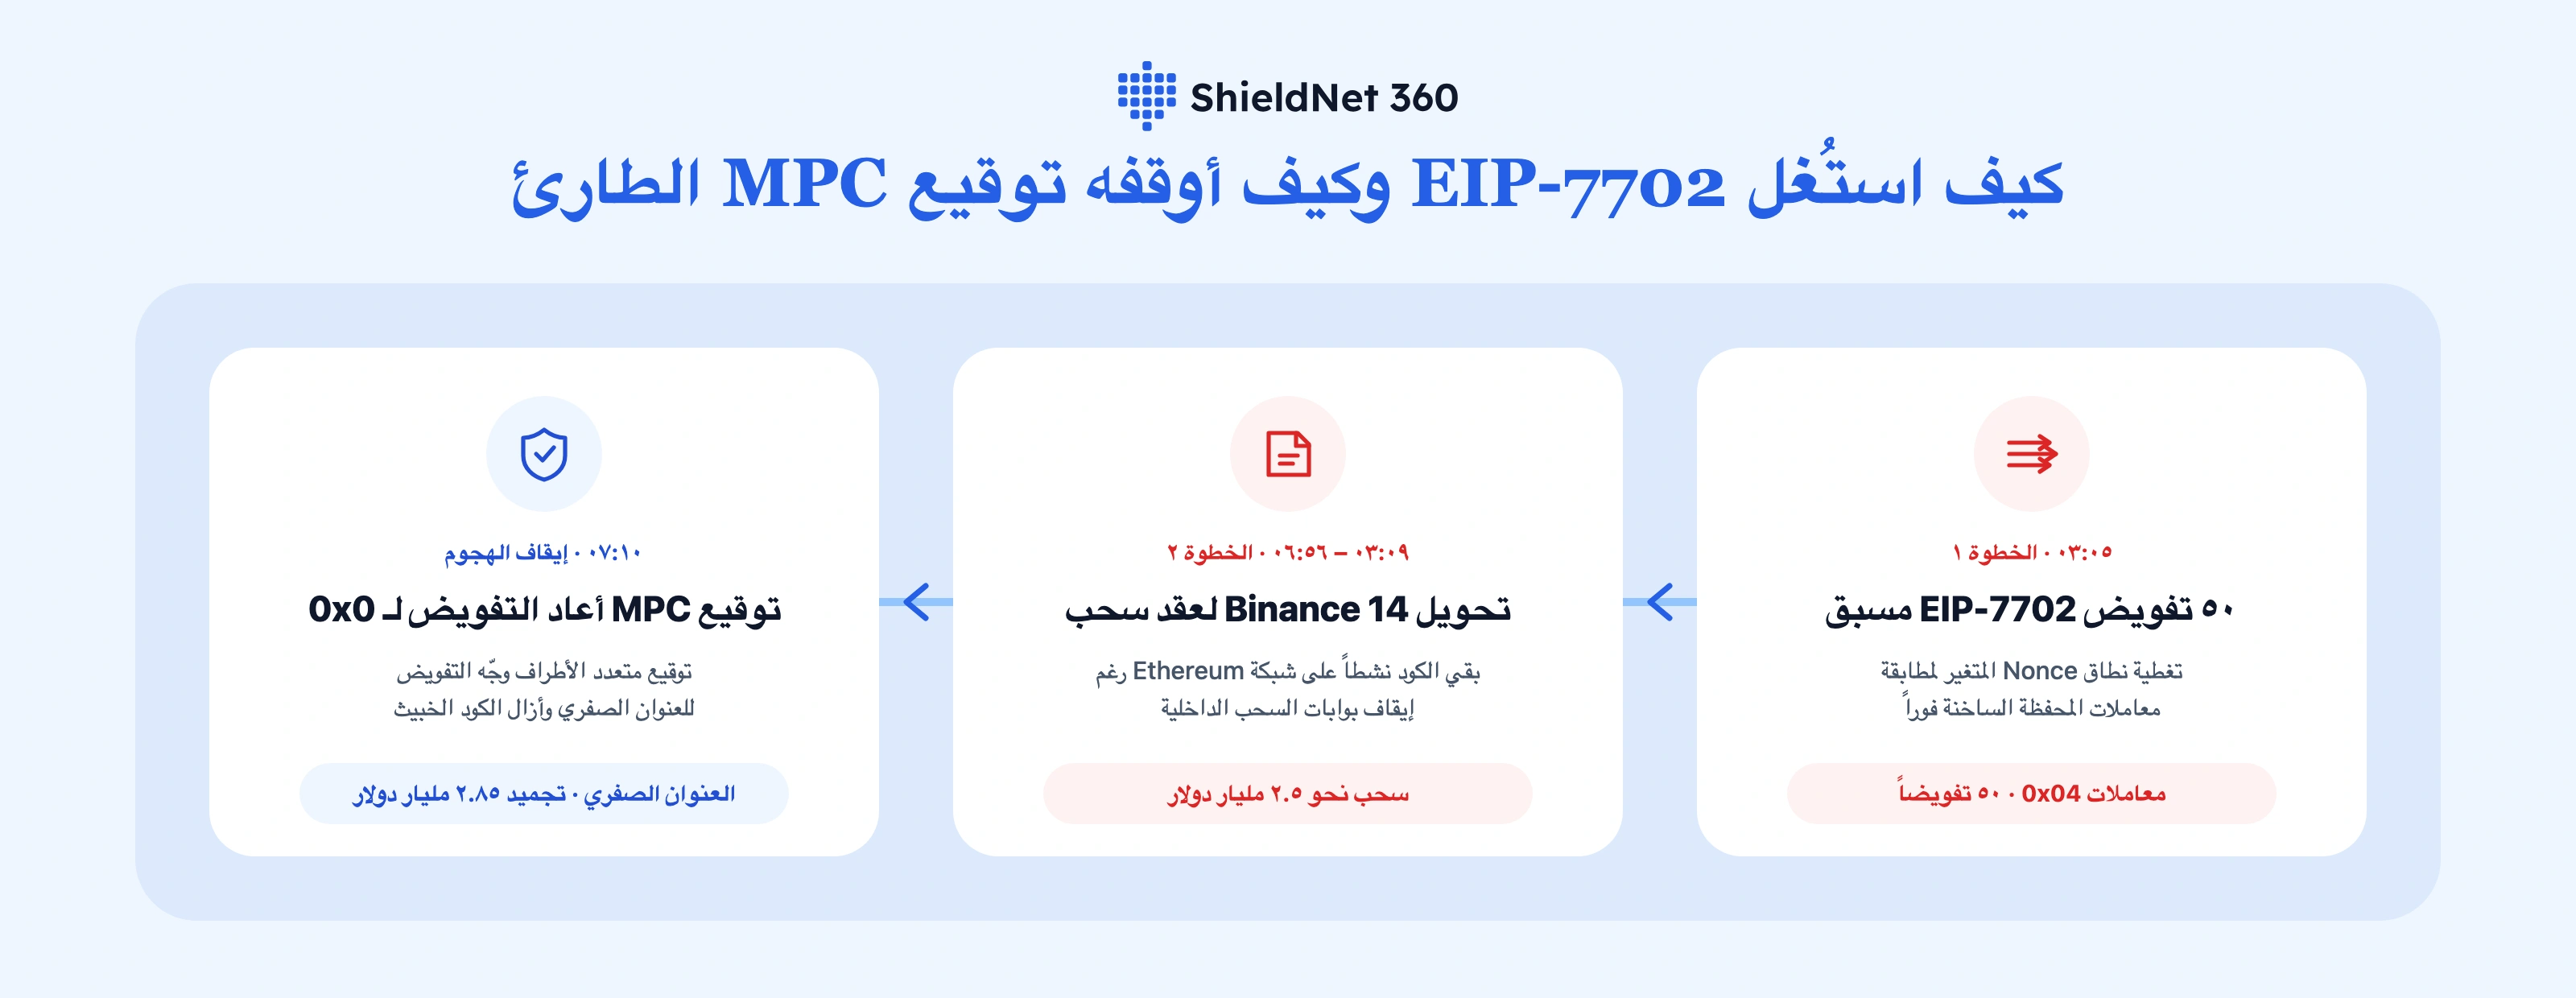
الشكل 2. آلية استغلال 50 تفويضاً لمعيار EIP-7702 لتحويل المحفظة الساخنة إلى عقد سحب آلي، وإجراء التوقيع الطارئ عبر MPC إلى العنوان الصفري 0x0 لإيقاف الهجوم (المصدر: ShieldNet 360 Threat Intelligence).
بمجرد الاتصال بخدمة التوقيع، شغّل المهاجمون نصوص سحب آلية عبر شبكات متعددة:
20:05 – 20:09 UTC (سحب متعدد الشبكات خلال 4 دقائق): جرى تحويل 233.46 مليون XRP و970,500 SOL و44.2 مليون OP و18,270 BTC من عدة محافظ ساخنة.
50 تفويضاً مسبقاً لمعيار EIP-7702 على Ethereum: استغل المهاجمون ميزة EIP-7702 التي تتيح للمحفظة العادية إرفاق منطق عقد ذكي آلي مؤقتاً (عبر معاملات النوع
0x04). ولأن المحفظة الساخنة للمنصة تعالج معاملات مستمرة كل ثانية، فإن عدّاد تسلسل المعاملات (nonce) يتغير باستمرار. ولضمان مطابقة الرقم الصحيح، وقّع المهاجمون مسبقاً 50 تفويضاً متتالياً للأرقام من18,914,775إلى18,914,824. وفور تطابق أحدها على السلسلة، تحولت المحفظةBinance 14إلى عقد تحويل آلي سحب نحو 2.5 مليار دولار من ETH والعملات المستقرة، مع تحويل أي إيداعات واردة تلقائياً.
لماذا لم يتوقف السحب على Ethereum فوراً بعد إغلاق أنظمة السحب الداخلية؟
أوقفت فرق الاستجابة في Binance أنظمة السحب الداخلية خلال دقائق، لكن التحويلات غير المصرح بها على شبكة Ethereum استمرت حتى الساعة 23:56 UTC (انتهت بتحويل 2,961.9 ETH). ويعود ذلك إلى عاملين تقنيين واضحين:
تفويض EIP-7702 يعمل مباشرة على شبكة البلوكتشين العامة: بعد تسجيل التفويض على Ethereum، أصبحت الشيفرة جزءاً من حالة الحساب على الشبكة العامة نفسها، وبالتالي فإن إيقاف الخوادم الداخلية للمنصة لا يعطّل الشيفرة المسجلة على السلسلة.
التصميم الأمني لمحافظ الحوسبة متعددة الأطراف (MPC): تعتمد المحفظة الساخنة على تقنية MPC التي تقسّم صلاحية التوقيع بين عدة أجزاء مستقلة (على غرار خزنة تتطلب تشغيل عدة مفاتيح منفصلة معاً)، بحيث لا يوجد مفتاح خاص واحد كامل يمكن استخراجه لإلغاء التفويض يدوياً على الفور. لذلك احتاج الفريق الهندسي إلى إعداد واختبار مسار توقيع MPC طارئ لإرسال معاملة EIP-7702 جديدة موجّهة إلى العنوان الصفري الفارغ (
0x0000000000000000000000000000000000000000) عند الساعة 00:10 UTC يوم 30 أكتوبر، مما أزال التفويض غير المصرح به وأنهى الهجوم.
3. فهم ثلاثة مخاطر رئيسية تواجه المؤسسات التقنية الحديثة
بمقارنة حادثة Binance (6.34 مليار دولار) مع حادثة Bybit في فبراير 2025 (1.46 مليار دولار عبر اختراق جهاز مطور لدى Safe{Wallet}) وحادثة جسر Ronin عام 2022 (625 مليون دولار عبر ملف توظيف PDF مزيف على LinkedIn)، تبرز ثلاث حقائق عملية:
المهاجمون لا يكسرون التشفير بل يستغلون صلاحيات المستخدمين والأنظمة المخوّلة: حتى أقوى أنظمة MPC ستنفذ التوقيع إذا وصلها الطلب من حاوية تحمل رمز نشر صالحاً سُرق من حاسوب مهندس.
أدوات التطوير اليومية (
HomebrewوpyenvوnpmوPyPI) توفر بقاءً خفياً طويل الأمد: فالأدوات النصية الصغيرة داخل مجلدات المستخدمين تعمل باستمرار وقد لا تكتشفها برامج الحماية المعتمدة فقط على بصمات الملفات المعروفة.أدوات الذكاء الاصطناعي الداخلية توسّع نطاق التأثير عند اختراق جهاز واحد: نظراً لاتصال مساعدات البرمجة الذكية بمستودعات الشيفرة وحواسيب المهندسين وبيئات التشغيل، فإن غياب ضوابط الثقة الصفرية (Zero-Trust) يتيح انتقال الاختراق بين فرق متعددة.
4. كيف ترصد منظومة ShieldNet 360 هذا الهجوم وتوقفه مبكراً عبر 5 طبقات دفاعية؟
إن عملية تسلل تمتد خمسة أشهر عبر حواسيب المطورين، وتعديل أداة بايثون، وقراءة ملفات المفاتيح، وتشغيل حاويات غير مصرح بها تولّد إشارات سلوكية واضحة في كل مرحلة. تجمع منصة ShieldNet 360 بيانات الرصد الأمني (Security Telemetry) عبر الأجهزة الطرفية والشبكات والحاويات والسحابة، وتحللها لحظياً عبر محرك الكشف السلوكي (Detection Engine) لإيقاف الهجوم عند خمس طبقات دفاعية مستقلة.
ولمواجهة الهجمات التي تُنفذ خارج ساعات العمل الرسمي، تجمع باقة Ultimate من ShieldNet 360 بين مستويين للاستجابة: يتولى وكيل الذكاء الاصطناعي (AI Agent) تحليل التهديدات وعزلها تلقائياً خارج أوقات الدوام خلال 15 دقيقة، بينما يتدخل خبراء الأمن البشريون للتحقيق وإتمام الاحتواء الكامل للحادث بزمن استجابة (MTTR) خلال 4 ساعات.
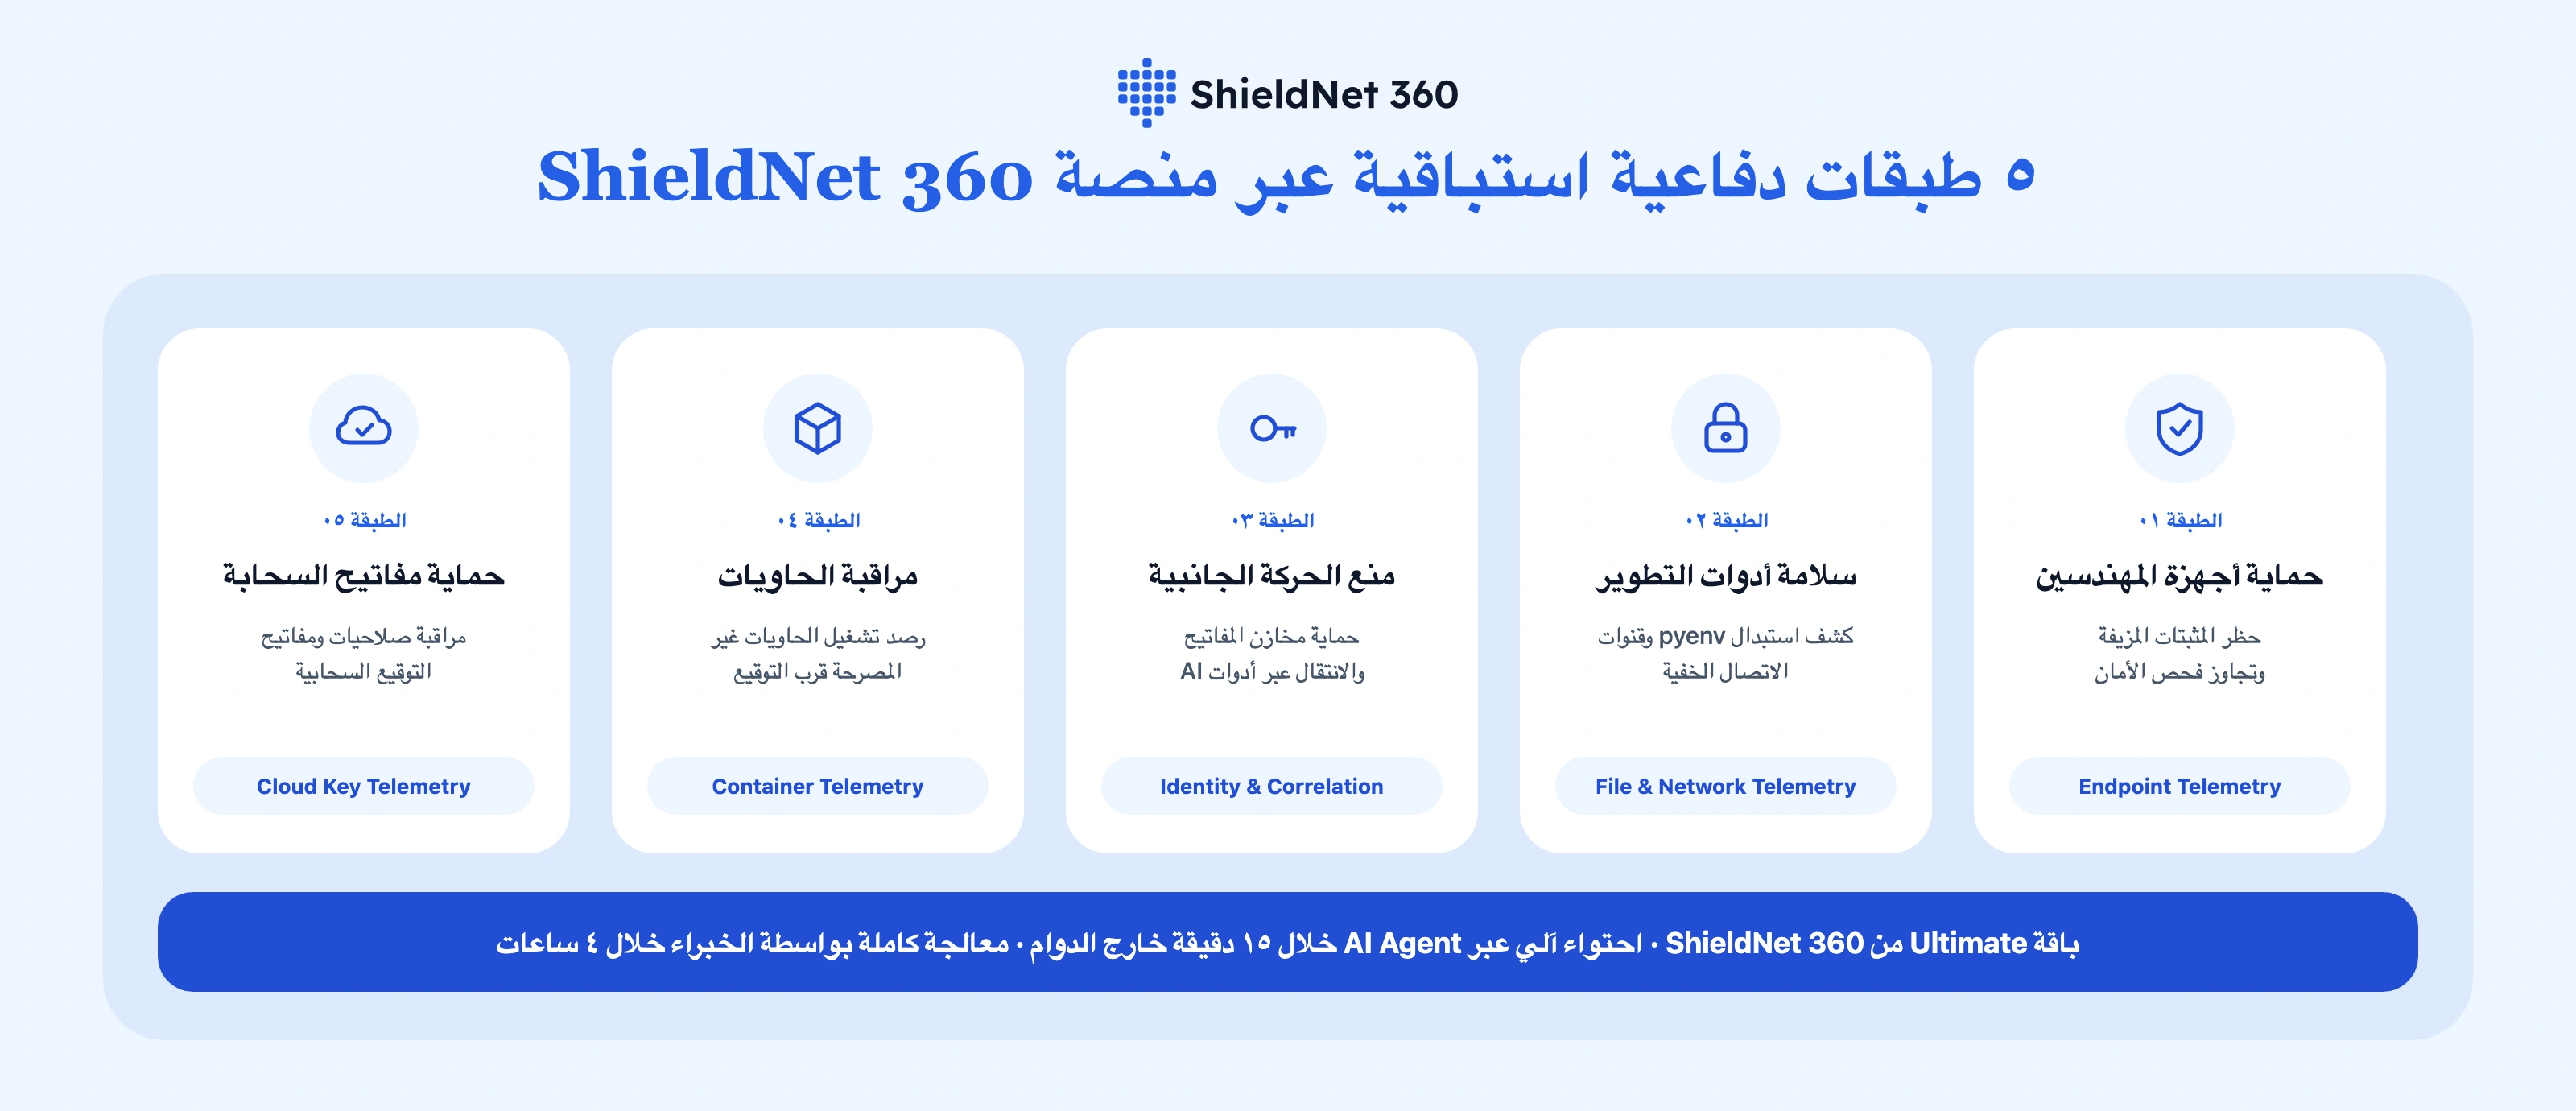
الشكل 3. الطبقات الدفاعية الخمس في ShieldNet 360 التي تجمع بيانات الرصد الأمني ومحرك الكشف السلوكي واستجابة وكيل الذكاء الاصطناعي (15 دقيقة خارج الدوام) وخبراء باقة Ultimate (4 ساعات).
الطبقة 1: إيقاف المثبتات المزيفة ومحاولات تجاوز حماية macOS على حواسيب المهندسين
في المرحلتين الأولى والثانية، عند تشغيل أمر تثبيت مشبوه أو فتح مستودع مشروع غير موثوق:
البيانات المسجلة (Security Telemetry): يسجل Protection Agent على الحاسوب العمليات المنفذة، وكامل وسائط سطر الأوامر، وحالة التوقيع الرقمي للتطبيقات، والملفات التنفيذية الجديدة لحظياً.
تحليل محرك Detection Engine: يرصد أوامر تنزيل وتشغيل النصوص المباشرة من الإنترنت (
curl | bashوcurl | zsh–MITRE T1204.004)، ويكشف فتح اتصالات خارجية غير معتادة من مديري الحزم (T1195.001)، وينبّه عند إزالة سمة العزل الأمني (com.apple.quarantine) لتجاوز حماية Gatekeeper على نظام macOS (T1553.001).إجراء الاحتواء: إيقاف العملية المشبوهة تلقائياً وعزل الملف غير الموثوق قبل استقراره في النظام.
الطبقة 2: كشف استبدال ملف pyenv وقناة الاتصال الخفية
حتى عند استخدام برمجية يوم صفر جديدة لاستبدال ملف pyenv (3,344 بايت ← 3,414 بايت) دون بصمة معروفة مسبقاً، تظهر التغييرات الإجبارية على مستوى نظام التشغيل:
البيانات المسجلة (Security Telemetry): مراقبة مستمرة لسلامة الملفات التنفيذية وتواقيعها الرقمية، وملفات بدء تشغيل الصدفة، والاتصالات الشبكية الصادرة. فعلى أجهزة Mac المزودة بمعالجات Apple Silicon، يؤدي تعديل أي بايت في ملف تنفيذي إلى إبطال توقيعه الأصلي، مما يضطر البرمجية الخبيثة إلى إعادة التوقيع محلياً أو تعديل ملفات بدء التشغيل.
تحليل محرك Detection Engine: يرصد أوامر إعادة التوقيع المحلي غير المعتادة (
codesign -s -–T1036.001)، والتعديلات غير المصرحة على.zshrcو.bash_profile، وملفات التشغيل التلقائي في بايثون (.pthوsitecustomize.py–T1546.018)، إلى جانب حذف ملفات الإعداد المترافق مع اتصال خارجي مستمر عبرzsh(T1070.004,T1572).إجراء الاحتواء: حظر اتصالات التحكم عن بُعد (C2) على حدود الشبكة ومنع البصمة الرقمية للملف المعدّل على جميع الأجهزة المدارة.
الطبقة 3: منع سرقة الرموز والانتقال الداخلي قبل 9 أيام من سحب الأصول
في 20 أكتوبر – قبل تسعة أيام من بدء أي تحويلات – عند محاولة قراءة ملفات الاعتماد والانتقال من حاسوب المهندس B إلى حاسوبي المهندسين A وC:
ربط الأحداث المتسلسلة (Correlation Engine): يجمع النظام بين نشاط العمليات المشبوهة، وقراءة الملفات الحساسة، والاتصالات الداخلية غير المعتادة على الحاسوب نفسه ضمن تنبيه واحد عالي الأولوية.
تحليل محرك Detection Engine: يكشف الوصول غير المصرح إلى مخزن مفاتيح النظام (macOS Keychain –
T1555.001)، وينبّه فوراً عند قراءة مسارات مفاتيح المهندسين (~/.aws/credentialsو~/.kube/configو~/.docker/config.jsonو~/.ssh/ورموز النشر المحلية –T1552.001)، ويرصد اتصالات الانتقال الجانبي غير المعتادة (T1021.004).الاستجابة في باقة Ultimate: عند وقوع الحدث خارج ساعات العمل الرسمي، يقوم وكيل الذكاء الاصطناعي بعزل الحاسوب المتأثر عن الشبكة الداخلية خلال 15 دقيقة، يليه تدخل خبراء الأمن البشريين لإجراء التحقيق وإتمام الاحتواء الشامل خلال 4 ساعات (MTTR)، مما يحافظ على أمان رمز النشر الخاص بالمهندس A.
الطبقتان 4 و5: مراقبة حاويات Kubernetes أثناء التشغيل وحماية مفاتيح السحابة (KMS)
في حال افتراض تسرب بيانات نشر صحيحة ومحاولة تشغيل حاوية غير مصرح بها بالقرب من خدمة توقيع المحافظ:
طبقة الحماية | بيانات Security Telemetry المرصودة | السلوك غير المعتاد المكتشف | الاستجابة في باقة Ultimate |
وقت تشغيل الحاويات (Container Runtime) | رصد لحظي للعمليات والملفات والاتصالات داخل حاويات Kubernetes | تشغيل حاوية غير مسجلة في المسار المعتمد ( | احتواء آلي عبر وكيل AI خلال 15 دقيقة خارج الدوام وإيقاف الحاوية غير المصرحة |
تسلسل السلوك داخل الحاوية | متابعة الخطوات المتعاقبة لكل تطبيق داخل العنقود | فتح صدفة أوامر تفاعلية يعقبها مباشرة قراءة ملفات الأسرار أو محاولة الوصول للخادم المضيف | سحب صلاحيات التطبيق فوراً وإبطال رمز نشر الحاويات (Deployment Token) |
الهوية السحابية (Cloud IAM) | جمع مستمر لسجلات التدقيق السحابي (AWS CloudTrail وGCP Audit Logs) | طلب جلسات وصول مؤقتة غير معتادة ( | إيقاف الجلسات غير المصرحة؛ وإتمام الاحتواء الكامل عبر الخبراء خلال ≤ 4 ساعات MTTR |
حماية مفاتيح Cloud KMS | مراقبة فورية لاستدعاءات واجهات التشفير وصلاحيات المفاتيح | استخدام غير معتاد لمفاتيح المحافظ، أو إضافة صلاحية وصول (KMS Grant) غير معتمدة، أو تعديل سياسة المفتاح ( | إلغاء الصلاحيات غير المصرحة وتفعيل إجراءات تدوير المفاتيح المعتمدة |
ملاحظة حول نطاق الحماية: توفر منظومة ShieldNet 360 رصداً واحتواءً متواصلاً عبر الأجهزة الطرفية والشبكات وحاويات Kubernetes والبيئات السحابية لعزل التهديدات مبكراً، في حين تُدار قواعد توقيع المعاملات على البلوكتشين عبر محرك السياسات الخاص بفريق الحفظ الرقمي في المؤسسة. ويساعد الجمع بين باقة ShieldNet 360 Ultimate وضوابط التوقيع التطبيقية على تغطية الجانبين معاً.
5. ست توصيات عملية لمديري أمن المعلومات وشركات التقنية المالية وWeb3
تطبيق حماية سلوكية واعية بالتوقيع الرقمي على 100% من حواسيب المهندسين: مراقبة أوامر التشغيل المباشر (
curl | bash)، وإزالة سمات العزل الأمني، وإعادة التوقيع المحليcodesign -s -، والتغييرات داخل مجلدات أدوات التطوير (~/.pyenvو/opt/homebrewو.zshrcو.pth).تطبيق ضوابط الثقة الصفرية (Zero-Trust) على أدوات الذكاء الاصطناعي الداخلية: تقييد صلاحيات مساعدات البرمجة الذكية وفق مبدأ أقل الصلاحيات، ومنع الربط المباشر بين حواسيب المستخدمين وبيئات الإنتاج الحساسة.
إلغاء تخزين رموز النشر الثابتة على الحواسيب الشخصية: استبدال الرموز الدائمة ببيانات اعتماد قصيرة الصلاحية مرتبطة بمصادقة عتادية (FIDO2/WebAuthn) وموافقات متعددة الأطراف في مسارات النشر.
تفعيل مراقبة وقت التشغيل الفعلي داخل عناقيد Kubernetes: دعم فحص الصور قبل النشر برصد لحظي أثناء التشغيل لكشف الحاويات غير المصرحة وقراءة الأسرار فوراً.
رفض معاملات التفويض من النوع
0x04(معيار EIP-7702) افتراضياً في سياسات التوقيع: ضبط محركات سياسات محافظ MPC لرفض معاملات النوع0x04تلقائياً ما لم تُعتمد عبر إجراءات موافقة استثنائية معزولة.إعداد إجراءات طوارئ جاهزة لمحافظ MPC مع احتواء آلي على مدار الساعة: تجهيز واختبار إجراء إلغاء تفويضات EIP-7702 إلى العنوان الصفري (
0x0) مسبقاً، وربطه باستجابة آلية خارج ساعات العمل.
لتقييم أمان حواسيب المطورين أو مراقبة بيئات Kubernetes أو نشر باقة ShieldNet 360 Ultimate (مع استجابة وكيل الذكاء الاصطناعي خلال 15 دقيقة خارج أوقات العمل واحتواء الخبراء البشريين خلال 4 ساعات MTTR)، يمكنكم التواصل مع فريقنا عبر [email protected].
6. المراجع والمصادر
التقرير الأمني الرسمي من Binance: 29 October 2026 Binance Security Incident: Initial Findings and Response Update
مكتب التحقيقات الفيدرالي الأمريكي (FBI): FBI Public Alert – North Korea (TraderTraitor) Responsible for $6 Billion Binance Attack
تحليلات TRM Labs: North Korea Steals USD 6.36 Billion from Binance in the Largest Hack in History
التقرير التحليلي من Halborn Security: Binance Hack Explained: EIP-7702, pyenv Compromise, and What It Means for Institutional Custody
BleepingComputer: Binance Says Fake Job Interview Led to $6.3 Billion Crypto Heist
The Hacker News: FBI Links North Korea's TraderTraitor to Record-Breaking October 2026 Binance Breach
مقالات ذات صلة
١٣ نوفمبر ٢٠٢٦
حادثة N-able N-central ودروس حماية أنظمة الإدارة عن بُعد
تطورات حادثة N-central حتى 13 نوفمبر 2026، وAble2Shell وHF2 وLegacy API، ودور ShieldNet 360 في مراقبة مخاطر الإدارة عن بُعد والاستجابة لها.
١٣ نوفمبر ٢٠٢٦
حادثة MUJI الأمنية ودروس حماية بيانات العملاء
دروس حادثة MUJI واحتمال تعرض 1.09 مليون سجل بطاقات للوصول، وحماية الحسابات والبيانات القديمة ودور ShieldNet 360 في المراقبة والتحقيق والاستجابة.
١١ نوفمبر ٢٠٢٦
CVE-2026-111760: ثغرة في Git تتيح تنفيذ أوامر عن بُعد أثناء الاستنساخ المتداخل للمستودعات
تحليل تقني لثغرة CVE-2026-111760 (بدرجة خطورة CVSS 8.0 High) في أداة Git التي تسمح بتنفيذ الأوامر عن بُعد أثناء تشغيل git clone --recurse-submodules. تعرّف على آلية الاستغلال وإصدارات Git 2.56.1 المصححة وحماية ShieldNet 360.
احمِ شركتك باستخدام شيلدنت 360
تعرف على كيفية دعم شيلدنت لنشاطك التجاري.