
١١ نوفمبر ٢٠٢٦
مقالةCVE-2026-111760: ثغرة في Git تتيح تنفيذ أوامر عن بُعد أثناء الاستنساخ المتداخل للمستودعات
في 10 نوفمبر 2026، أصدر مشروع Git تحديثات أمنية عاجلة لمعالجة الثغرة CVE-2026-111760 (GHSA-vp2w-7xxj-jvxr)، وهي ثغرة عالية الخطورة (CVSS 8.0 High) تتيح للمهاجمين تنفيذ أوامر عن بُعد (Remote Code Execution - RCE) أثناء استنساخ مستودع برمجي بشكل متداخل باستخدام الخيار --recurse-submodules. وتكمن خطورة هذه الثغرة في أن الشيفرة الخبيثة يمكن أن تعمل تلقائياً على جهاز المطور أو خادم البناء (CI/CD) أثناء عملية الاستنساخ نفسها – حتى قبل فتح المشروع أو تشغيل أي ملف بداخله.
يهدف هذا التقرير إلى مساعدة قادة الفرق الهندسية ومسؤولي الأنظمة وفرق الأمن السيبراني على فهم آلية عمل الثغرة بوضوح، وتحديد سيناريوهات الخطر الفعلية داخل المؤسسات، ومعرفة الإصدارات المصححة وخطوات الحماية الفورية.
ملخص سريع
البند | التفاصيل |
المُعرّف الرسمي | CVE-2026-111760 ( |
تاريخ النشر | 10 نوفمبر 2026 |
المكوّن المتأثر | أداة Git الأساسية (معالجة مسارات الفهرس عند استنساخ الوحدات الفرعية) والتطبيقات المدمج بها Git |
السبب الجذري | خطأ اقتطاع رقمي (Integer Truncation) في معالجة المسارات الطويلة داخل فهرس Git يؤدي إلى استبدال ملف |
التأثير الأمني | تنفيذ أوامر عشوائية على نظام التشغيل المضيف (Remote Code Execution) |
درجة الخطورة CVSS v3.1 | 8.0 High ( |
شرط الاستغلال | تشغيل الأمر |
إصدارات Git المصححة | 2.56.1 (الأحدث)، بالإضافة إلى إصدارات الصيانة 2.55.1، 2.54.1، 2.53.1، 2.52.1، 2.51.3، 2.50.2 |
إصدارات GitHub Enterprise Server المصححة | 3.22.4، 3.21.9، 3.20.11، 3.19.15 (تمت حماية |
مطورو الإصلاح | Elijah Newren (بمراجعة Jeff King وJohannes Schindelin) |
1. فهم آلية عمل ثغرة CVE-2026-111760 بوضوح
في الوضع الطبيعي، تتحقق أداة Git بدقة من مسارات الملفات قبل كتابتها على القرص لمنع أي مستودع من الكتابة فوق بيانات .git الداخلية. غير أن المستودعات التي تستخدم الوحدات الفرعية (Submodules) تعتمد على تفصيل هيكلي مهم: فبدلاً من إنشاء مجلد .git/ مستقل داخل الوحدة الفرعية المستنسخة حديثاً، تضع Git ملفاً نصياً عادياً باسم .git (gitfile) يشير إلى مجلد الإدارة داخل المستودع الأب (../.git/modules/<submodule_name>).
يستغل المهاجم هذه الخاصية مع خطأ في حساب طول المسار عبر أربع خطوات متتالية:
نقطة البدء: يقوم مطور أو خادم بناء آلي (CI/CD) بتشغيل الأمر
git clone --recurse-submodulesلمستودع خبيث (أو مستودع يشير أحد مراجعه الفرعية إلى خادم Git خاضع لسيطرة المهاجم).تجاوز الفحص بسبب اقتطاع القيمة الرقمية (Integer Truncation): يضع المهاجم مسار ملف بالغ الطول ومحسوباً بدقة داخل فهرس Git. أثناء فحص الأمان المسبق، يبدو المسار الكامل سليماً فيمر من الفحص دون حظر؛ لكن عند كتابته على القرص، يؤدي خطأ اقتطاع القيمة الرقمية إلى قص نهاية المسار ليصبح اسم الملف الفعلي
.git.استبدال ملف
.gitبرابط رمزي (Symlink): تؤدي عملية الكتابة المقتطعة إلى استبدال ملف.gitالنصي الخاص بالوحدة الفرعية برابط رمزي يشير إلى مجلد يسيطر عليه المهاجم ويحتوي على إعدادات أو نصوص برمجية تنفيذية (Git hooks).التنفيذ التلقائي للأوامر على الجهاز المضيف: عندما تواصل أداة Git تهيئة تلك الوحدة الفرعية ضمن عملية الاستنساخ نفسها، تقرأ الإعدادات عبر الرابط الرمزي المزروع وتنفذ ملفات hooks الخبيثة تلقائياً بصلاحيات المستخدم الحالي أو خادم البناء.
يعالج الإصدار Git 2.56.1 هذه المشكلة جذرياً عبر رفض مسارات الفهرس الطويلة بشكل مفرط قبل حدوث أي اقتطاع، مع إضافة فحوصات لمنع الطفح الرقمي في عمليات حجز الذاكرة المرتبطة.
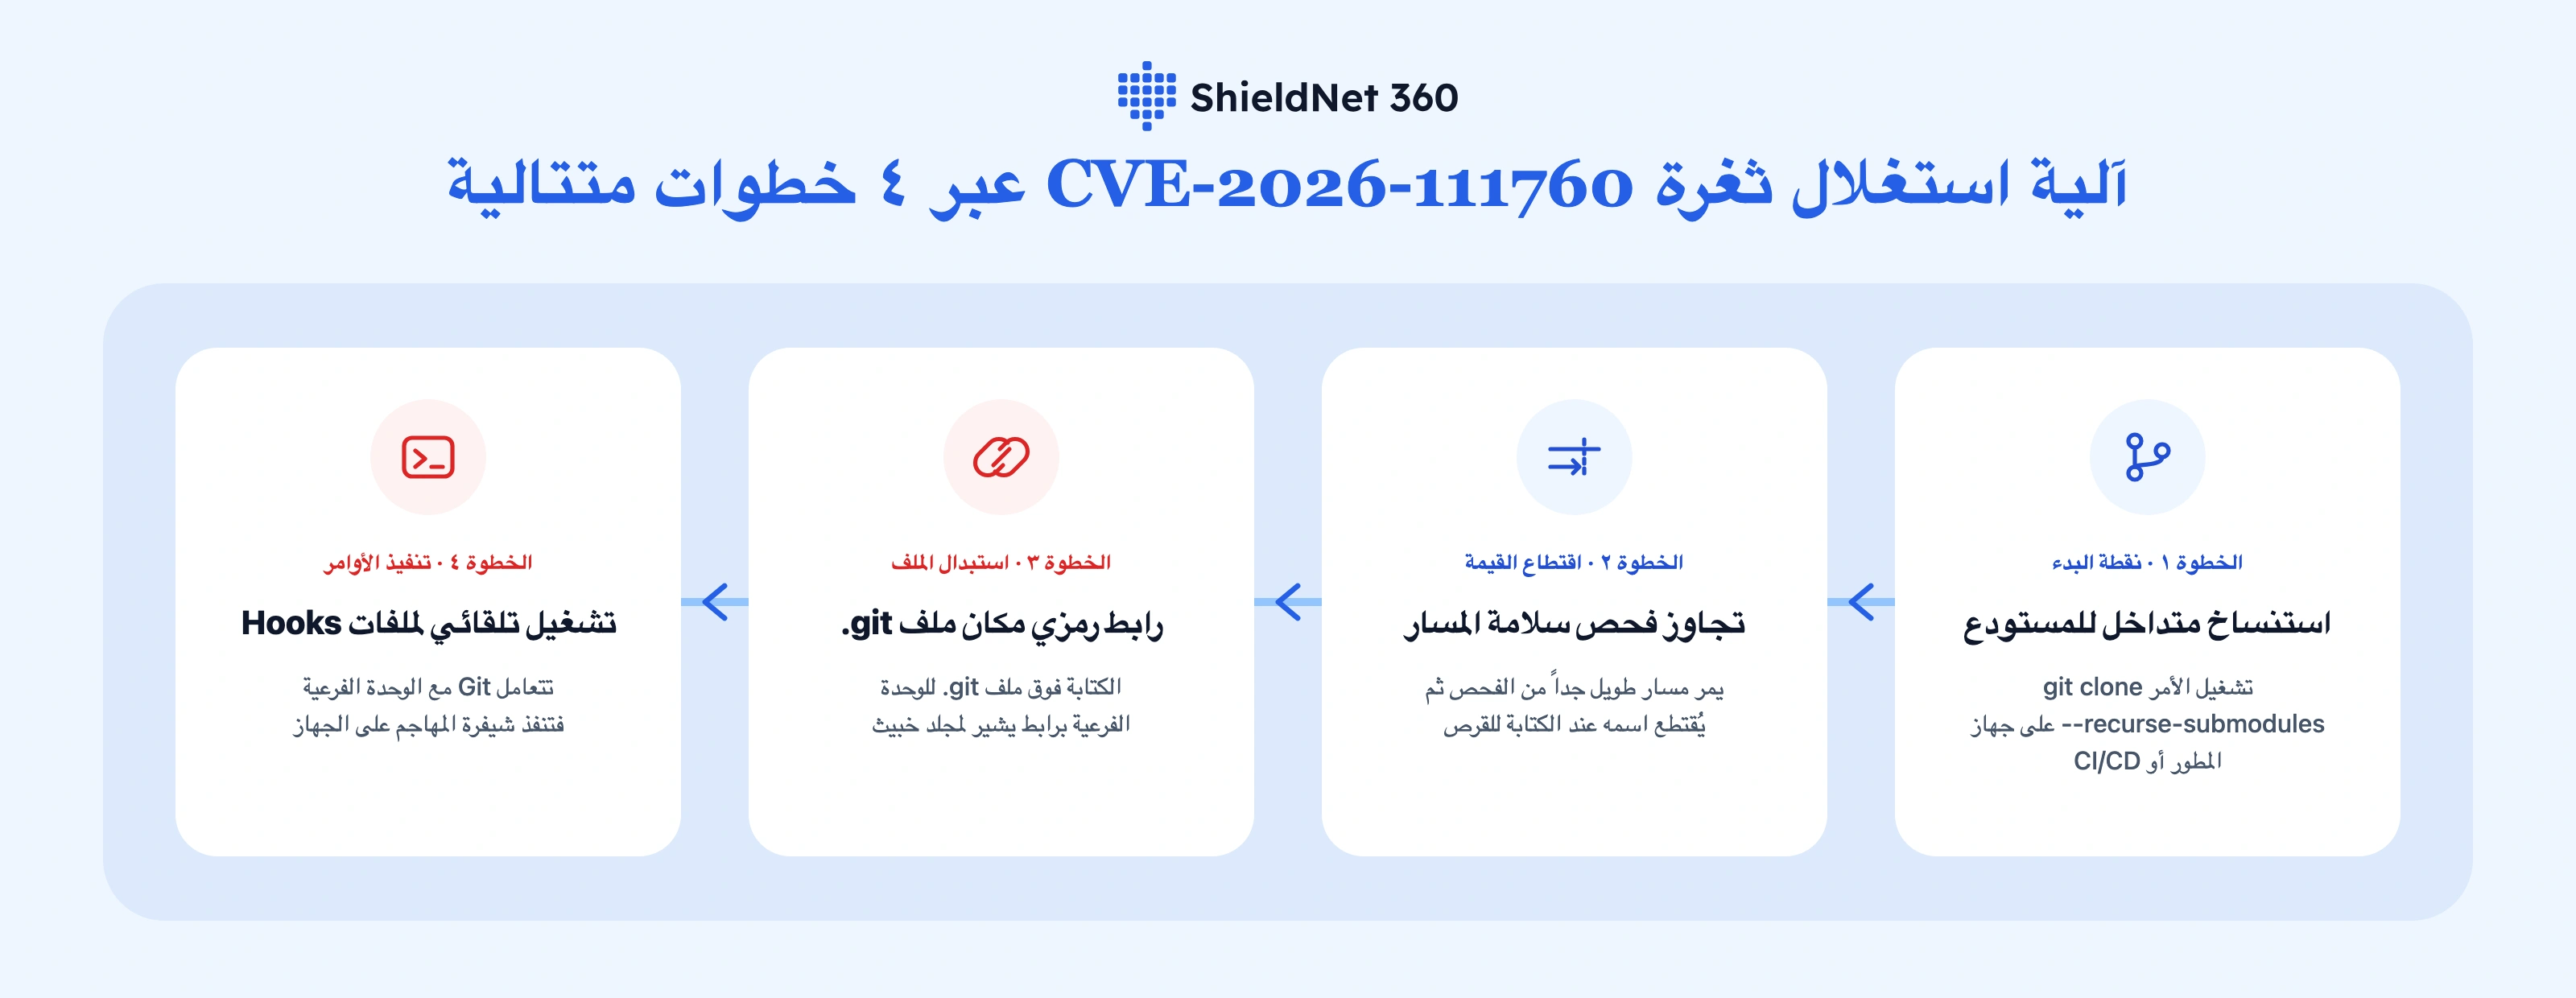
الشكل 1. مسار استغلال ثغرة CVE-2026-111760 عبر أربع خطوات من الأمر git clone --recurse-submodules إلى التشغيل التلقائي لملفات Git hooks (المصدر: ShieldNet 360).
2. سيناريوهات التعرض الفعلية في المؤسسات وحزمة تحديثات نوفمبر 2026
على الرغم من أن تقييم CVSS يتطلب تفاعلاً لتشغيل أمر الاستنساخ، فإن استنساخ المستودعات المتداخلة يُعد إجراءً يومياً وأوتوماتيكياً في بيئات تطوير البرمجيات الحديثة:
أجهزة المطورين وفخاخ اختبارات التوظيف: دأبت مجموعات التهديد التي تستهدف مطوري البرمجيات وقطاع Web3 على إرسال "اختبارات برمجية" وهمية تطلب من المرشح تشغيل
git clone --recurse-submodules. مع ثغرة CVE-2026-111760، يتم اختراق الجهاز فور انتهاء أمر الاستنساخ حتى دون تشغيلnpm installأو فتح محرر الأكواد.بيئات التكامل والنشر المستمر (CI/CD): تقوم العديد من خطوط البناء على GitHub Actions (
submodules: recursive) وGitLab CI (GIT_SUBMODULE_STRATEGY: recursive) وJenkins بجلب الوحدات الفرعية تلقائياً. وإذا أشارت وحدة فرعية إلى خادم خارجي مخترق، يمكن للمهاجم تنفيذ أوامر مباشرة على خادم البناء وسرقة مفاتيح النشر والاعتمادات السحابية.نسخ Git المدمجة داخل أدوات التطوير: لا يكفي تحديث حزمة
gitالافتراضية في نظام التشغيل وحدها؛ إذ تتضمن تطبيقات عديدة نسخاً مستقلة من Git، مثل Git for Windows وGitHub Desktop وتطبيق GitHub Copilot وصور حاويات Docker المستخدمة في البناء.
الثغرات الإضافية التي عالجها إصدار Git 2.56.1
إلى جانب CVE-2026-111760، عالج تحديث 10 نوفمبر 2026 خمس ثغرات أمنية أخرى، ما يجعل الترقية ضرورية لحماية بيئة التطوير بالكامل:
رقم الثغرة | نوع الخلل | التأثير الأمني الرئيسي |
CVE-2026-113408 | اجتياز المسار (Path Traversal) عبر مرجع | يسمح لخادم خبيث بكتابة ملفات مراجع خارج مجلد |
CVE-2026-114467 | طفح مكدس الذاكرة (Stack Buffer Overflow) عند إزالة أكثر من توقيعي GPG | يؤدي إلى تلف الذاكرة أو توقف العملية (DoS) عند دمج وسوم أو رسائل مصممة خصيصاً |
CVE-2026-114469 | قراءة خارج حدود الذاكرة عند تطبيق رقع ثنائية مضغوطة | تجاوز البيانات المفكوكة لحد 1 غيغابايت تقريباً يسبب قراءة غير صالحة للذاكرة وانهيار العملية |
CVE-2026-105437 | طفح رقمي يؤدي إلى تلف ذاكرة Heap أثناء عمليات الدمج الضخمة | تلف في الذاكرة عند معالجة عدد كبير جداً من التعارضات مع قيمة كبيرة لخيار |
CVE-2026-114466 | قراءة وكتابة ملفات عشوائية في أداة | قد تسمح تدفقات |
3. الإصدارات المصححة وأوامر التحديث الفوري
يوصى بترقية أداة Git على جميع حواسيب المطورين والخوادم وصور البناء إلى أحد الإصدارات المصححة الصادرة في 10 نوفمبر 2026:
المنصة / المنتج | حالة التصحيح | الحد الأدنى للإصدار الآمن |
Git Core (المصدر الرئيسي) | متوفر |
|
Git for Windows | متوفر | التحديث إلى البناء |
GitHub Enterprise Server (GHES) | متوفر |
|
GitHub Desktop وتطبيق GitHub Copilot | قيد الإطلاق المتزامن | التحديث إلى أحدث إصدار للتطبيق فور توفره |
توزيعات Linux (Ubuntu, Debian, RHEL, SUSE) | قيد النشر | تحديث حزمة |
أوامر التحقق والترقية السريعة
التحقق من جميع نسخ git المثبتة على الجهاز:
git --version
which -a git
التحديث على نظام macOS (عبر Homebrew):
brew update && brew upgrade gitالتحديث على Ubuntu / Debian:
sudo apt update && sudo apt install --only-upgrade git -yالتحديث على RHEL / Rocky Linux / AlmaLinux / Fedora:
sudo dnf upgrade git -yالتحديث على نظام Windows (عبر Winget):
winget upgrade --id Git.Git -e4. إجراءات التخفيف المؤقتة عند تعذر التحديث الفوري
إذا تعذر تحديث صور خوادم البناء أو بعض الأجهزة على الفور، ينبغي تطبيق الضوابط الثلاثة التالية:
1. الامتناع عن استخدام --recurse-submodules مع المستودعات غير الموثوقة
لا تقم أبداً بالاستنساخ المتداخل للمستودعات الخارجية غير المعروفة أو اختبارات التوظيف المرسلة من جهات خارجية. بدلاً من ذلك، استنسخ المستودع الرئيسي دون تفريغ الملفات أولاً وافحص محتوى ملف .gitmodules:
git clone --no-checkout <repository_url> repo-audit
cd repo-audit
git show HEAD:.gitmodules
تحقق من أن جميع عناوين url = ... تشير حصرياً إلى منصات موثوقة (مثل خوادم المؤسسة الداخلية أو github.com المحمي على مستوى الخادم) وليس إلى خوادم خارجية مجهولة.
2. تعطيل الجلب التلقائي للوحدات الفرعية في مهام CI/CD غير الموثوقة
راجع إعدادات خطوط البناء وأوقف الاستنساخ المتداخل التلقائي للمهام القادمة من فروع خارجية (forks) حتى تتم ترقية صور البناء إلى Git >= 2.56.1:
GitHub Actions: الإبقاء على
submodules: false(الوضع الافتراضي) فيactions/checkoutلطلبات السحب الخارجية.GitLab CI: ضبط
GIT_SUBMODULE_STRATEGY: noneللمشاريع غير الموثوقة وتحديث صور الحاويات.
3. فحص المستودعات بحثاً عن روابط رمزية مشبوهة باسم .git
في أي مستودع أو وحدة فرعية سليمة، يكون .git إما مجلداً عادياً أو ملفاً نصياً، ولا يكون أبداً رابطاً رمزياً (symlink). يمكن فحص بيئة العمل عبر الأمر:
find /path/to/workspace -name ".git" -type l -lsأي نتيجة تظهر تستوجب عزل الجهاز فوراً ومراجعة سجل العمليات.
5. قائمة تحقق لمسؤولي الأنظمة وفرق DevSecOps
☐ حصر إصدارات Git المثبتة على حواسيب المطورين وخوادم الإدارة وخوادم البناء (
git --version).☐ تحديث نسخ Git المدمجة داخل Git for Windows وGitHub Desktop وGitHub Copilot وصور حاويات Docker.
☐ ترقية خوادم GitHub Enterprise Server المحلية إلى
3.22.4أو3.21.9أو3.20.11أو3.19.15.☐ توجيه الفرق الهندسية بعدم تشغيل
git clone --recurse-submodulesأوgit submodule update --init --recursiveعلى مستودعات غير موثوقة قبل مراجعة.gitmodules.☐ مراجعة إعدادات
submodules: recursiveوGIT_SUBMODULE_STRATEGY: recursiveفي خطوط البناء CI/CD.☐ مراقبة أي صدفات أوامر (shells) أو اتصالات شبكية غير معتادة تنطلق من عملية
git.
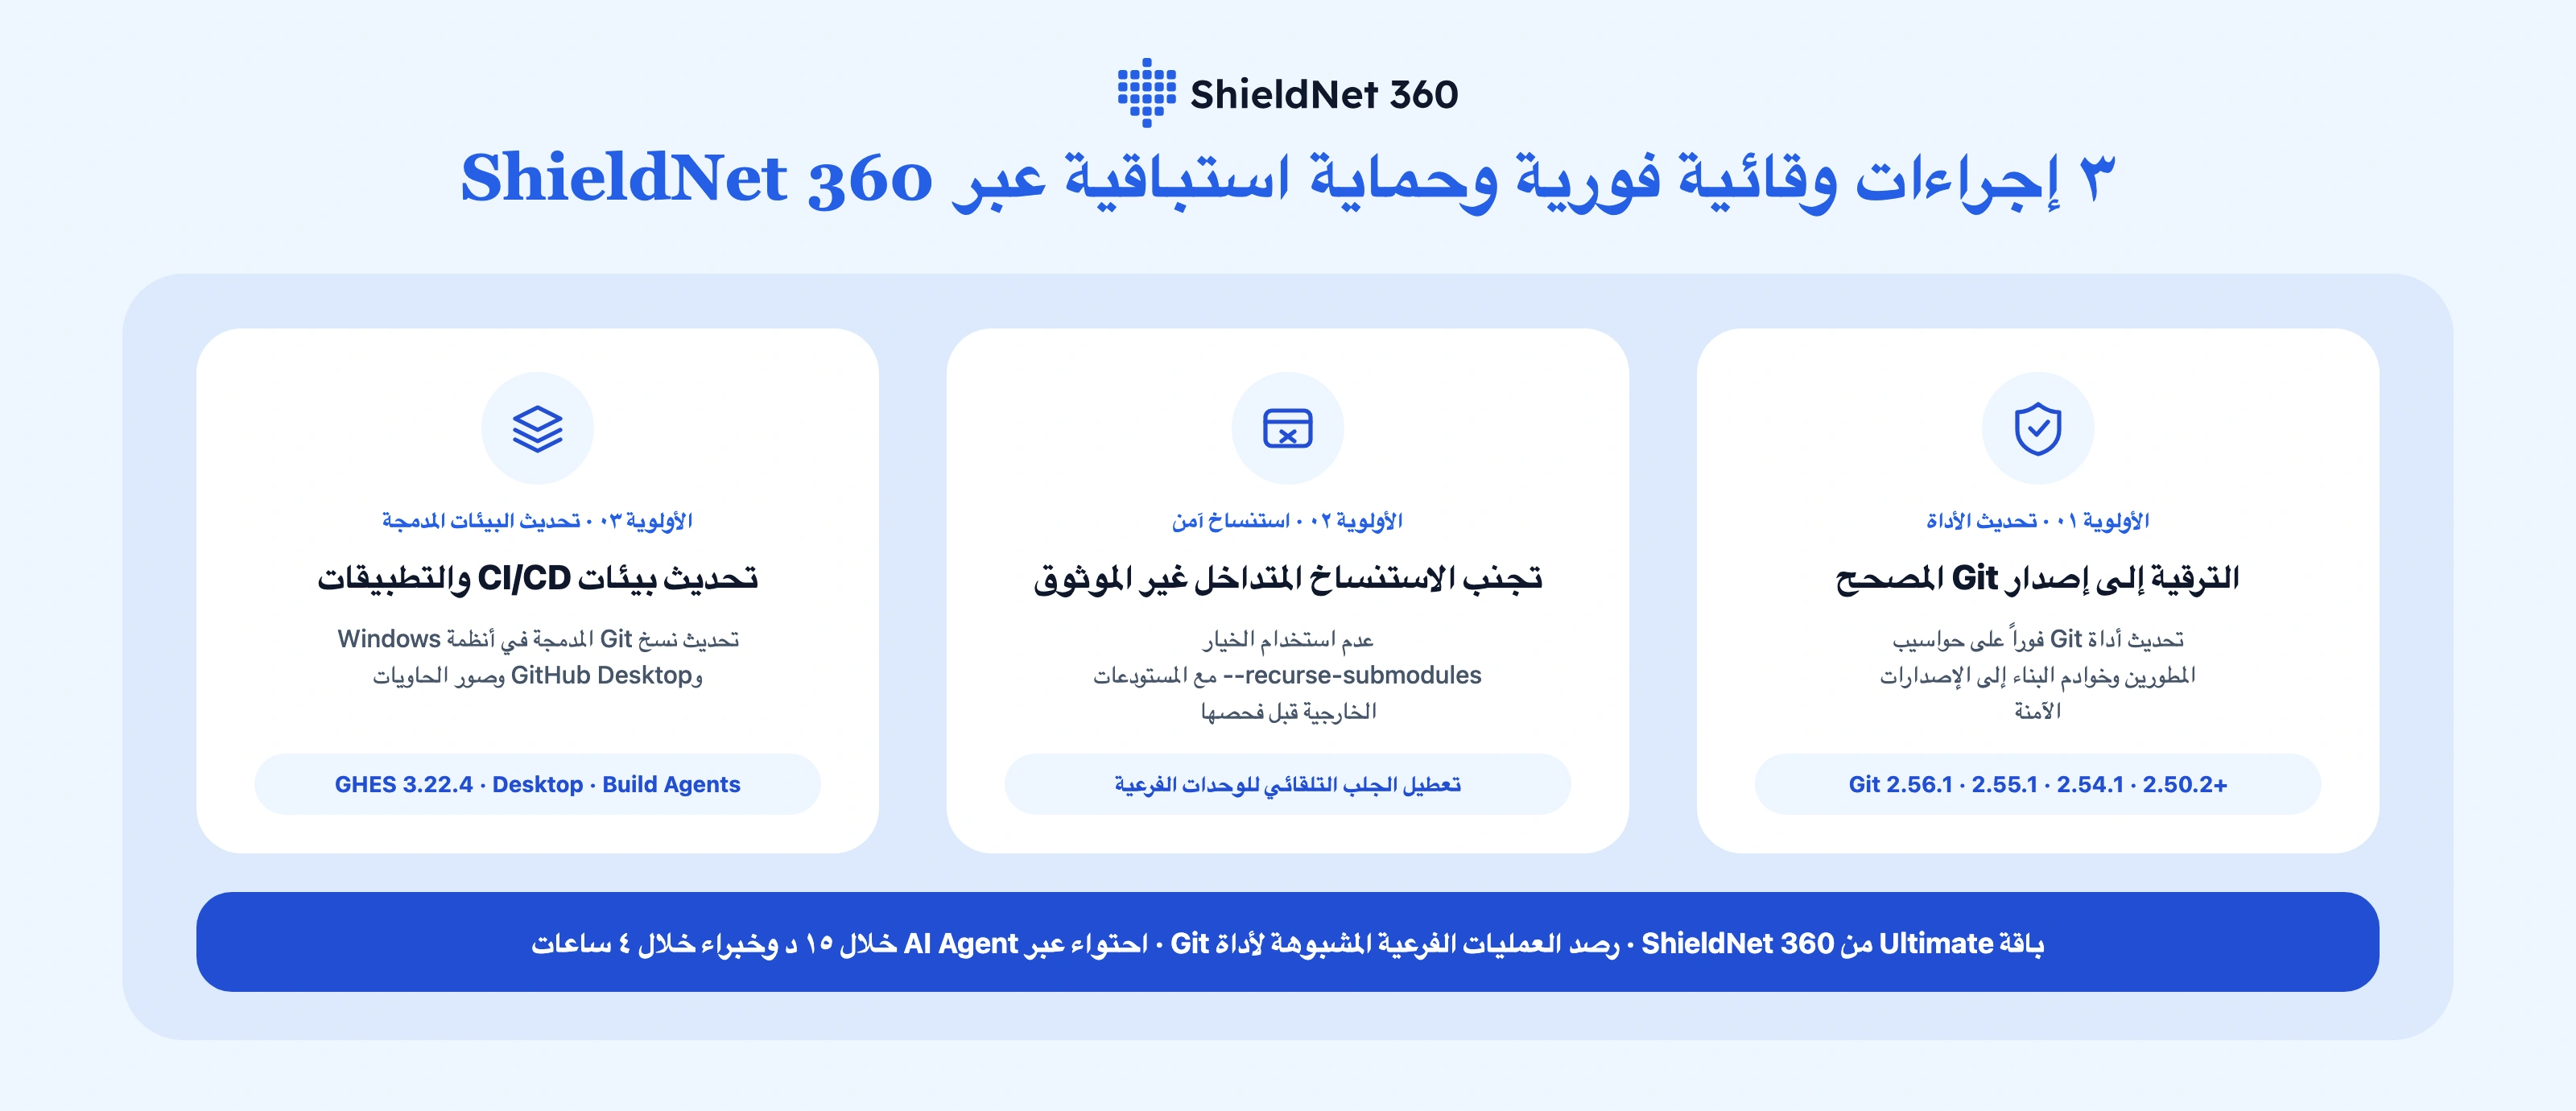
الشكل 2. الإجراءات الوقائية الثلاثة ذات الأولوية وحماية بيئات التطوير عبر باقة ShieldNet 360 Ultimate (المصدر: ShieldNet 360).
6. كيف تحمي منصة ShieldNet 360 مؤسستك؟
عندما تتحول أداة أساسية يستخدمها المطورون يومياً مثل git clone إلى مدخل لتنفيذ الأوامر عن بُعد، فإن الاعتماد على التحديث اليدوي وحده يترك ثغرات في الأجهزة البعيدة وحاويات البناء المؤقتة. توفر منظومة ShieldNet 360 حماية متعددة الطبقات لرصد الهجوم واحتوائه مبكراً:
رؤية مركزية للأجهزة والأصول: يتيح قسم Devices في بوابة الإدارة حصر حواسيب المطورين والخوادم العاملة بأنظمة Windows وmacOS وLinux والمثبت عليها Protection Agent، مما يسرّع تحديد الأنظمة ذات الأولوية للتحديث.
رصد سلوكي فوري للاستغلال: بالاعتماد على تدفق Security Telemetry المستمر من نقاط النهاية، يراقب كل من Detection Engine وCorrelation Engine في ShieldNet 360 شجرة العمليات المرتبطة بأداة
git. وبمجرد قيام عمليةgitأو ملف hook بتشغيل صدفة أوامر غير معتادة (sh،bash،zsh،powershell،cmd)، أو تحميل أدوات خارجية، أو محاولة الوصول إلى مفاتيح SSH وملفات.envوبيانات الاعتماد السحابية، يتم إطلاق تنبيه عالي الأولوية فوراً.احتواء سريع للحوادث مع باقة ShieldNet 360 Ultimate: تتمتع المؤسسات المشتركة في باقة Ultimate بحماية متواصلة على مدار الساعة؛ حيث يقوم AI Agent بتحليل التنبيهات وتنفيذ العزل الأولي للجهاز المصاب (Isolate Host / Kill Process) خارج ساعات العمل الرسمية خلال 15 دقيقة – مما يقطع اتصال المهاجم حتى لو استنسخ أحد المهندسين مستودعاً خبيثاً ليلاً أو في عطلة نهاية الأسبوع – بينما يتولى خبراء الأمن السيبراني البشريون التحقيق وإتمام احتواء الحادثة بالكامل ضمن التزام MTTR لا يتجاوز 4 ساعات.
دعم مباشر من فريق SecOps: إذا احتاج فريقك إلى مساعدة في مراجعة إعدادات CI/CD أو التحقق من نشاط مشبوه مرتبط بأداة Git، تواصل معنا مباشرة عبر [email protected].
تؤكد ثغرة CVE-2026-111760 أن اختراق سلسلة التوريد البرمجية قد يبدأ منذ أول أمر git clone. بادر بتحديث Git عبر جميع أجهزة المطورين وخوادم البناء اليوم.
مقالات ذات صلة
١٣ نوفمبر ٢٠٢٦
حادثة N-able N-central ودروس حماية أنظمة الإدارة عن بُعد
تطورات حادثة N-central حتى 13 نوفمبر 2026، وAble2Shell وHF2 وLegacy API، ودور ShieldNet 360 في مراقبة مخاطر الإدارة عن بُعد والاستجابة لها.
١٣ نوفمبر ٢٠٢٦
حادثة MUJI الأمنية ودروس حماية بيانات العملاء
دروس حادثة MUJI واحتمال تعرض 1.09 مليون سجل بطاقات للوصول، وحماية الحسابات والبيانات القديمة ودور ShieldNet 360 في المراقبة والتحقيق والاستجابة.
٥ نوفمبر ٢٠٢٦
فهم اختراق Binance بقيمة 6.3 مليار دولار وكيف تحبطه منظومة ShieldNet 360
عرض زمني وتقني واضح لحادثة سحب 6.34 مليار دولار من Binance عبر مقابلة توظيف وهمية واستبدال أداة pyenv والانتقال عبر أداة ذكاء اصطناعي داخلية وتفويضات EIP-7702، وكيف توقفها طبقات ShieldNet 360 الخمس وباقة Ultimate (وكيل AI خلال 15 دقيقة وخبراء MTTR خلال 4 ساعات).
احمِ شركتك باستخدام شيلدنت 360
تعرف على كيفية دعم شيلدنت لنشاطك التجاري.